




SAP công bố bản vá cho hai lỗ hổng nghiêm trọng
SAP đã công bố bản vá cho hai lỗ hổng nghiêm trọng ảnh hưởng đến nhiều phiên bản của SAP Kernel và NetWeaver Message Server. Lỗ hổng đầu tiên, CVE-2026-44756, được gọi là 'OVERPASS', có thể dẫn đến thực thi lệnh hệ điều hành tùy ý. Lỗ hổng thứ hai, CVE-2026-58240, được gọi là 'S4GET', thiếu kiểm tra xác thực. CERT-EU khuyến nghị áp dụng ngay SAP Security Notes.

SAP đã công bố bản vá cho hai lỗ hổng nghiêm trọng ảnh hưởng đến nhiều phiên bản của SAP Kernel và NetWeaver Message Server. Lỗ hổng đầu tiên, CVE-2026-44756, được gọi là 'OVERPASS', có thể dẫn đến thực thi lệnh hệ điều hành tùy ý. Lỗ hổng thứ hai, CVE-2026-58240, được gọi là 'S4GET', thiếu kiểm tra xác thực. CERT-EU khuyến nghị áp dụng ngay SAP Security Notes.
Nội dung chính
- SAP Kernel 7.22, 7.53, 7.54, 7.77, 7.89, 7.93, 8.04, 9.16, 9.18, 9.19, 9.20 bị ảnh hưởng bởi CVE-2026-44756.
- SAP NetWeaver Message Server bị ảnh hưởng bởi CVE-2026-58240.
- Lỗ hổng 'OVERPASS' có mức độ nghiêm trọng CVSS 10.0, 'S4GET' có mức độ nghiêm trọng CVSS 9.8.
- Onapsis Research Labs phát hiện và responsibly disclosed lỗ hổng 'OVERPASS'.
Chi tiết sự việc
Ngày 8 tháng 9 năm 2026, SAP đã công bố bản vá cho hai lỗ hổng nghiêm trọng ảnh hưởng đến nhiều phiên bản của SAP Kernel và NetWeaver Message Server. Lỗ hổng đầu tiên, CVE-2026-44756, được gọi là 'OVERPASS', có thể dẫn đến thực thi lệnh hệ điều hành tùy ý. Lỗ hổng thứ hai, CVE-2026-58240, được gọi là 'S4GET', thiếu kiểm tra xác thực.
Lỗ hổng 'OVERPASS' nằm trong SAP Kernel library xử lý Extended Passport (EPP). SAP xác nhận rằng kiểm tra giới hạn bị thiếu trong quá trình deserialisation của EPP data, và một kẻ tấn công không xác thực có thể gửi yêu cầu mạng được tạo ra chứa đầu vào EPP không hợp lệ, có thể dẫn đến hành vi không xác định và kết thúc chương trình bất thường, với tác động cao đến sự bảo mật, toàn vẹn và khả dụng.
Lỗ hổng 'S4GET' nằm trong SAP NetWeaver Message Server. SAP xác nhận rằng Server không đủ kiểm tra xác thực của các thành phần ứng dụng server trong quá trình đăng ký. Do đó, một kẻ tấn công không xác thực có thể đăng ký thành phần không được phép và có thể thực hiện hành động không được phép trong môi trường ứng dụng, với tác động cao đến sự bảo mật, toàn vẹn và khả dụng của hệ thống.
CERT-EU khuyến nghị áp dụng SAP Security Notes 3747649 (CVE-2026-44756) và SAP Security Notes 3759472 (CVE-2026-58240) ngay lập tức.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn CERT-EU Security Advisories. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (2)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AILỗi Xâm phạm Bộ nhớ trong SAP Extended Passport (EPP) Xử lý
Một lỗi về an toàn bộ nhớ tồn tại trong thư viện xử lý Protocol Passport Tăng cường (EPP). Dưới các điều kiện cụ thể, một kẻ tấn công không xác thực có thể khai thác một yêu cầu mạng được tạo công thức chứa một đầu vào EPP bị sai cấu trúc, có thể dẫn đến hành vi không xác định và sự kết thúc bất thường của chương trình. Việc khai thác thành công có thể gây ra hậu quả nghiêm trọng về tính bảo mật, toàn vẹn và khả d…
Kiểm tra xác thực thiếu trong SAP NetWeaver (Message Server)
SAP NetWeaver Message Server không đủ kiểm tra tính xác thực của các thành phần máy chủ ứng dụng nội bộ trong quá trình đăng ký. Một kẻ tấn công không xác thực có quyền truy cập mạng đến dịch vụ bị ảnh hưởng có thể khai thác điểm yếu này để đăng ký một thành phần không được phép và có thể thực hiện các hành động không được phép trong môi trường ứng dụng, dẫn đến ảnh hưởng cao đối với tính bảo mật, toàn vẹn và khả …
📰 Tin liên quan cùng sự kiện (4)
- Citrix công bố 29 lỗ hổng, 10 là mức độ nghiêm trọngNguồn: INCIBE-CERT (Tây Ban Nha) · 13/11/2026 · Cùng sự kiện
- Fortinet công bố lỗ hổng nghiêm trọng trong FortiMailNguồn: Security NEXT (Nhật Bản) · 13/11/2026 · Cùng sự kiện
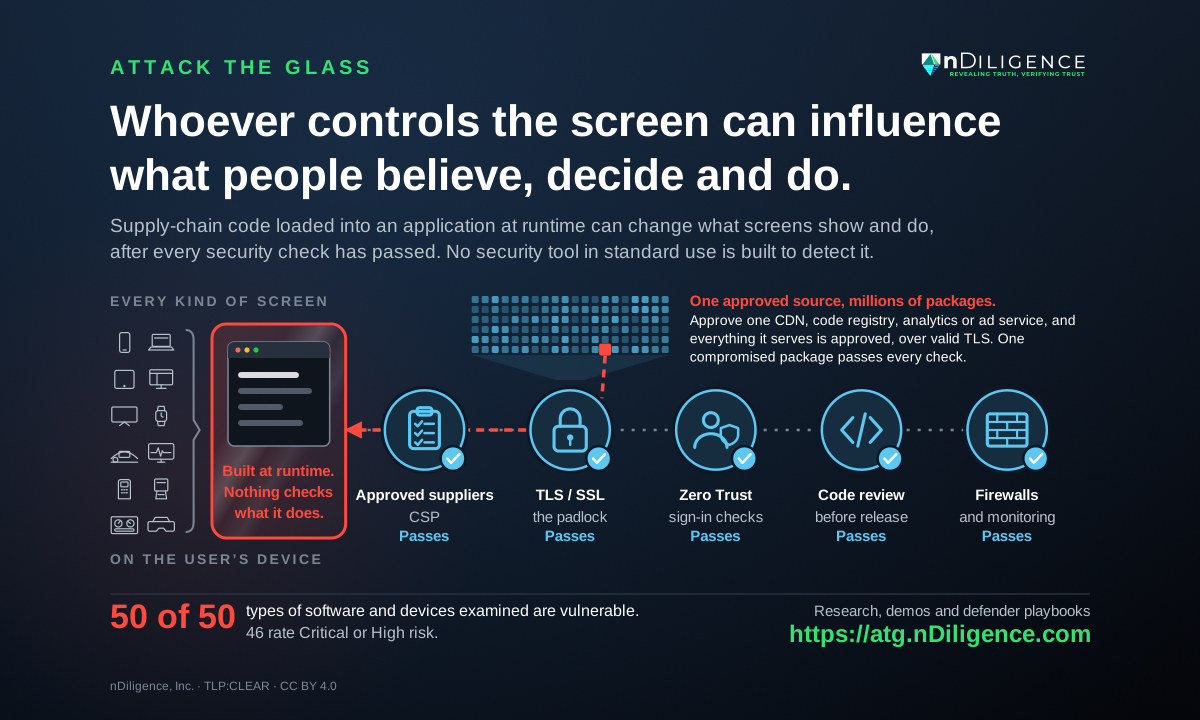 NDiligence công bố nghiên cứu 4 năm về lỗ hổng nghiêm trọng trong chuỗi cung ứngNguồn: HackRead · 12/11/2026 · Cùng sự kiện
 Lỗ hổng nghiêm trọng trong mod_http2 cho phép kẻ tấn công không xác thực thi mãNguồn: The Hacker News · 12/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ CERT-EU Security Advisories (https://cert.europa.eu). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Nhóm tấn công khai thác lỗ hổng trong UnrealIRCd, CISA cảnh báo

Bê bối tình ái của Jensen Huang phơi bày điểm yếu trong đời tư giới tỷ phú công nghệ

CISA thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thác
