




Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu
Một lỗ hổng zero-day với mã CVE-2026-123039 trong Check Point đã được nhóm tấn công khai thác từ cuối tháng 10, cho phép họ truy cập quyền truy cập root và điều khiển Gaia OS. Các nhà nghiên cứu cho biết, sau khi có quyền truy cập root, nhóm tấn công đã thực hiện các hoạt động như theo dõi, bảo trì và phá hủy hệ thống.

Một lỗ hổng zero-day với mã CVE-2026-123039 trong Check Point đã được nhóm tấn công khai thác từ cuối tháng 10, cho phép họ truy cập quyền truy cập root và điều khiển Gaia OS. Các nhà nghiên cứu cho biết, sau khi có quyền truy cập root, nhóm tấn công đã thực hiện các hoạt động như theo dõi, bảo trì và phá hủy hệ thống.
Nội dung chính
- Check Point phát hành bản vá khẩn cấp cho lỗ hổng zero-day với mã CVE-2026-123039.
- Lỗ hổng cho phép truy cập quyền truy cập root và điều khiển Gaia OS Dynamic CLI.
- Nhóm tấn công sử dụng PHP2Shell để khai thác lỗ hổng và nâng cấp quyền truy cập.
- Sau khi có quyền truy cập root, nhóm tấn công đã sử dụng wiper để xóa dữ liệu và để lại thông điệp chính trị.
- Check Point khuyên các đội an ninh ngay lập tức triển khai bản vá và thực hiện các biện pháp bảo vệ khác.
Đối tượng bị ảnh hưởng
hàng loạt khách hàng của Check Point
Khuyến nghị
- Triển khai ngay bản vá CVE-2026-123039 cho các thiết bị của Check Point.
- Tắt dịch vụ quản lý trên thiết bị nếu không thể triển khai bản vá ngay.
- Kiểm tra nhật ký và cắt kết nối giữa tường lửa và hypervisor.
- Gửi nhật ký tường lửa ra khỏi máy chủ để hệ thống không thể truy cập.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn CSO Online. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (3)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AICheck Point Multiple Products — Check Point Multiple Products Incorrect Permission Assignment for Critical Resource Vulnerability. Đưa vào KEV ngày 2026-11-13, hạn khắc phục với cơ quan liên bang Mỹ: 2026-11-16. Yêu cầu: Apply mitigations in accordance with vendor instructions, ensuring compliance with CISA’s BOD 26-04 Prioritizing Security Updates Based on Risk (see URL in Notes) guidance and CISA’s “Forensics Triage Requirements” (see URL in Notes). Follow applicable BOD 26-04 guidance for cloud services or discontinue use of the product if mitigations are unavailable. Stakeholders are responsible for evaluating each asset's internet exposure and ensuring adherence to BOD 26-04 patching guidelines.
Lỗi quyền truy cập local để nâng cấp quyền root trong DynamicCLI daemon thông qua socket control local world-writable
Gaia OS DynamicCLI daemon chạy với quyền root và nghe vào một socket local world-writable (/tmp/dynamic_socket) mà không xác thực các process kết nối.
PHP Group PHP — Lỗ hổng Xâm hại Không gian Nhớ PHP. Đưa vào KEV ngày 2026-10-26, hạn khắc phục với cơ quan liên bang Mỹ: 2026-10-29. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn của nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA về việc cập nhật an ninh dựa trên mức độ rủi ro (BOD 26-04) và yêu cầu phân tích pháp y (Forensics Triage Requirements) của CISA. Theo hướng dẫn BOD 26-04 cho các dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không khả dụng. Các bên liên quan có trách nhiệm đánh giá mỗi tài sản về sự phơi bày trên Internet và đảm bảo tuân thủ hướng dẫn cập nhật BOD 26-04.
RCE thông qua sự cố không gian nhớ
PHP sử dụng longjmp() cho các lỗi ngoại bộ về không gian nhớ (OOM) để thoát khỏi ngữ cảnh hiện tại và hủy bỏ xử lý yêu cầu. Một số ngữ cảnh có thể không tính toán đúng cho tình huống này và để lại không gian nhớ của yêu cầu trong trạng thái chưa được khởi tạo trước khi thực hiện phân bổ. Quá trình dọn dẹp yêu cầu sau đó có thể đọc hoặc nhánh trên không gian nhớ này. Nhiều chiến lược OOM có thể kích hoạt tình trạng…
PHP Group PHP — Lỗ hổng PHP trạng thái nội bộ yêu cầu cũ. Đưa vào KEV ngày 2026-10-26, hạn khắc phục với cơ quan liên bang Mỹ: 2026-10-29. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA BOD 26-04 về việc cập nhật an ninh dựa trên rủi ro (xem URL trong Ghi chú) và yêu cầu điều tra pháp y của CISA (xem URL trong Ghi chú). Theo hướng dẫn BOD 26-04 cho dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không có sẵn. Các bên liên quan có trách nhiệm đánh giá mỗi tài sản về sự phơi bày trên Internet và đảm bảo tuân thủ hướng dẫn cập nhật vá của BOD 26-04.
RCE thông qua trạng thái toàn cục cũ
PHP có nhiều trạng thái toàn cục tạm thời chỉ vào bộ nhớ yêu cầu. Trong một số tình huống, trạng thái toàn cục có thể không được đặt lại đúng cách hoặc có thể được tái tạo sau khi đã được đặt lại. Trạng thái toàn cục sau đó có thể tham chiếu đến bộ nhớ yêu cầu ngay cả sau khi nó đã được giải phóng. Các yêu cầu sau đó có thể đọc hoặc nhánh dựa trên trạng thái này trước khi nó được khởi tạo đầy đủ. Nhiều chiến lược …
📰 Tin liên quan cùng sự kiện (6)
 CISA thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thácNguồn: Security Affairs · 14/11/2026 · Cùng CVE-2026-123039, CVE-2026-109618
 Lỗ hổng nghiêm trọng trong Check Point làm rò rỉ dữ liệuNguồn: INCIBE-CERT (Tây Ban Nha) · 13/11/2026 · Cùng CVE-2026-109618, CVE-2026-109619
- Siemens RUGGEDCOM APE1808 bị khai thác lỗ hổng zero-dayNguồn: CISA Advisories · 12/11/2026 · Cùng CVE-2026-109618, CVE-2026-109619
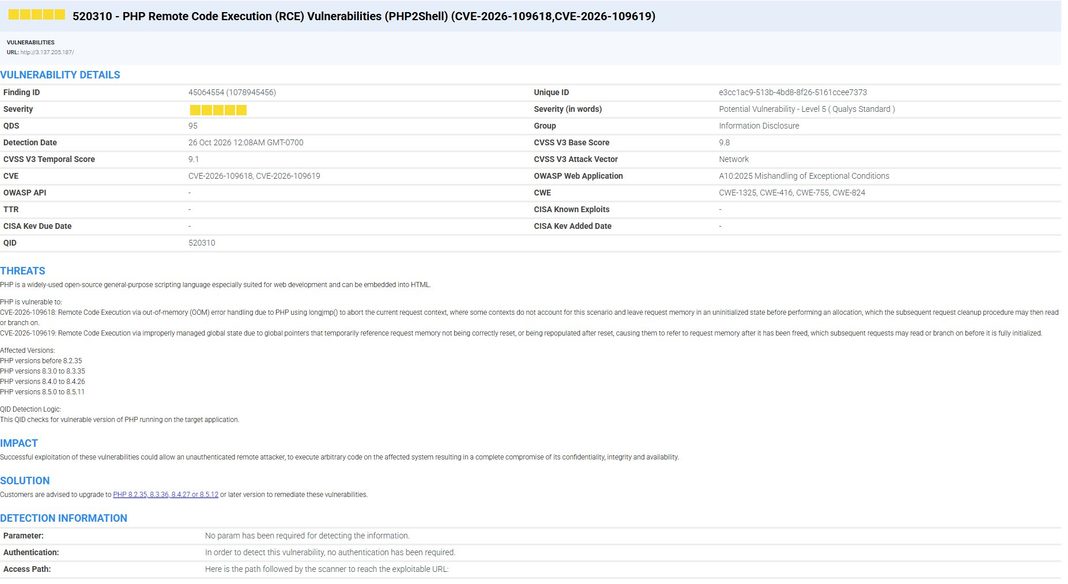 Lỗ hổng PHP2Shell và Node2Shell: Tìm, chữa và xác nhận trên các ứng dụng và APINguồn: Qualys Blog · 12/11/2026 · Cùng CVE-2026-109618, CVE-2026-109619
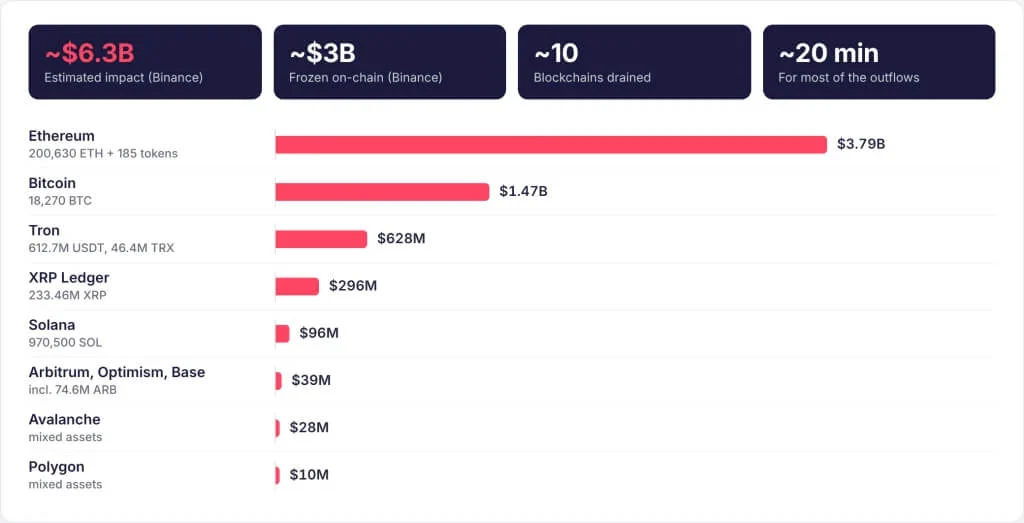 Binance mất 6,3 tỷ USD trong vụ trộm ví nóng, ConnectWise bị đánh cắp thông tin khách hàngNguồn: SOCRadar · 11/11/2026 · Cùng CVE-2026-109618, CVE-2026-109619
 Check Point bị khai thác lỗ hổng zero-day, CVE-2026-123039Nguồn: Trung tâm An ninh mạng Canada (CCCS) · 14/11/2026 · Cùng CVE-2026-123039
Tin tổng hợp tự động từ CSO Online (https://www.csoonline.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Bê bối tình ái của Jensen Huang phơi bày điểm yếu trong đời tư giới tỷ phú công nghệ
CISA thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thác
Check Point: Lỗ hổng PHP2Shell bị khai thác sau một tuần
