Từ khoá

#vmware

Tổng hợp bài viết được gắn thẻ “vmware”.

Tổng số 12 bài viết•Trang 1 / 2

Bài viết theo từ khoá

10 bài trên trang
CISA thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thác
Lỗ hổng

CISA thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thác

CISA đã thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thác. Lỗ hổng UnrealIRCd có thể bị kẻ tấn công khai thác để thực thi lệnh mới vào giao tiếp máy chủ-máy chủ, trong khi lỗ hổng Check Point cho phép nâng cấp quyền địa phương. Cả hai lỗ hổng đều có mức độ nghiêm trọng cao.

Security Affairs· Quốc tế EN
Check Point: Lỗ hổng PHP2Shell bị khai thác sau một tuần
Lỗ hổng

Check Point: Lỗ hổng PHP2Shell bị khai thác sau một tuần

Sau một tuần từ khi Check Point phát hành bản vá cho lỗ hổng PHP2Shell, các nhóm tấn công đã thành công trong việc khai thác lỗ hổng này. Các hệ thống VMware ESXi bị tấn công, gây ra rủi ro nghiêm trọng.

IT-Connect · Cybersécurité (Pháp)· Quốc tế FR
Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu
Lỗ hổng

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu

Một lỗ hổng zero-day với mã CVE-2026-123039 trong Check Point đã được nhóm tấn công khai thác từ cuối tháng 10, cho phép họ truy cập quyền truy cập root và điều khiển Gaia OS. Các nhà nghiên cứu cho biết, sau khi có quyền truy cập root, nhóm tấn công đã thực hiện các hoạt động như theo dõi, bảo trì và phá hủy hệ thống.

CSO Online· Quốc tế EN
Check Point gateways bị tấn công thông qua PHP2Shell để xóa dữ liệu VMware ESXi
Mối đe dọa

Check Point gateways bị tấn công thông qua PHP2Shell để xóa dữ liệu VMware ESXi

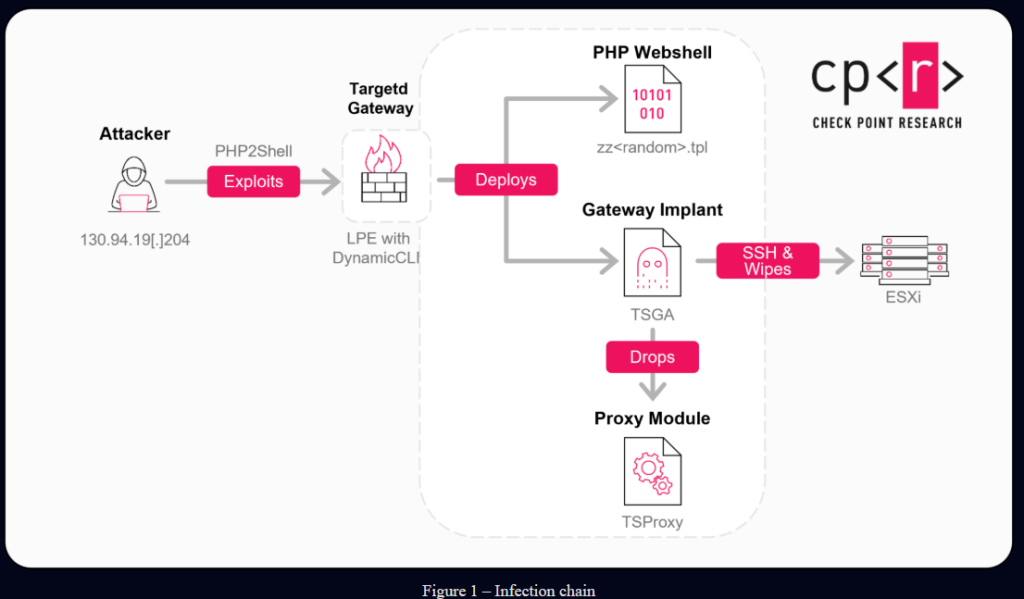
Vulnerable Check Point Security Gateway instances bị tấn công thông qua PHP2Shell để xóa dữ liệu trên VMware ESXi hosts. Kẻ tấn công sử dụng PHP2Shell để tiếp cận qua Mobile Access portal, sau đó khai thác lỗ hổng zero-day để lấy quyền root và cài đặt PHP webshells. Tấn công bắt đầu từ ngày 30/10, ban đầu nhắm vào tổ chức Israel và sau đó lan ra nhiều quốc gia.

BleepingComputer· Quốc tế EN
Check Point Gateways bị Hack, tấn công Destructive
Lỗ hổng

Check Point Gateways bị Hack, tấn công Destructive

Check Point gateways không được vá đã bị hack trên toàn thế giới, dẫn đến quyền truy cập root, lỗ hổng backdoor và tấn công xâm nhập mạng. Kẻ tấn công sử dụng PHP2Shell để truy cập ban đầu và lạm quyền CVE-2026-123039. Tấn công bắt đầu một tuần sau khi fix trở nên sẵn có.

Security Affairs· Quốc tế EN
Nhóm BlackNevas khai thác hypervisor để tấn công ESXi và vCenter
Mối đe dọa

Nhóm BlackNevas khai thác hypervisor để tấn công ESXi và vCenter

Một nhóm tấn công được gọi là BlackNevas đã sử dụng hypervisor để tấn công hệ thống ESXi và vCenter của một tổ chức, gây ra tổn thất nghiêm trọng trong 10 ngày. Tấn công này không khai thác lỗ hổng trong hypervisor mà sử dụng công cụ ransomware từ Babuk để mã hóa dữ liệu và yêu cầu tiền chuộc.

Kaspersky Securelist· Quốc tế EN
Q3 2026: Ransomware Qilin chiếm 15% nạn nhân, Kaspersky chặn 311 triệu tấn công
Mối đe dọa

Q3 2026: Ransomware Qilin chiếm 15% nạn nhân, Kaspersky chặn 311 triệu tấn công

Trong quý 3 năm 2026, Kaspersky đã chặn hơn 311 triệu tấn công từ các nguồn trực tuyến. Ransomware Qilin chiếm 15% nạn nhân, trong khi 81,556 người dùng bị tấn công bởi ransomware. Nghiên cứu cho thấy Qilin đã khai thác lỗ hổng CVE-2026-0257 trong phần mềm tường lửa Palo Alto Networks.

Kaspersky Securelist· Quốc tế EN
GhostFrame: Framework mới cho truy cập ESXi bị phát hiện
Mối đe dọa

GhostFrame: Framework mới cho truy cập ESXi bị phát hiện

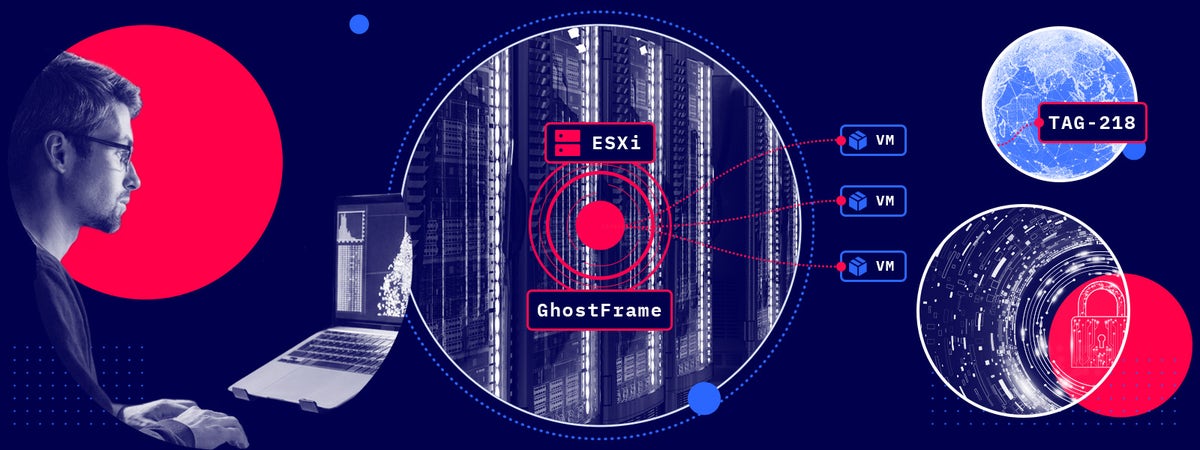
GhostFrame là một framework post-exploitation chưa được ghi nhận trước đây, cho phép kẻ tấn công kiểm soát môi trường VMware ESXi. TAG-218, một nhóm hoạt động liên quan đến Settra ransomware, đã sử dụng GhostFrame. Framework này cho phép kẻ tấn công truy cập vào nhiều máy ảo và hệ thống, mở rộng quyền truy cập mà không cần xâm phạm từng máy ảo riêng lẻ.

Recorded Future· Quốc tế EN
Từ khoá #vmware — HueCA-CYBER