Check Point: Lỗ hổng PHP2Shell bị khai thác sau một tuần
Sau một tuần từ khi Check Point phát hành bản vá cho lỗ hổng PHP2Shell, các nhóm tấn công đã thành công trong việc khai thác lỗ hổng này. Các hệ thống VMware ESXi bị tấn công, gây ra rủi ro nghiêm trọng.
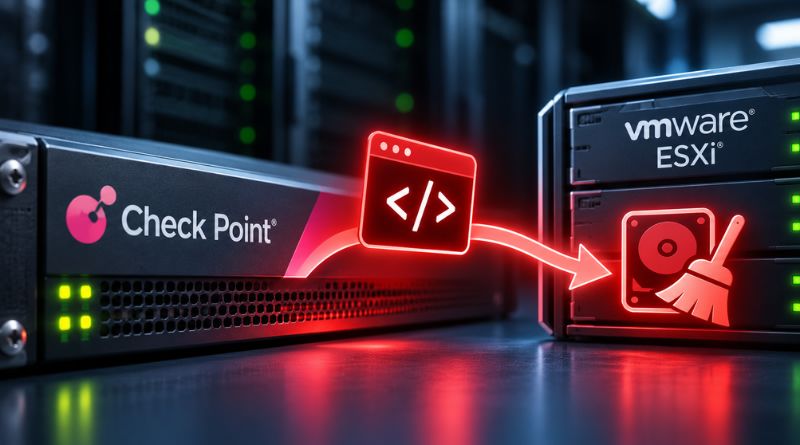
Sau một tuần từ khi Check Point phát hành bản vá cho lỗ hổng PHP2Shell, các nhóm tấn công đã thành công trong việc khai thác lỗ hổng này. Các hệ thống VMware ESXi bị tấn công, gây ra rủi ro nghiêm trọng.
Nội dung chính
- Lỗ hổng PHP2Shell (CVE-2026-109618 và CVE-2026-109619) cho phép thực thi mã từ xa mà không cần xác thực.
- Các hệ thống VMware ESXi bị tấn công sau khiCheck Point Mobile Access bị khai thác.
- Các hacker đã nâng quyền truy cập lên root và sử dụng wiper để xóa dữ liệu.
- Check Point đã phát hành bản vá khẩn cấp vào ngày 23/10/2026.
Đối tượng bị ảnh hưởng
Hệ thống VMware ESXi bị ảnh hưởng, đặc biệt là ở Israel.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn IT-Connect · Cybersécurité (Pháp). Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (6)
 Lỗ hổng PHP2Shell bị khai thác, tấn công Gateway Check Point gây hạiNguồn: SecurityWeek · 13/11/2026 · Cùng sự kiện
 Check Point phát hiện tấn công khai thác lỗ hổng PHP2ShellNguồn: Check Point Blog · 12/11/2026 · Cùng sự kiện
 Check Point bị khai thác lỗ hổng zero-day, CVE-2026-123039Nguồn: Trung tâm An ninh mạng Canada (CCCS) · 14/11/2026 · Cùng sự kiện
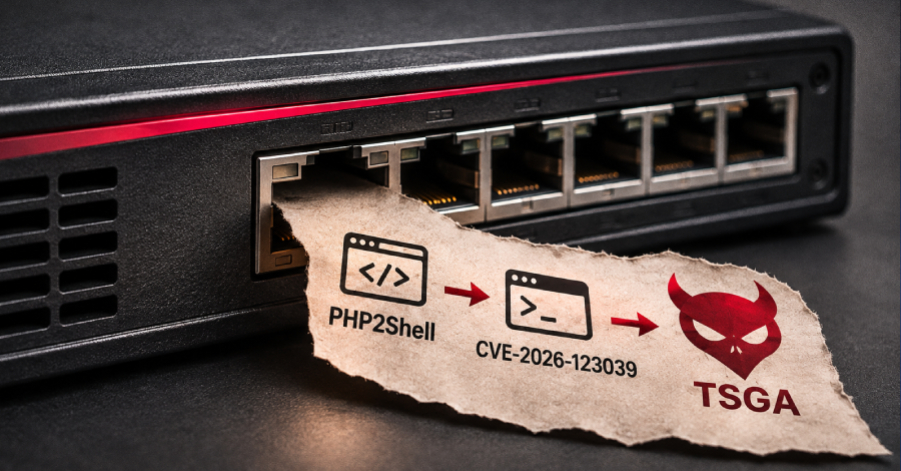 Tấn công viên khai thác lỗ hổng PHP2Shell trong Gateway Check Point để cài đặt backdoor TSGANguồn: The Hacker News · 13/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệuNguồn: CSO Online · 14/11/2026 · Cùng sự kiện
 CISA thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thácNguồn: Security Affairs · 14/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ IT-Connect · Cybersécurité (Pháp) (https://www.it-connect.fr). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
CISA thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thác
Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu
33 lỗ hổng zero-day trong N-central làm Managed Service Providers đối mặt rủi ro