




Nhóm tấn công khai thác lỗ hổng zero-day trong N-able N-central
Một nhóm tấn công đã khai thác lỗ hổng zero-day trong N-able N-central, cho phép chạy lệnh với quyền root mà không cần tài khoản. Lỗ hổng này đã được phát hiện vào ngày 12/11/2026 và đã được sử dụng để cài đặt miner tiền điện tử trên ít nhất 21 máy chủ trong vòng vài giờ. N-able đã phát hành bản vá khẩn cấp nhưng không ngăn chặn được sự cố.
Một nhóm tấn công đã khai thác lỗ hổng zero-day trong N-able N-central, cho phép chạy lệnh với quyền root mà không cần tài khoản. Lỗ hổng này đã được phát hiện vào ngày 12/11/2026 và đã được sử dụng để cài đặt miner tiền điện tử trên ít nhất 21 máy chủ trong vòng vài giờ. N-able đã phát hành bản vá khẩn cấp nhưng không ngăn chặn được sự cố.
Nội dung chính
- 4EverAble2Shell là chuỗi lỗ hổng zero-day cho phép kẻ tấn công không xác thực chạy lệnh với quyền root trên máy chủ N-able N-central có API Legacy được kích hoạt và kết nối internet.
- 19 trong số 21 máy chủ bị tấn công đã chạy phiên bản 2026.4 Hotfix 2 của N-central.
- N-able chưa phát hành bản vá cho chuỗi lỗ hổng này; cách khắc phục là tắt API Legacy.
- Các máy chủ bị tấn công đã cài đặt miner Monero.
- N-able đã phát hành bản vá khẩn cấp nhưng không ngăn chặn được sự cố.
Khuyến nghị
- Tất cả các máy chủ N-able N-central nên tắt API Legacy.
- Nên giữ máy chủ sau khi áp dụng Hotfix 2.
- Kiểm tra và tái tạo máy chủ bị tấn công từ bản gốc.
- Xem xét lại các tài khoản quản trị, công việc và kịch bản từ ngày 11/11/2026.
- Theo dõi trang trạng thái của N-able để cập nhật về các bản vá và các tính năng được khôi phục.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn SOCRadar. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (2)
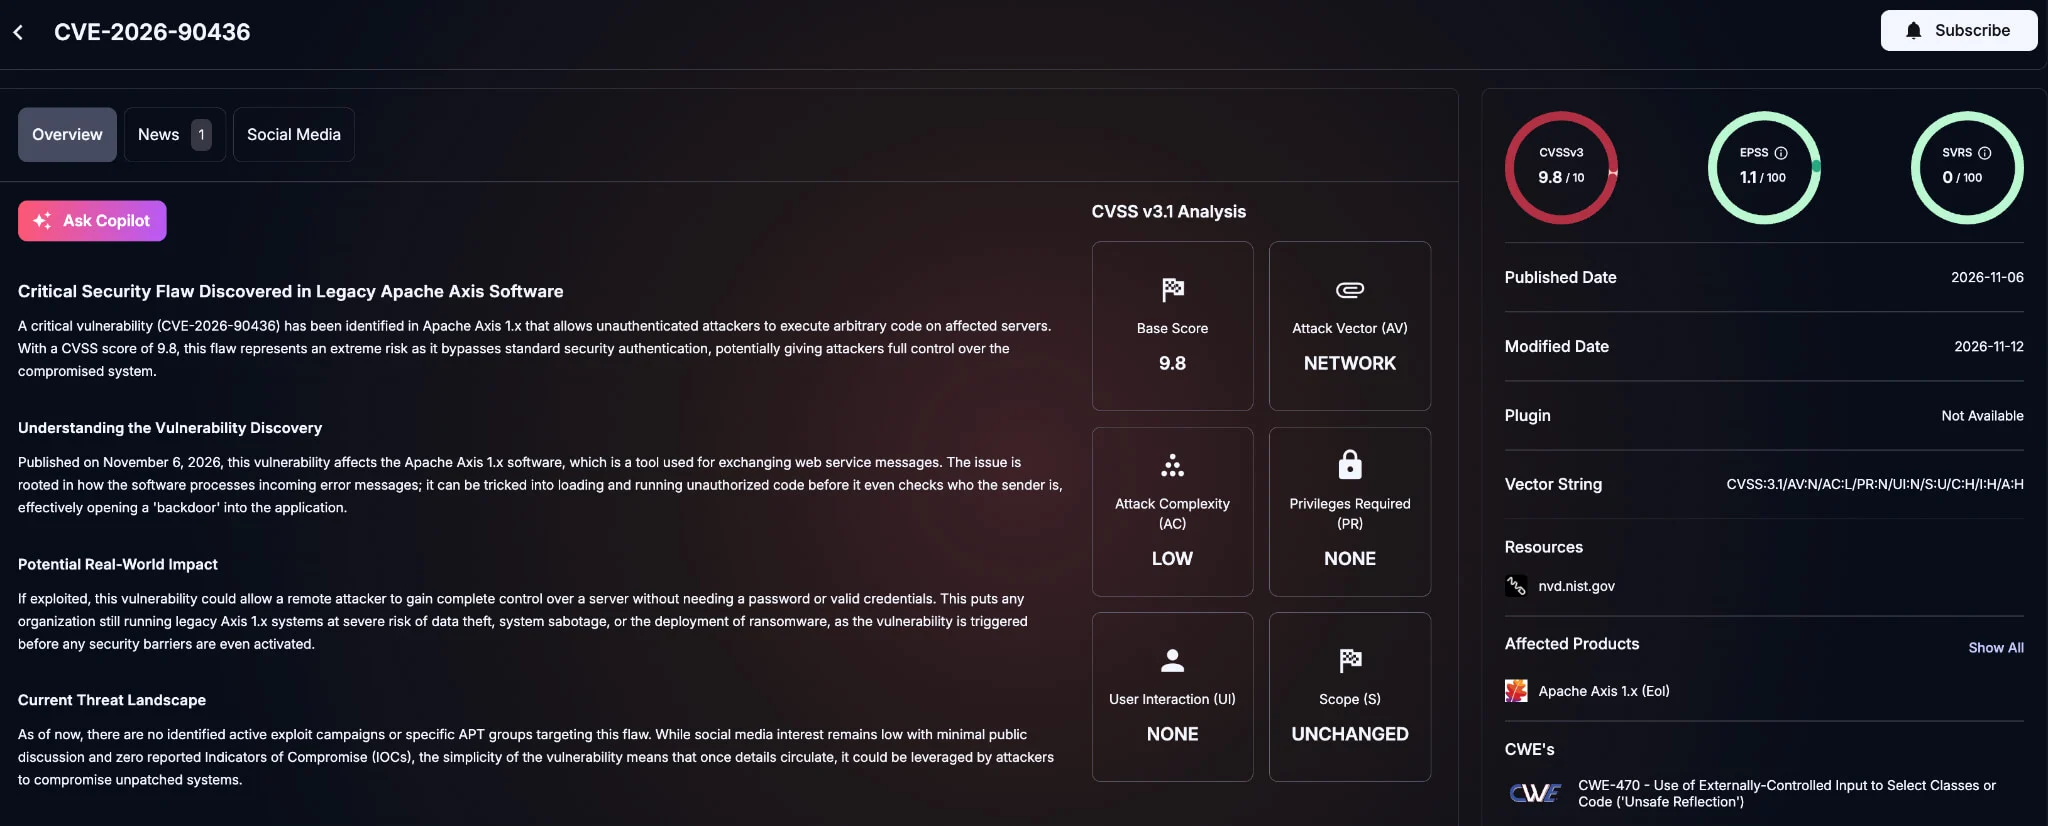
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AIApache Axis 1.x (đã hết hỗ trợ): khởi tạo lớp không xác thực từ xa thông qua lỗi SOAP exceptionName
** KHI GIAO DỊCH ĐƯỢC GAN ** Deserialization của một lỗi SOAP nhập vào trong Apache Axis 1.x cho phép khởi tạo lớp không xác thực từ xa. Khi một SOAP <Fault> mang theo một <detail><exceptionName> element, Axis tải lớp được chỉ định và, nếu có một element <data> là String, khởi tạo nó thông qua constructor String trước khi kiểm tra xem nó có phải là AxisFault hay không. Việc tải lớp đơn độc chạy static initializer …
N-able N-central — Lỗi truy cập không xác thực bằng cách sử dụng đường dẫn hoặc kênh thay thế trong N-able N-central. Đưa vào KEV ngày 2026-08-04, hạn khắc phục với cơ quan liên bang Mỹ: 2026-08-07. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn của nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA BOD 26-04 về việc cập nhật an ninh dựa trên rủi ro (xem URL trong phần ghi chú) và yêu cầu điều tra pháp y của CISA (xem URL trong phần ghi chú). Theo dõi hướng dẫn BOD 26-04 cho dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không khả dụng. Các bên liên quan có trách nhiệm đánh giá sự phơi bày internet của mỗi tài sản và đảm bảo tuân thủ hướng dẫn cập nhật vá của BOD 26-04.
Truy cập không xác thực vào tài khoản quản trị viên
Lỗi truy cập không xác thực bằng cách sử dụng đường dẫn hoặc kênh thay thế để vượt qua xác thực trong N-able N-central. Điều này cho phép truy cập không xác thực vào tài khoản quản trị viên.
📰 Tin liên quan cùng sự kiện (6)
- Lỗ hổng zero-day trong Confluence Data Center của AtlassianNguồn: INCIBE-CERT (Tây Ban Nha) · 11/11/2026 · Cùng CVE-2026-90436
 N-able N-central bị khai thác 33 lỗ hổng zero-dayNguồn: Tenable Blog · 11/11/2026 · Cùng CVE-2026-18556
 N-able N-central bị khai thác, công ty phát hành bản vá khẩnNguồn: CSO Online · 11/11/2026 · Cùng CVE-2026-18556
 Nhóm tấn công khai thác lỗ hổng zero-day N-centralNguồn: SecurityWeek · 13/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng zero-day trong WindowsNguồn: Security Affairs · 13/11/2026 · Cùng sự kiện
 Hacker khai thác lỗ hổng zero-day N-able N-central, ảnh hưởng 21 hệ thốngNguồn: BleepingComputer · 13/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ SOCRadar (https://socradar.io). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
Check Point: Lỗ hổng PHP2Shell bị khai thác sau một tuần

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu

Nhóm tấn công khai thác lỗ hổng ScreenConnect, cài đặt SCKit trên thiết bị kỹ thuật
