




N-able N-central bị khai thác, công ty phát hành bản vá khẩn
N-able đã phát hành bản vá khẩn cấp cho nền tảng N-central sau khi một nghiên cứu an ninh công bố 33 lỗ hổng zero-day, trong đó có các chuỗi tấn công cho phép kẻ tấn công không xác thực chiếm quyền kiểm soát máy chủ. N-central được sử dụng rộng rãi trong các tổ chức IT để quản lý và hỗ trợ thiết bị, do đó, một máy chủ bị chiếm có thể ảnh hưởng đến tất cả các máy tính dưới sự quản lý của nó.
N-able đã phát hành bản vá khẩn cấp cho nền tảng N-central sau khi một nghiên cứu an ninh công bố 33 lỗ hổng zero-day, trong đó có các chuỗi tấn công cho phép kẻ tấn công không xác thực chiếm quyền kiểm soát máy chủ. N-central được sử dụng rộng rãi trong các tổ chức IT để quản lý và hỗ trợ thiết bị, do đó, một máy chủ bị chiếm có thể ảnh hưởng đến tất cả các máy tính dưới sự quản lý của nó.
Điểm chính
- N-able phát hành bản vá khẩn cấp cho nền tảng N-central sau khi công bố 33 lỗ hổng zero-day.
- Các lỗ hổng cho phép kẻ tấn công không xác thực chiếm quyền kiểm soát máy chủ.
- N-central được sử dụng rộng rãi trong các tổ chức IT để quản lý và hỗ trợ thiết bị.
Khuyến nghị
- Các tổ chức nên cập nhật N-central ngay lập tức sau khi có bản vá.
- Kiểm tra hoạt động xác thực từ ngày 8/11 để phát hiện các hoạt động bất thường.
- Xác nhận bản vá theo hướng dẫn của N-able thay vì dựa vào số phiên bản.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn CSO Online. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (12)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AINhững Lỗ Hổng Nhiều XXE
Vulnerability trong hạn chế không đúng đối tượng tham chiếu XML external entity trong N-able N-central cho phép XML Schema Poisoning. Vấn đề này ảnh hưởng đến N-central: trước 26.4.1.
Những lỗ hổng nhiều lần tiêm OGNL
Vulnerability trong việc không xử lý đúng đầu vào trong quá trình tạo trang web ('cross-site scripting') trong N-able N-central dẫn đến Resource Injection. Vấn đề này ảnh hưởng đến N-central: trước 26.4.1.
Tăng quyền địa phương lên root thông qua cấu hình nable-writable syslog-ng
Vulnerability trong phân配上权限分配不当漏洞在N-able N-central中导致权限提升。此问题影响N-central:在26.4.1版本之前。
XSS lưu trữ thông qua thông tin metadata của bản vá MMS3 (bản quyền quản trị)
Vulnerability trong việc không xử lý đúng các HTTP headers có cú pháp của scripting dẫn đến Cross-Site Scripting (XSS) trong N-able N-central. ISSUE này ảnh hưởng đến N-central: trước 26.4.1.
SSRF thông qua schema validation khi nhập service
Vulnerability của Server-Side request forgery (SSRF) trên Server-Side request forgery (SSRF) trong N-able N-central cho phép Server Side Request Forgery. Vấn đề này ảnh hưởng đến N-central: trước 26.4.1.
RCE thông qua tải lên đường dẫn kho tàng file traversal
Vulnerability của đường dẫn tương đối cho phép Traversal đường dẫn trong kho tàng file của N-able N-central. ISSUE này ảnh hưởng đến N-central: trước 26.4.1.
Kênh IPC không an toàn dẫn đến nâng cao quyền truy cập địa phương
Vulnerability trong việc thiếu xác thực cho chức năng quan trọng trong N-able N-central cho phép nâng cao quyền truy cập. Vấn đề này ảnh hưởng đến N-central: trước 2026.4.1.
N-able N-Central — Vulnerability deserialization không an toàn trong N-able N-Central. Đưa vào KEV ngày 2025-08-13, hạn khắc phục với cơ quan liên bang Mỹ: 2025-08-20. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn nhà sản xuất, tuân theo hướng dẫn BOD 22-01 cho dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không có sẵn.
Vulnerability deserialization không an toàn
Vulnerability trong quá trình deserialization của dữ liệu không tin cậy trong N-able N-central cho phép thực thi mã code địa phương. Đây là vấn đề ảnh hưởng đến N-central: trước 2025.3.1.
N-able N-Central — Vulnerability của lệnh thực thi N-able N-Central. Đưa vào KEV ngày 2025-08-13, hạn khắc phục với cơ quan liên bang Mỹ: 2025-08-20. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn nhà sản xuất, tuân theo hướng dẫn BOD 22-01 cho dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không có sẵn.
Vulnerability của lệnh thực thi
Vulnerability của việc Kiểm tra Nhập không Đúng trong N-able N-central cho phép thực thi lệnh hệ điều hành. Đây là vấn đề ảnh hưởng đến N-central: trước 2025.3.1.
N-able N-central — Lỗi truy cập không xác thực bằng cách sử dụng đường dẫn hoặc kênh thay thế trong N-able N-central. Đưa vào KEV ngày 2026-08-04, hạn khắc phục với cơ quan liên bang Mỹ: 2026-08-07. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn của nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA BOD 26-04 về việc cập nhật an ninh dựa trên rủi ro (xem URL trong phần ghi chú) và yêu cầu điều tra pháp y của CISA (xem URL trong phần ghi chú). Theo dõi hướng dẫn BOD 26-04 cho dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không khả dụng. Các bên liên quan có trách nhiệm đánh giá sự phơi bày internet của mỗi tài sản và đảm bảo tuân thủ hướng dẫn cập nhật vá của BOD 26-04.
Truy cập không xác thực vào tài khoản quản trị viên
Lỗi truy cập không xác thực bằng cách sử dụng đường dẫn hoặc kênh thay thế để vượt qua xác thực trong N-able N-central. Điều này cho phép truy cập không xác thực vào tài khoản quản trị viên.
N-able N-central — N-able N-central Bỏ qua Xác thực Tài khoản Quản trị Sử dụng Đường đi hoặc Kênh Thay thế Lỗ Hổng Bảo Mật. Đưa vào KEV ngày 2026-08-03, hạn khắc phục với cơ quan liên bang Mỹ: 2026-08-06. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn của nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA BOD 26-04 Tối ưu hóa Cập nhật Bảo mật dựa trên Rủi ro (xem URL trong Ghi chú) và yêu cầu Phong toái Pháp y (xem URL trong Ghi chú). Theo hướng dẫn BOD 26-04 cho dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không khả dụng. Các bên liên quan có trách nhiệm đánh giá sự phơi bày mạng của mỗi tài sản và đảm bảo tuân thủ hướng dẫn cập nhật vá của BOD 26-04.
Bản vá không đầy đủ dẫn đến chiếm quyền tài khoản quản trị
Một bản vá không đầy đủ cho CVE-2026-18556 cho phép bỏ qua xác thực và chiếm quyền tài khoản trong phiên bản N-central từ 2026.3.1.
Bypass bộ lọc kiểm soát truy cập cho phép truy cập không được phép vào API
Một lỗ hổng trong bộ lọc kiểm soát truy cập API nội bộ của N-central cho phép truy cập không được phép vào API nội bộ. Lỗ hổng này đã được khắc phục trong N-central 2026.3 HF3 và 2026.4.
📰 Tin liên quan cùng sự kiện (6)
 N-able N-central bị khai thác 33 lỗ hổng zero-dayNguồn: Tenable Blog · 11/11/2026 · Cùng CVE-2026-91000, CVE-2026-125883
 N-central bị khai thác lỗ hổng zero-day, N-able phát hành bản vá khẩn cấpNguồn: Rapid7 · 10/11/2026 · Cùng CVE-2026-18577, CVE-2026-125883
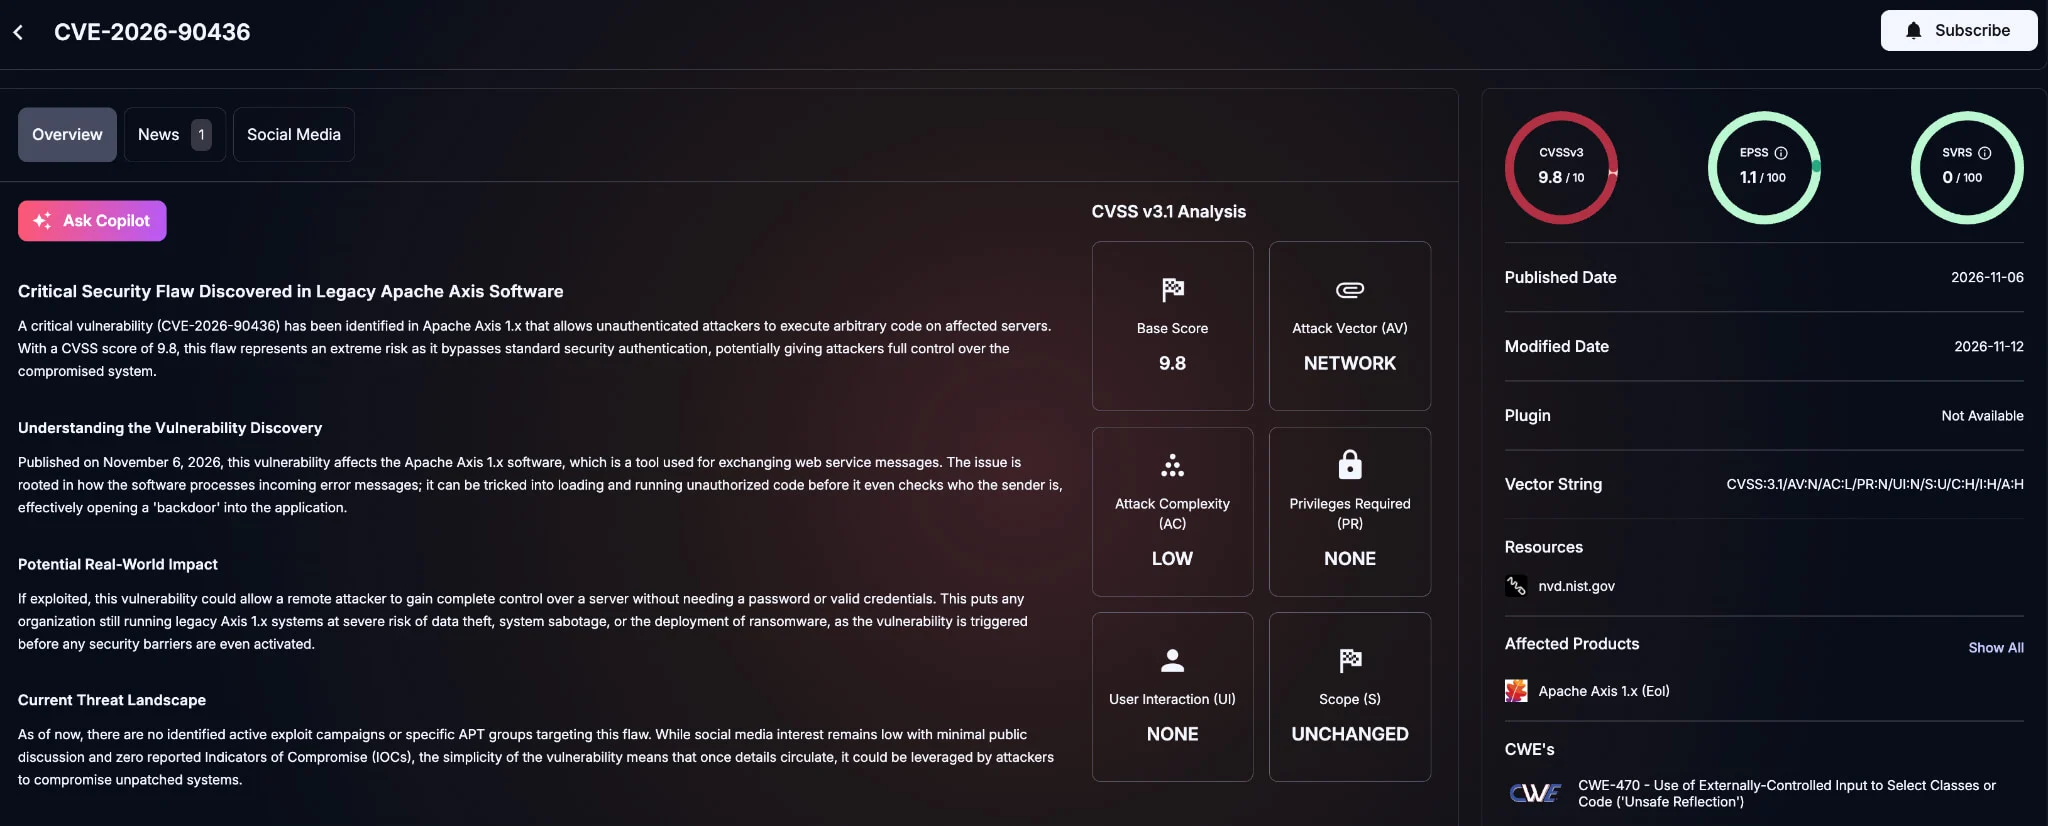 Nhóm tấn công khai thác lỗ hổng zero-day trong N-able N-centralNguồn: SOCRadar · 13/11/2026 · Cùng CVE-2026-18556
 N-central: Lỗ hổng zero-day bị khai thác, N-able phát hành bản vá khẩnNguồn: Golem Security (Đức) · 10/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng zero-day trong Chrome, Google phát hành bản vá khẩnNguồn: SecurityWeek · 14/11/2026 · Cùng sự kiện
 Nhóm tấn công sử dụng AI để khai thác lỗ hổng, Google phải phát hành bản vá khẩnNguồn: The Hacker News · 13/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ CSO Online (https://www.csoonline.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
Check Point: Lỗ hổng PHP2Shell bị khai thác sau một tuần

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu

Nhóm tấn công khai thác lỗ hổng ScreenConnect, cài đặt SCKit trên thiết bị kỹ thuật
