





Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người
Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người
Security Affairs· Quốc tế EN
Tổng hợp bài viết được gắn thẻ “ransomware”.
Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người
Ransomware đang tăng mạnh do sự kết hợp của AI và các phương pháp tấn công truyền thống. Các nhóm tấn công sử dụng AI để tạo email lừa đảo và đàm phán, nhưng phần lớn vẫn là con người. Ransomware đã tăng 20-40% trong vài tháng qua.
Cisco Talos theo dõi sự gia tăng sử dụng các nền tảng kiểm thử xâm nhập dựa trên AI. ARTEX, một nền tảng như vậy, được phát hành vào tháng 7 năm 2026 và đã được sử dụng trong các hoạt động tội phạm mạng. Nền tảng này có thể tự động hóa và chuỗi các hoạt động kiểm thử xâm nhập, làm giảm ngưỡng kỹ năng cho kẻ tấn công và tăng tốc các cuộc tấn công khi được sử dụng sai mục đích.
AI giúp kẻ tấn công nhanh chóng và dễ dàng hơn trong các cuộc tấn công mạng, nhưng mục tiêu và kỹ thuật tấn công vẫn không thay đổi. Ví dụ, ransomware JadePuffer sử dụng AI để tự động hóa chuỗi xâm nhập, trong khi lỗ hổng zero-day trong Langflow được khai thác để lấy thông tin bí mật.
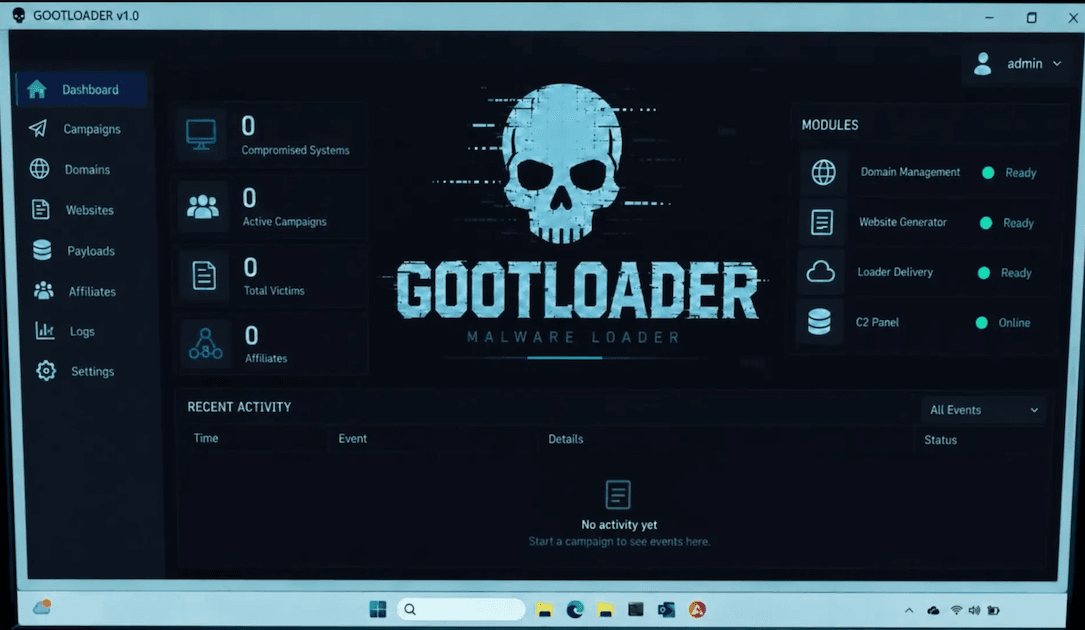
Gootloader đã được sử dụng trong ít nhất 44 vụ tấn công ransomware, gây thiệt hại 29 triệu đô từ 2018. FBI và các cơ quan chức năng đã takedown hơn 100 máy chủ của malware này.
Cảnh sát quốc tế đã triệt phá Gootloader, loại malware đã nhiễm hơn 25,000 máy tính trên toàn thế giới. FBI và các cơ quan chức năng đã thu giữ các tên miền và takedown hơn 100 máy chủ liên quan đến Gootloader. Gootloader thường lây nhiễm thông qua các trang web WordPress bị hack và các trang web khác, khiến người dùng tải xuống malware này dưới dạng phần mềm hợp pháp.
Công ty lưu trữ dữ liệu Belarusian ActiveCloud bị tấn công bởi ransomware, làm gián đoạn các dịch vụ email, website và máy ảo cho doanh nghiệp. Sự cố này diễn ra trong bối cảnh các cuộc tấn công mạng nhắm vào các nhà cung cấp dịch vụ lưu trữ ở Belarus và Nga.
Beast Ransomware, một biến thể RaaS mới, đang gây chú ý với bảng điều khiển ẩn '666' cho phép kẻ tấn công kiểm soát trực tiếp quá trình mã hóa dữ liệu trên hệ thống Windows.
Công an quốc tế đã takedown các server của ba công cụ độc hại Gootloader, CastleRAT và StealC. Các tội phạm sử dụng những công cụ này để truy cập máy tính, trộm mật khẩu và phát động tấn công ransomware. Cảnh sát còn thu giữ khoảng 6.4 triệu tên đăng nhập từ hơn 40.000 nạn nhân.
Ransomware sẽ được đổi mới vào năm 2027 do ảnh hưởng của AI. Kẻ tấn công sẽ trở nên sáng tạo hơn, theo Bob McArdle, giám đốc nghiên cứu tội phạm mạng của TrendAI. Cho đến nay, ransomware chủ yếu sử dụng AI để tăng tốc độ và hiệu quả của chiến dịch. Tuy nhiên, McArdle cảnh báo rằng những thay đổi này vẫn còn nhỏ so với những gì sắp tới.