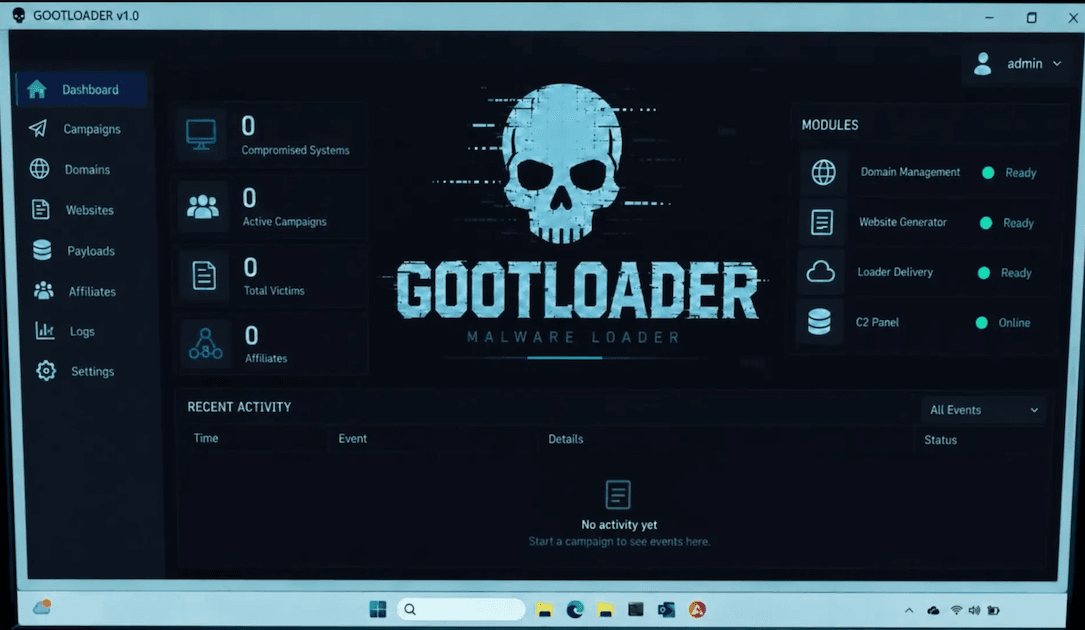
Cảnh sát quốc tế triệt phá Gootloader, ảnh hưởng 25,000 máy tính
Cảnh sát quốc tế đã triệt phá Gootloader, loại malware đã nhiễm hơn 25,000 máy tính trên toàn thế giới. FBI và các cơ quan chức năng đã thu giữ các tên miền và takedown hơn 100 máy chủ liên quan đến Gootloader. Gootloader thường lây nhiễm thông qua các trang web WordPress bị hack và các trang web khác, khiến người dùng tải xuống malware này dưới dạng phần mềm hợp pháp.
Cảnh sát quốc tế đã triệt phá Gootloader, loại malware đã nhiễm hơn 25,000 máy tính trên toàn thế giới. FBI và các cơ quan chức năng đã thu giữ các tên miền và takedown hơn 100 máy chủ liên quan đến Gootloader. Gootloader thường lây nhiễm thông qua các trang web WordPress bị hack và các trang web khác, khiến người dùng tải xuống malware này dưới dạng phần mềm hợp pháp.
Nội dung chính
- Gootloader đã nhiễm hơn 25,000 máy tính trên toàn thế giới từ năm 2018.
- Malware này đã gây thiệt hại khoảng 28,8 triệu đô la cho 44 nạn nhân ở Mỹ.
- Gootloader thường lây nhiễm thông qua các trang web WordPress bị hack và các trang web khác.
- Cảnh sát quốc tế đã triệt phá Gootloader và thu giữ các tên miền và máy chủ liên quan.
- GootLoader sử dụng mô hình access-a-as-a-service để phân phối malware khác.
Chi tiết sự việc
cảnh sát quốc tế đã triệt phá Gootloader, một loại mã độc tống tiền, và đã thu giữ các tên miền và takedown hơn 100 máy chủ liên kết với 25,000 máy tính bị nhiễm.
cục công tố Hoa Kỳ thông báo rằng cảnh sát đã loại bỏ Gootloader từ hơn 100 máy chủ máy tính, bao gồm các trang web WordPress bị tấn công, và đã thu giữ các tên miền Mỹ được sử dụng để phân phối và kiểm soát nó.
từ năm 2018, Gootloader đã nhiễm ít nhất 25,000 máy tính trên toàn thế giới. Gootloader đã được sử dụng trong các cuộc tấn công mã độc tống tiền của ít nhất 44 nạn nhân Hoa Kỳ, gây ra mất mát khoảng 28,8 triệu đô la.
Gootloader lan truyền chủ yếu thông qua các trang web WordPress bị tấn công và các trang web khác, nơi các nạn nhân bị lừa để tải xuống nó, nghĩ rằng họ đang nhận được thứ gì đó hợp pháp. Khi máy tính bị nhiễm, nó tham gia vào một mạng máy tính bị kiểm soát, và những người điều hành Gootloader sau đó bán quyền truy cập vào những máy tính đó cho các nhóm mã độc tống tiền.
những nhóm mã độc tống tiền làm phần còn lại, và tổng số mất mát cho các nạn nhân Hoa Kỳ riêng lẻ đạt khoảng 28,8 triệu đô la trên ít nhất 44 nạn nhân, bao gồm Bộ Quốc phòng và Công nghiệp Quốc phòng.
GootLoader hoạt động trên mô hình dịch vụ truy cập-as-a-service, nó được sử dụng bởi các nhóm khác nhau để thả thêm tải nặng độc hại vào các hệ thống bị tấn công. GootLoader đã được biết đến sử dụng kỹ thuật fileless để phân phối mối đe dọa như SunCrypt, REvil (Sodinokibi) mã độc tống tiền, trojan Kronos và Cobalt Strike.
trong quá khứ, GootLoader phân phối mã độc giả làm phần mềm miễn phí và sử dụng các tài liệu pháp lý để lừa người dùng tải xuống những tệp này.
GootLoader là một phần của gia đình mã độc GootKit, hoạt động từ năm 2014. Mandiant theo dõi các nhóm tấn công đằng sau GootKit là UNC2565.
công tác điều tra được thực hiện dưới sự phê chuẩn của tòa án và phối hợp với Operation Endgame, một sáng kiến pháp lý quốc tế đa quốc gia nhằm mục tiêu các dịch vụ tội phạm mã độc. Các đối tác bao gồm BKA của Đức, cảnh sát quốc gia Hà Lan, cảnh sát liên bang Canada, cảnh sát thành phố Ottawa, cảnh sát Đan Mạch, cảnh sát criminology Paris của Pháp, cơ quan điều tra tội phạm quốc gia Anh, cảnh sát liên bang Úc và Europol. OpenAI, Fraunhofer FKIE, Shadowserver Foundation và công ty hosting Sharktech cũng cung cấp sự giúp đỡ kỹ thuật.
theo lệnh bắt được công bố tuần này, Gootloader là mã độc tống tiền infect các máy tính nạn nhân qua nhiều cách, thường bằng cách lừa những người không cảnh giác tải xuống nó. Khi bị nhiễm, các máy tính bị tấn công được thêm vào một mạng lưới các máy tính bị tấn công khác được gọi là botnet.
những người đứng sau Gootloader sử dụng botnet để infect các máy tính khác, sau đó bán quyền truy cập vào những máy tính bị nhiễm sau đó cho các nhóm mã độc tống tiền. Những nhóm mã độc tống tiền làm phần còn lại, và tổng số mất mát cho các nạn nhân Hoa Kỳ riêng lẻ đạt khoảng 28,8 triệu đô la trên ít nhất 44 nạn nhân, bao gồm Bộ Quốc phòng và Công nghiệp Quốc phòng.
Đối tượng bị ảnh hưởng
25,000 máy tính
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Security Affairs. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Tin tổng hợp tự động từ Security Affairs (https://securityaffairs.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người

Nhóm tấn công khai thác lỗ hổng GitHub, truy xuất thông tin mật

Check Point gateways bị tấn công thông qua PHP2Shell để xóa dữ liệu VMware ESXi