Từ khoá

#botnet

Tổng hợp bài viết được gắn thẻ “botnet”.

Tổng số 10 bài viết•Trang 1 / 1

Bài viết theo từ khoá

10 bài trên trang
Mối đe dọa

Cảnh sát quốc tế triệt phá Gootloader, ảnh hưởng 25,000 máy tính

Cảnh sát quốc tế đã triệt phá Gootloader, loại malware đã nhiễm hơn 25,000 máy tính trên toàn thế giới. FBI và các cơ quan chức năng đã thu giữ các tên miền và takedown hơn 100 máy chủ liên quan đến Gootloader. Gootloader thường lây nhiễm thông qua các trang web WordPress bị hack và các trang web khác, khiến người dùng tải xuống malware này dưới dạng phần mềm hợp pháp.

Security Affairs· Quốc tế EN
Công an quốc tế giải体
Mối đe dọa

Công an quốc tế giải体

Công an từ chín quốc gia đã giải体三个恶意软件网络,缴获235台服务器和257个域名,并发现640万受害者的凭证。此次名为Operation Endgame的行动针对了‘网络犯罪即服务’市场,摧毁了用于勒索软件攻击和数据盗窃的工具包。

CyberScoop· Quốc tế EN
Q3 2026: Ransomware Qilin chiếm 15% nạn nhân, Kaspersky chặn 311 triệu tấn công
Mối đe dọa

Q3 2026: Ransomware Qilin chiếm 15% nạn nhân, Kaspersky chặn 311 triệu tấn công

Trong quý 3 năm 2026, Kaspersky đã chặn hơn 311 triệu tấn công từ các nguồn trực tuyến. Ransomware Qilin chiếm 15% nạn nhân, trong khi 81,556 người dùng bị tấn công bởi ransomware. Nghiên cứu cho thấy Qilin đã khai thác lỗ hổng CVE-2026-0257 trong phần mềm tường lửa Palo Alto Networks.

Kaspersky Securelist· Quốc tế EN
82 lỗ hổng cao ảnh hưởng trong tháng 10/2026
Lỗ hổng

82 lỗ hổng cao ảnh hưởng trong tháng 10/2026

Trong tháng 10/2026, Insikt Group phát hiện 82 lỗ hổng cao ảnh hưởng, trong đó 52 lỗ hổng có điểm nguy cơ rất cao. Lỗ hổng này ảnh hưởng đến nhiều sản phẩm từ 51 nhà sản xuất khác nhau, với Citrix và Microsoft chiếm khoảng 15%. Các lỗ hổng này đã được khai thác bởi các nhóm tấn công, bao gồm cả ransomware và tin tặc sử dụng AI.

Recorded Future· Quốc tế EN
Cisco Talos phát hiện VOLTA, malware tự xóa sử dụng AI để đánh giá mục tiêu
Mối đe dọa

Cisco Talos phát hiện VOLTA, malware tự xóa sử dụng AI để đánh giá mục tiêu

Cisco Talos mới phát hiện VOLTA, một infostealer Windows tự xóa sử dụng AI để đánh giá mục tiêu. Malware này thu thập thông tin chi tiết về tài khoản, session và ví tiền cryptocurrency, sau đó gửi cho mô hình ngôn ngữ lớn để xếp hạng tài sản theo giá trị tiền mặt. Điều này giúp giảm công sức của hacker và tăng nguy cơ tấn công tiếp theo.

Cisco Talos· Quốc tế EN
Google giải thể botnet x.cpe chạy trên 1,3 triệu thiết bị Android TV
Mối đe dọa

Google giải thể botnet x.cpe chạy trên 1,3 triệu thiết bị Android TV

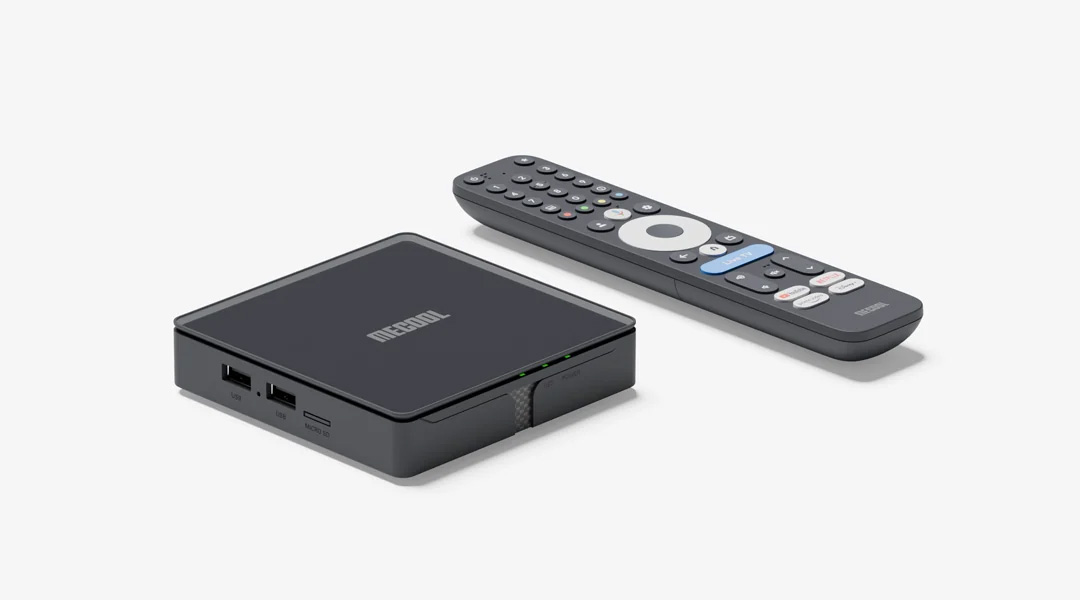
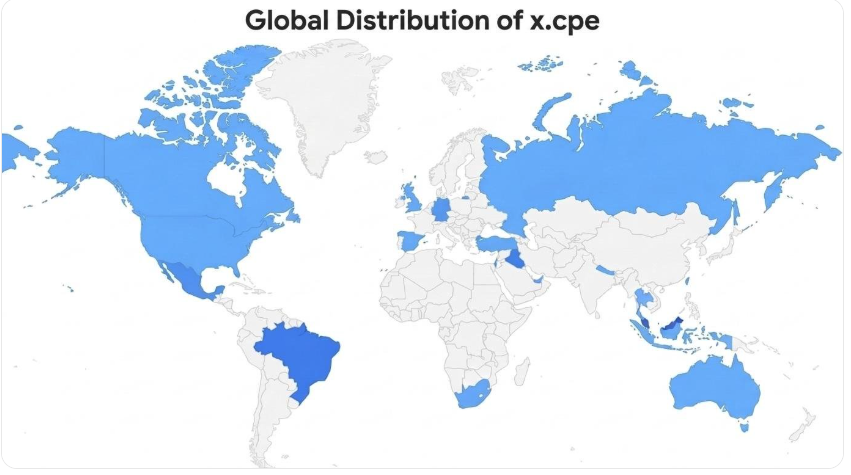
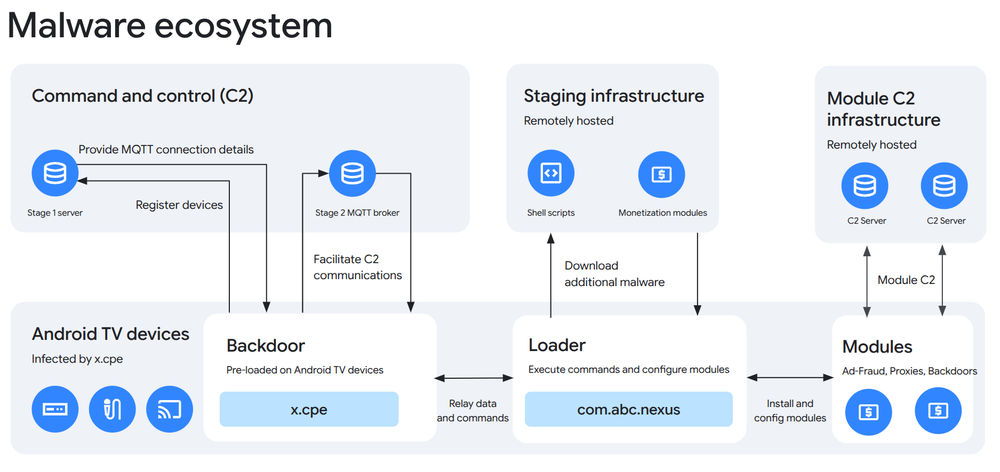
Google đã giải thể botnet x.cpe, chạy trên hơn 1,3 triệu thiết bị Android TV. Videostrong Technology, một công ty ở Shenzhen, đã sử dụng kỹ thuật che giấu để bypass quá trình chứng nhận của Google. Botnet này đã tự động cài đặt malware sau khi thiết bị được cài đặt và kết nối internet.

Ars Technica Security· Quốc tế EN
Công ty công nghệ giải thể mạng máy chủ TV độc hại
Mối đe dọa

Công ty công nghệ giải thể mạng máy chủ TV độc hại

Google và các đối tác đã giải thể một mạng máy chủ gồm hơn 1.3 triệu thiết bị TV Android bị nhiễm malware, sử dụng kết nối Internet của người dùng để bán lại cho các dịch vụ proxy. Mạng máy chủ này còn ảnh hưởng đến hơn 10 triệu thiết bị IoT khác, bao gồm thiết bị y tế và karaoke.

Krebs on Security· Quốc tế EN
Google và đối tác giải thể botnet XCPE
Mối đe dọa

Google và đối tác giải thể botnet XCPE

Google và các đối tác đã giải thể botnet XCPE, một backdoor được Videostrong Technology Co. sử dụng để monetize hơn 1,3 triệu thiết bị set-top box. Videostrong đã monetize backdoor bằng cách bán quyền truy cập cho các đối tác tội phạm và tải malware của họ lên các thiết bị bị nhiễm. Google đã cắt đứt quan hệ với Videostrong và yêu cầu các nhà sản xuất thiết bị phải trải qua các bài kiểm tra về tín

Google Threat Intelligence· Quốc tế EN
Swarms DDoS thay cho Giants, tấn công phổ biến Ở hoa kỳ
Phòng thủ

Swarms DDoS thay cho Giants, tấn công phổ biến Ở hoa kỳ

Trong quý 3 năm 2026, Cloudflare ghi nhận số lượng tấn công DDoS ngắn hạn, thấp băng rộng tăng 208%. Tấn công lớn giảm mạnh, với 1 Tbps giảm 69%. Tấn công IoT vẫn là mối đe dọa, với Mirai và các biến thể mới. Hoa Kỳ trở thành mục tiêu tấn công hàng đầu, sau khi mất vị trí cho Trung Quốc trong quý trước.

Cloudflare Security· Quốc tế EN
Lỗ hổng mới trong WordPress, Apache Solr và Langflow bị khai thác
Lỗ hổng

Lỗ hổng mới trong WordPress, Apache Solr và Langflow bị khai thác

Cyble Research & Intelligence Labs (CRIL) ghi nhận việc khai thác lỗ hổng trong WordPress, Apache Solr và Langflow. CISA cũng công bố 14 thông báo về hệ thống kiểm soát công nghiệp (ICS) bao gồm 54 lỗ hổng, trong đó 13 được đánh giá là cấp độ nghiêm trọng.

Cyble Research· Quốc tế EN
Từ khoá #botnet — HueCA-CYBER