




Hồ sơ tác giả · Biên tập viên

Google Threat Intelligence

Tin tổng hợp tự động từ Google Threat Intelligence (https://cloud.google.com/blog/topics/threat-intelligence). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.

TI
Tổng số 4 bài viết•Trang 1 / 1

Bài viết của tác giả

10 bài trên trang
Google và đối tác giải thể botnet XCPE
Mối đe dọa

Google và đối tác giải thể botnet XCPE

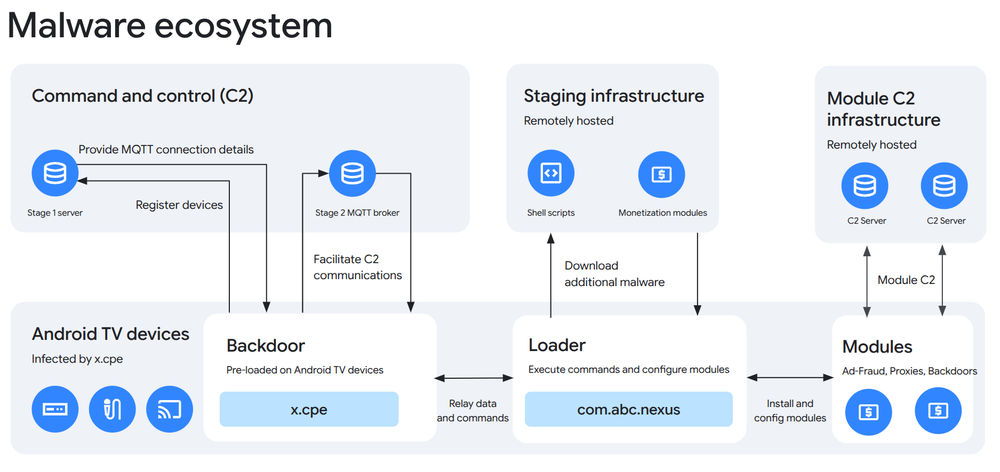
Google và các đối tác đã giải thể botnet XCPE, một backdoor được Videostrong Technology Co. sử dụng để monetize hơn 1,3 triệu thiết bị set-top box. Videostrong đã monetize backdoor bằng cách bán quyền truy cập cho các đối tác tội phạm và tải malware của họ lên các thiết bị bị nhiễm. Google đã cắt đứt quan hệ với Videostrong và yêu cầu các nhà sản xuất thiết bị phải trải qua các bài kiểm tra về tín

Google Threat Intelligence· Quốc tế EN
Threat Actors đảo chuyển truy cập LLM, tạo tốc độ trong phá hoại
Lỗ hổng

Threat Actors đảo chuyển truy cập LLM, tạo tốc độ trong phá hoại

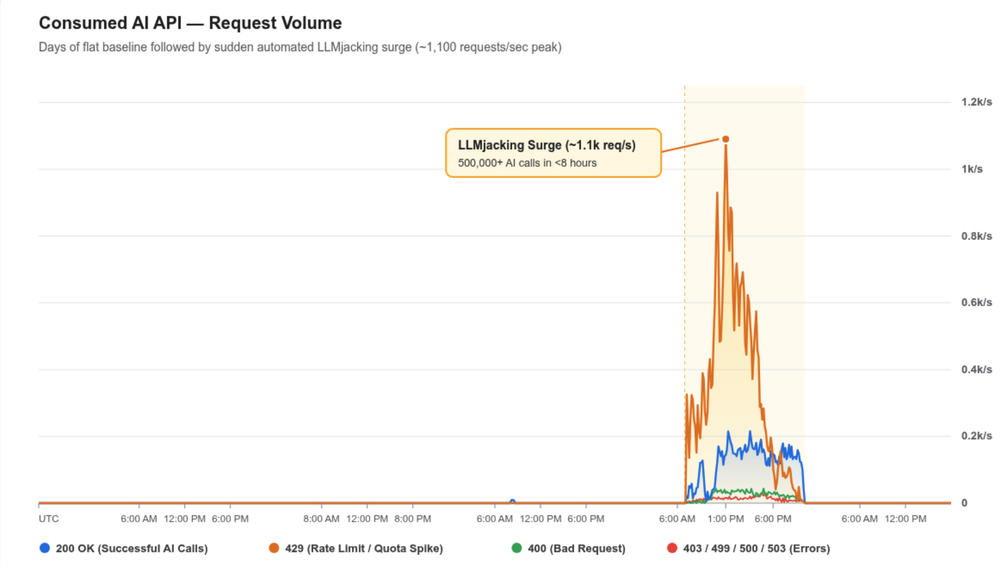
Threat actors đã thực hiện LLMJacking, đột nhập và truy cập vào hệ thống Large Language Models của doanh nghiệp. Họ sử dụng các tài khoản truy cập hợp pháp hoặc không hợp pháp để tạo ra chi phí ảo lên tới hàng trăm nghìn USD trong một ngày. Đa số các vụ tấn công bắt đầu bằng việc sử dụng token cloud identity bị lộ hoặc bị đánh cắp.

Google Threat Intelligence· Quốc tế EN
Threat actors sử dụng ARTEX trong tấn công tự động
Trí tuệ nhân tạo

Threat actors sử dụng ARTEX trong tấn công tự động

Threat actors đã sử dụng ARTEX, một nền tảng pentesting tự động, để thực hiện các cuộc tấn công tự động. ARTEX cho phép các hoạt động xuyên bộ, khai thác cơ sở dữ liệu và chuẩn bị truy xuất dữ liệu. Nền tảng này đã được các nhóm tấn công từ nhiều động cơ sử dụng, bao gồm cả nhóm lừa đảo và tin tặc tình báo.

Google Threat Intelligence· Quốc tế EN
Threat Actor tấn công cung cấp cập nhật AOMEI trong thời gian rất Short
Lỗ hổng

Threat Actor tấn công cung cấp cập nhật AOMEI trong thời gian rất Short

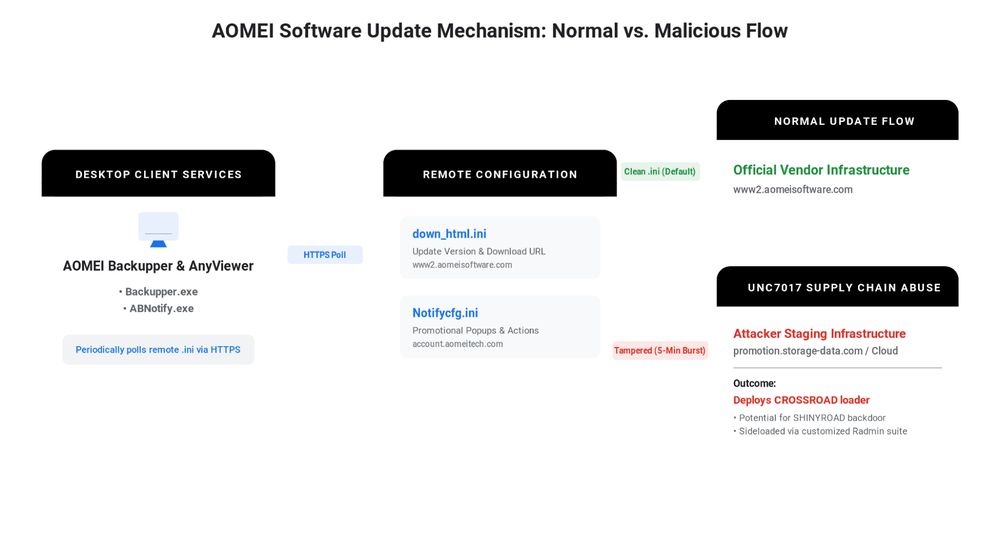
Threat actor UNC7017 đã tấn công hệ thống cập nhật của AOMEI Technology thông qua việc thay đổi cấu hình trong thời gian rất ngắn. Mỗi đợt tấn công chỉ kéo dài từ 5 đến 10 phút, sau đó hệ thống sẽ tự động khôi phục lại cấu hình ban đầu. Threat actor đã sử dụng CROSSROAD và SHINYROAD để tải xuống và cài đặt backdoor.

Google Threat Intelligence· Quốc tế EN
Tác giả: Google Threat Intelligence — HueCA-CYBER