




Threat Actor tấn công cung cấp cập nhật AOMEI trong thời gian rất Short
Threat actor UNC7017 đã tấn công hệ thống cập nhật của AOMEI Technology thông qua việc thay đổi cấu hình trong thời gian rất ngắn. Mỗi đợt tấn công chỉ kéo dài từ 5 đến 10 phút, sau đó hệ thống sẽ tự động khôi phục lại cấu hình ban đầu. Threat actor đã sử dụng CROSSROAD và SHINYROAD để tải xuống và cài đặt backdoor.
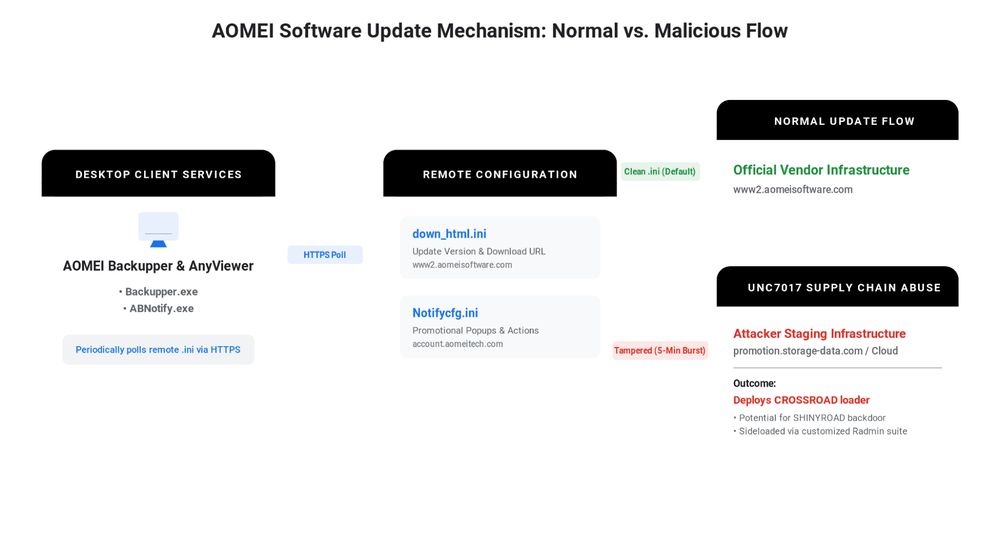
Threat actor UNC7017 đã tấn công hệ thống cập nhật của AOMEI Technology thông qua việc thay đổi cấu hình trong thời gian rất ngắn. Mỗi đợt tấn công chỉ kéo dài từ 5 đến 10 phút, sau đó hệ thống sẽ tự động khôi phục lại cấu hình ban đầu. Threat actor đã sử dụng CROSSROAD và SHINYROAD để tải xuống và cài đặt backdoor.
Điểm chính
- Threat actor UNC7017 đã thực hiện tấn công thông qua thay đổi cấu hình trong thời gian rất ngắn.
- Mỗi đợt tấn công chỉ kéo dài từ 5 đến 10 phút, sau đó hệ thống sẽ tự động khôi phục lại cấu hình ban đầu.
- Threat actor đã sử dụng CROSSROAD và SHINYROAD để tải xuống và cài đặt backdoor.
Khuyến nghị
- Hệ thống nên được giám sát chặt chẽ để phát hiện bất kỳ thay đổi bất thường nào.
- Cần cập nhật thường xuyên các bản vá bảo mật cho các sản phẩm của AOMEI.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Google Threat Intelligence. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Tin tổng hợp tự động từ Google Threat Intelligence (https://cloud.google.com/blog/topics/threat-intelligence). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

CISA thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thác

Báo cáo bảo mật Kubernetes Non-Core phiên bản 1.2 công bố

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu
