Từ khoá

#windows

Tổng hợp bài viết được gắn thẻ “windows”.

Tổng số 117 bài viết•Trang 1 / 12

Bài viết theo từ khoá

10 bài trên trang
Nhóm tấn công khai thác lỗ hổng ScreenConnect, cài đặt SCKit trên thiết bị kỹ thuật
Lỗ hổng

Nhóm tấn công khai thác lỗ hổng ScreenConnect, cài đặt SCKit trên thiết bị kỹ thuật

Một nhóm tấn công đã khai thác lỗ hổng zero-day trong ScreenConnect để cài đặt SCKit, một công cụ độc hại, trên các thiết bị của kỹ thuật viên. Sự kiện này diễn ra từ ngày 11/11/2026. Lỗ hổng này cho phép kẻ tấn công cài đặt quyền truy cập từ xa và phân phối payload đến các thiết bị khác.

Microsoft Security Blog· Quốc tế EN
AI-enabled penetration testing framework ARTEX được nhóm tấn công sử dụng
Trí tuệ nhân tạo

AI-enabled penetration testing framework ARTEX được nhóm tấn công sử dụng

Cisco Talos theo dõi sự gia tăng sử dụng các nền tảng kiểm thử xâm nhập dựa trên AI. ARTEX, một nền tảng như vậy, được phát hành vào tháng 7 năm 2026 và đã được sử dụng trong các hoạt động tội phạm mạng. Nền tảng này có thể tự động hóa và chuỗi các hoạt động kiểm thử xâm nhập, làm giảm ngưỡng kỹ năng cho kẻ tấn công và tăng tốc các cuộc tấn công khi được sử dụng sai mục đích.

Cisco Talos· Quốc tế EN
AI tăng tốc tấn công mạng, thách thức bảo mật
Trí tuệ nhân tạo

AI tăng tốc tấn công mạng, thách thức bảo mật

AI giúp kẻ tấn công nhanh chóng và dễ dàng hơn trong các cuộc tấn công mạng, nhưng mục tiêu và kỹ thuật tấn công vẫn không thay đổi. Ví dụ, ransomware JadePuffer sử dụng AI để tự động hóa chuỗi xâm nhập, trong khi lỗ hổng zero-day trong Langflow được khai thác để lấy thông tin bí mật.

CSO Online· Quốc tế EN
Nhóm tấn công sử dụng AI tạo ra các khung tấn công tự động
Trí tuệ nhân tạo

Nhóm tấn công sử dụng AI tạo ra các khung tấn công tự động

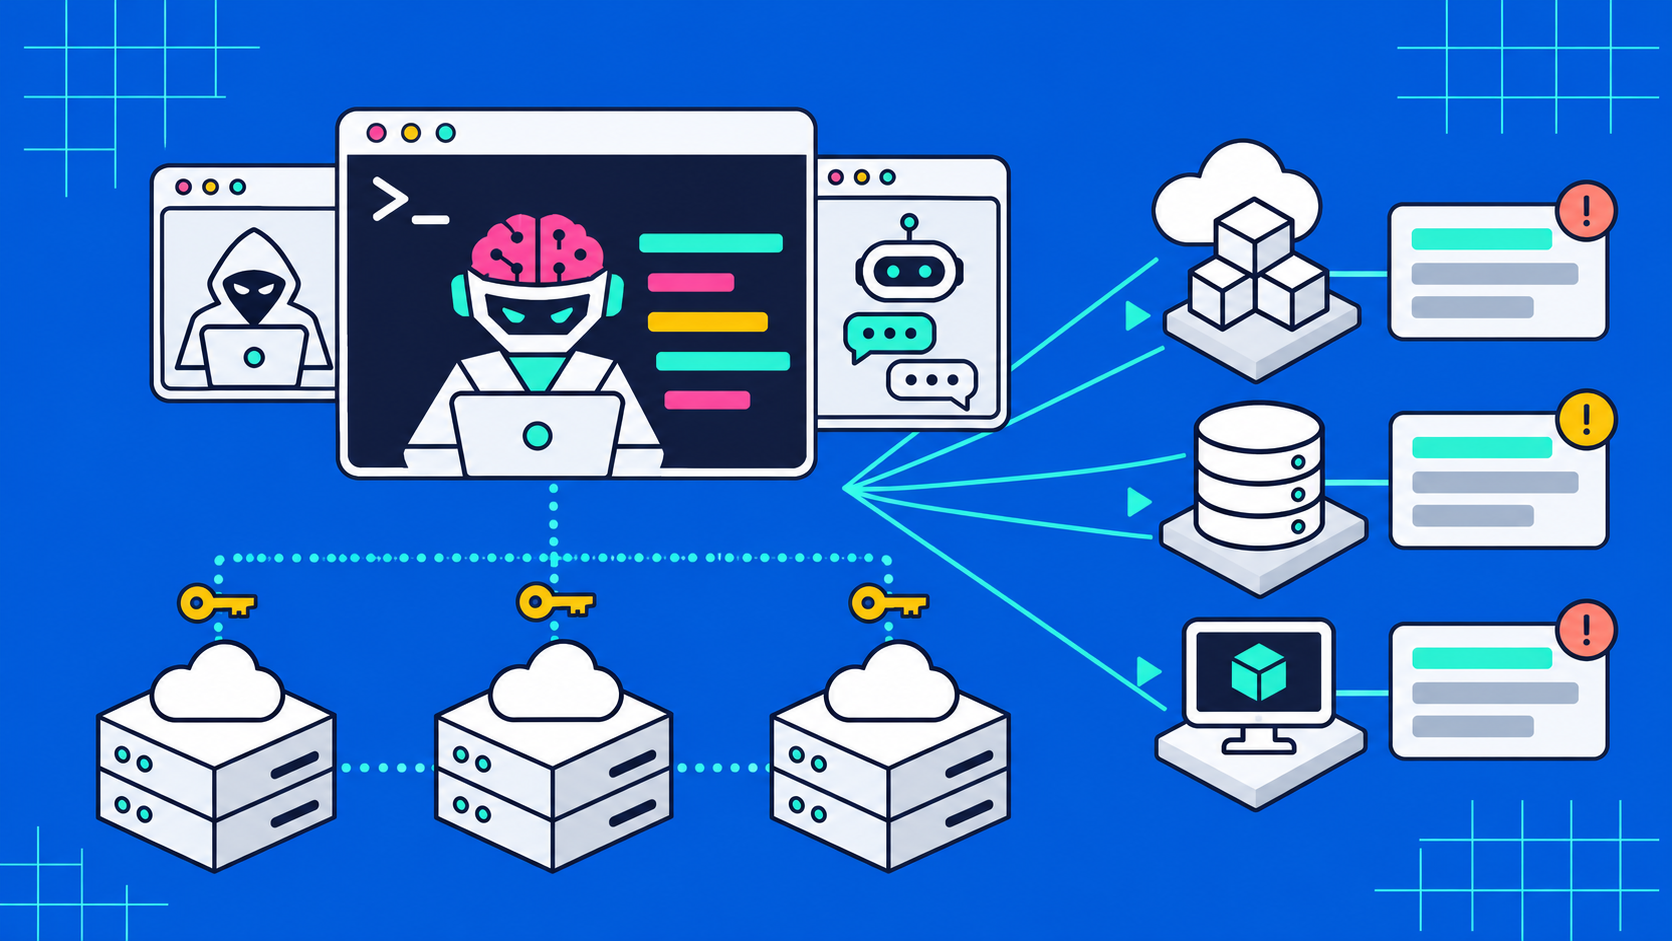
Nhóm tấn công sử dụng các khung tấn công tự động như ARTEX, CyberStrikeAI, Cairn, PentAGI và HexStrike để thực hiện các cuộc tấn công. Những khung này tự động hóa quá trình tấn công bằng cách sử dụng mô hình lớn (LLM) để lên kế hoạch và phân chia công việc. Các nhà nghiên cứu đã phát hiện rằng những khung này đã được sử dụng trong các cuộc xâm nhập thực tế, không chỉ trong các cuộc thử nghiệm giả

Elastic Security Labs· Quốc tế EN
Nhóm tấn công sử dụng AI khai thác AWS trong 16 ngày
Trí tuệ nhân tạo

Nhóm tấn công sử dụng AI khai thác AWS trong 16 ngày

Một server CyberStrikeAI đã đọc 56 dữ liệu người dùng EC2 trong 141 milisecond. Sau 14 ngày im lặng, nó trở lại và thực hiện các hoạt động khác. Sự kiện này diễn ra từ 30/9 đến 16/10/2026, ảnh hưởng đến bốn tài khoản AWS.

Elastic Security Labs· Quốc tế EN
Nhóm tấn công khai thác lỗ hổng zero-day trong N-able N-central
Lỗ hổng

Nhóm tấn công khai thác lỗ hổng zero-day trong N-able N-central

Một nhóm tấn công đã khai thác lỗ hổng zero-day trong N-able N-central, cho phép chạy lệnh với quyền root mà không cần tài khoản. Lỗ hổng này đã được phát hiện vào ngày 12/11/2026 và đã được sử dụng để cài đặt miner tiền điện tử trên ít nhất 21 máy chủ trong vòng vài giờ. N-able đã phát hành bản vá khẩn cấp nhưng không ngăn chặn được sự cố.

SOCRadar· Quốc tế EN
Từ khoá #windows — HueCA-CYBER