




Nhóm tấn công sử dụng AI khai thác AWS trong 16 ngày
Một server CyberStrikeAI đã đọc 56 dữ liệu người dùng EC2 trong 141 milisecond. Sau 14 ngày im lặng, nó trở lại và thực hiện các hoạt động khác. Sự kiện này diễn ra từ 30/9 đến 16/10/2026, ảnh hưởng đến bốn tài khoản AWS.
Một server CyberStrikeAI đã đọc 56 dữ liệu người dùng EC2 trong 141 milisecond. Sau 14 ngày im lặng, nó trở lại và thực hiện các hoạt động khác. Sự kiện này diễn ra từ 30/9 đến 16/10/2026, ảnh hưởng đến bốn tài khoản AWS.
Nội dung chính
- CyberStrikeAI, một nền tảng AI, đã khai thác AWS thông qua 8 tài khoản IAM và 3 vai trò EC2 instance.
- Server CyberStrikeAI thực hiện 56 yêu cầu đọc dữ liệu người dùng trong 141 milisecond.
- Sự kiện này kéo dài 16 ngày, ảnh hưởng đến bốn tài khoản AWS.
- Nền tảng CyberStrikeAI đã sử dụng các kỹ thuật như T1078.004, T1087.004, T1552.005 và T1555.006.
- Một server CyberStrikeAI đã sử dụng 8 tài khoản IAM và 3 vai trò EC2 instance để khai thác AWS.
Chi tiết sự việc
Sáu quy tắc phát hiện Elastic đã kích hoạt, bao phủ tất cả các giai đoạn. Mỗi cảnh báo riêng lẻ có mức độ trung bình hoặc thấp, dễ dàng bị bỏ qua. IP nguồn là yếu tố kết nối chúng lại.
Quy tắc
Cảnh báo
Mức độ
Giai đoạn
AWS EC2 User Data Retrieval for EC2 Instance
58
Medium
2, 3
AWS STS GetCallerIdentity API Called for the First Time
11
Medium
Khuyến nghị
- Theo dõi chặt chẽ các hoạt động API trong AWS.
- Xác thực lại các tài khoản IAM và vai trò EC2 instance.
- Sử dụng Elastic Workflows để tự động hóa việc chặn truy cập không hợp pháp.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Elastic Security Labs. Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (6)
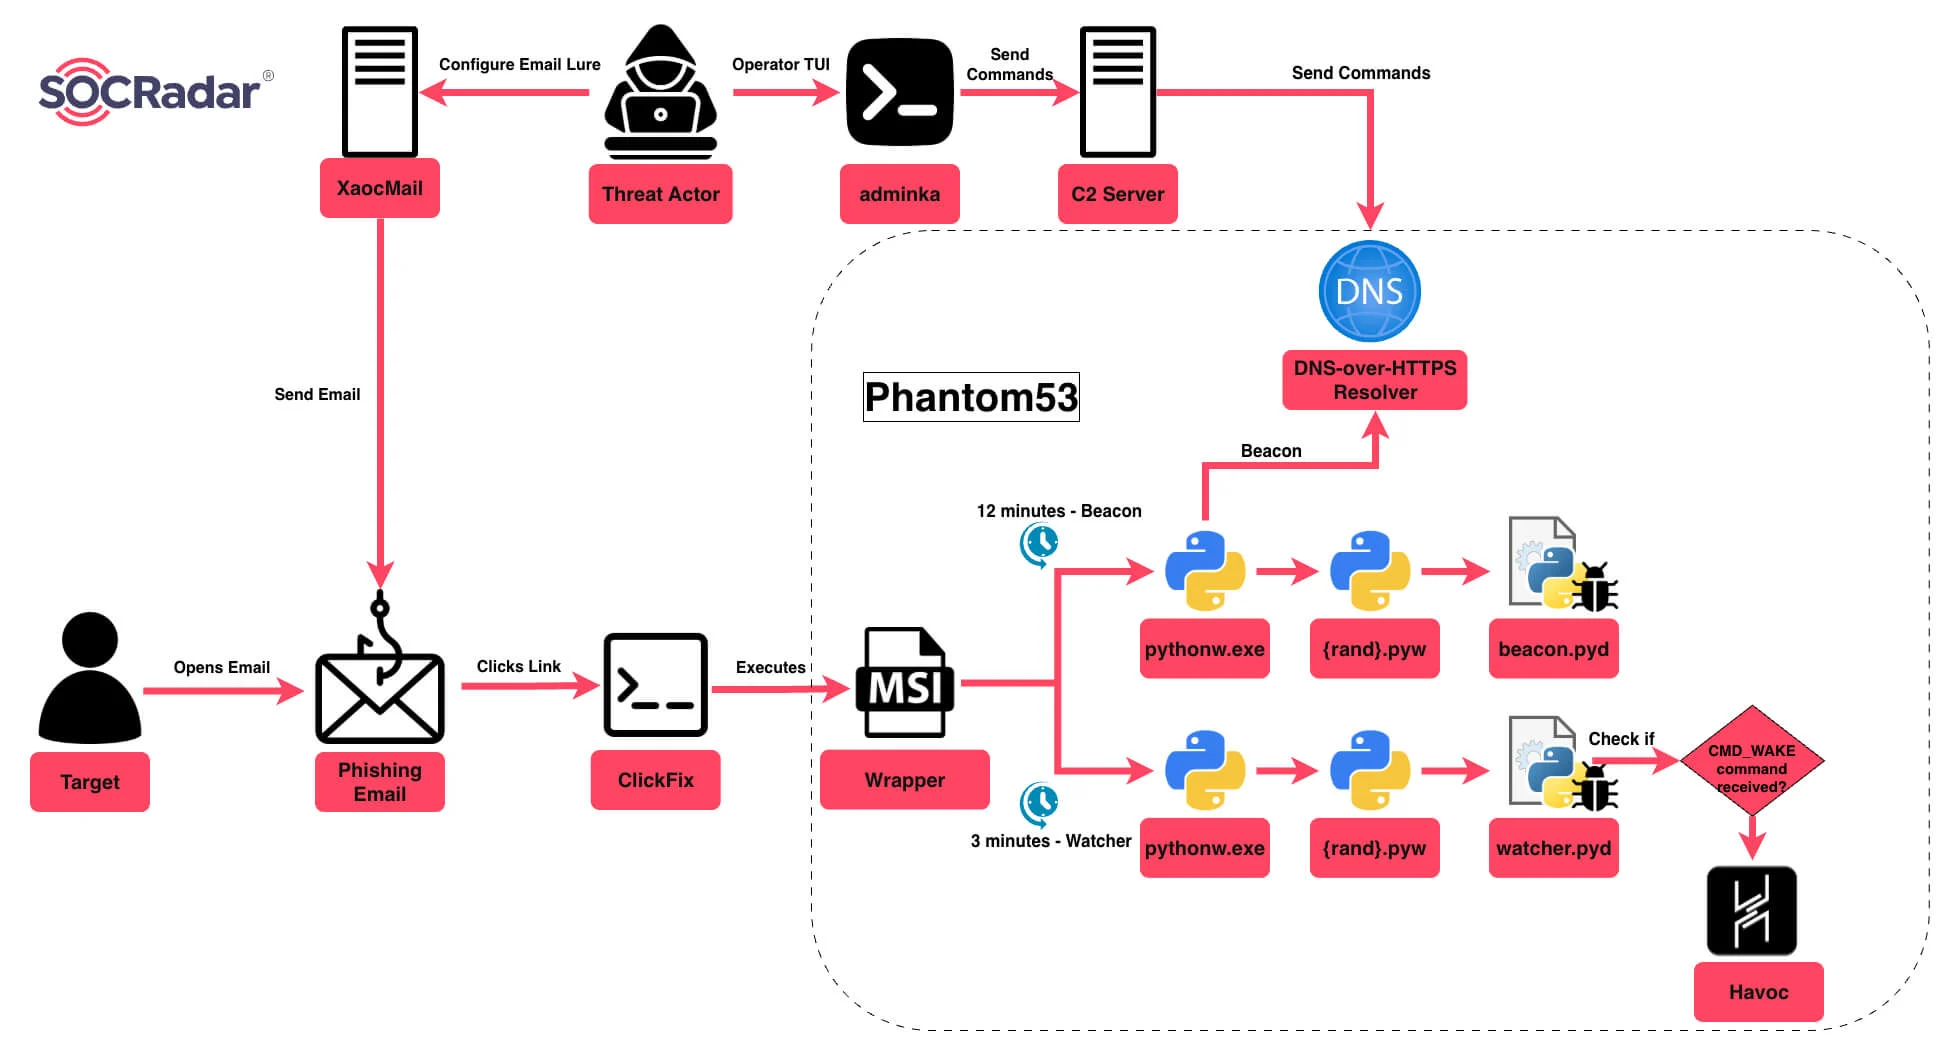 Nhóm tấn công sử dụng AI khai thác lỗ hổng zero-day trong XaocMailNguồn: SOCRadar · 13/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác yếu điểm trong BinanceNguồn: Dark Reading · 13/11/2026 · Cùng sự kiện
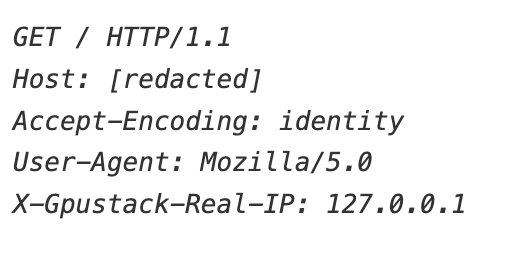 Nhóm tấn công khai thác lỗ hổng trong GPUStack, tạo ra yêu cầu giả mạoNguồn: SANS Internet Storm Center · 12/11/2026 · Cùng sự kiện
 Nhóm tấn công sử dụng AI để khai thác thông tin cá nhân và gian lận tiền điện tửNguồn: AWS Security Blog · 14/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng zero-day trong WindowsNguồn: Security Affairs · 13/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng zero-day N-centralNguồn: SecurityWeek · 13/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ Elastic Security Labs (https://www.elastic.co/security-labs). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Cursor xác nhận bị tràn ngập bảo mật dẫn đến phát hành mã độc Claude Code Extension

Nhóm tấn công khai thác lỗ hổng zero-day trong Chrome, Google phát hành bản vá khẩn
