Nhóm tấn công khai thác lỗ hổng trong GPUStack, tạo ra yêu cầu giả mạo
Một lỗ hổng xác thực dễ dàng (CVE-2026-102895) trong GPUStack, một phần mềm mã nguồn mở quản lý bộ nhớ GPU, đã bị khai thác. Lỗ hổng này cho phép kẻ tấn công giả mạo header 'X-Gpustack-Real-IP' để bỏ qua xác thực. IP nguồn của yêu cầu được ghi là 127.0.0.1, một địa chỉ tin cậy, khiến GPUStack bỏ qua xác thực.
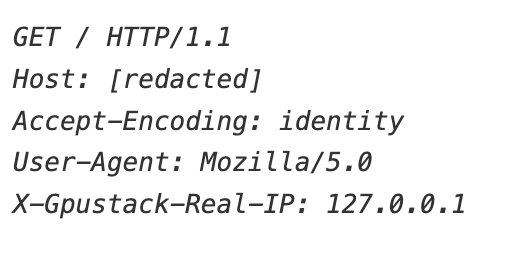
Một lỗ hổng xác thực dễ dàng (CVE-2026-102895) trong GPUStack, một phần mềm mã nguồn mở quản lý bộ nhớ GPU, đã bị khai thác. Lỗ hổng này cho phép kẻ tấn công giả mạo header 'X-Gpustack-Real-IP' để bỏ qua xác thực. IP nguồn của yêu cầu được ghi là 127.0.0.1, một địa chỉ tin cậy, khiến GPUStack bỏ qua xác thực.
Điểm chính
- Lỗ hổng xác thực dễ dàng trong GPUStack
- Kẻ tấn công giả mạo header 'X-Gpustack-Real-IP' để bỏ qua xác thực
- IP nguồn của yêu cầu được ghi là 127.0.0.1, một địa chỉ tin cậy
- GPUStack bỏ qua xác thực khi nhận yêu cầu từ địa chỉ 127.0.0.1
Khuyến nghị
- Cập nhật GPUStack lên phiên bản mới nhất (2.2.0 hoặc cao hơn)
- Kiểm tra và cập nhật tất cả các phần mềm mã nguồn mở đang sử dụng
- Xem xét các header được thêm vào yêu cầu và xác minh chúng trước khi sử dụng
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn SANS Internet Storm Center. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (1)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AIGPUStack GPUStack — Vulnerability GPUStack Xác thực Không Đúng. Đưa vào KEV ngày 2026-11-09, hạn khắc phục với cơ quan liên bang Mỹ: 2026-11-12. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA BOD 26-04 Prioritizing Security Updates Based on Risk (xem URL trong Ghi chú) và CISA “Forensics Triage Requirements” (xem URL trong Ghi chú). Theo hướng dẫn BOD 26-04 cho dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không có sẵn. Các bên liên quan có trách nhiệm đánh giá mỗi tài sản về sự phơi bày internet và đảm bảo tuân thủ hướng dẫn BOD 26-04 về việc cập nhật.
GPUStack: Bypass xác thực thông qua nguồn vòng lại (reverse-proxy TCP peer hoặc header X-GPUStack-Real-IP) cấp quyền truy cập quản trị không xác thực
GPUStack là một quản lý tập hợp GPU nguồn mở cho việc phục vụ mô hình AI và phân bổ instance GPU. Trước phiên bản 2.2.0, hàm get_current_user trong gpustack/api/auth.py coi nguồn yêu cầu vòng lại (loopback) là quản trị viên mặc định khi force_auth_localhost là false. Do đó, một yêu cầu từ xa có thể xuất hiện như xuất phát từ 127.0.0.1 vì client_ip_getter chấp nhận một peer vòng lại (reverse proxy) cùng máy chủ hoặ…
📰 Tin liên quan cùng sự kiện (6)
 CISA thêm lỗ hổng của IBM, SignalWire FreeSwitch, OpenSSH và GPUStack vào danh sách công khaiNguồn: Security Affairs · 11/11/2026 · Cùng CVE-2026-102895
- CISA thêm bốn lỗ hổng đã bị khai thác vào danh mụcNguồn: CISA Advisories · 09/11/2026 · Cùng CVE-2026-102895
 Nhóm tấn công khai thác lỗ hổng zero-day N-centralNguồn: SecurityWeek · 13/11/2026 · Cùng sự kiện
 Nhóm tấn công AI từ Trung Quốc khai thác lỗ hổng lớnNguồn: CSO Online · 12/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng trong UnrealIRCd, CISA cảnh báoNguồn: The Hacker News · 14/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng GNSS, ảnh hưởng đến định vị RTKNguồn: HackRead · 14/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ SANS Internet Storm Center (https://isc.sans.edu). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Bê bối tình ái của Jensen Huang phơi bày điểm yếu trong đời tư giới tỷ phú công nghệ

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu

Lỗ hổng ngày zero trong Linux ngày càng nhiều – khó khăn trong việc sửa chữa