




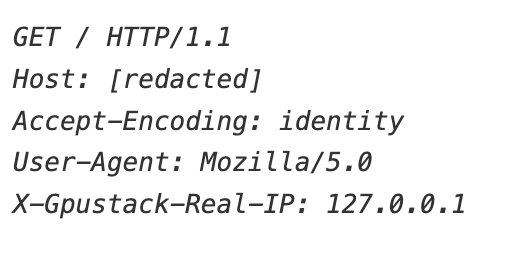
Nhóm tấn công khai thác lỗ hổng trong GPUStack, tạo ra yêu cầu giả mạo
Một lỗ hổng xác thực dễ dàng (CVE-2026-102895) trong GPUStack, một phần mềm mã nguồn mở quản lý bộ nhớ GPU, đã bị khai thác. Lỗ hổng này cho phép kẻ tấn công giả mạo header 'X-Gpustack-Real-IP' để bỏ qua xác thực. IP nguồn của yêu cầu được ghi là 127.0.0.1, một địa chỉ tin cậy, khiến GPUStack bỏ qua xác thực.
SANS Internet Storm Center· Quốc tế EN
