





Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người
Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người
Security Affairs· Quốc tế EN
Tin tổng hợp tự động từ Security Affairs (https://securityaffairs.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người

CISA đã thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thác. Lỗ hổng UnrealIRCd có thể bị kẻ tấn công khai thác để thực thi lệnh mới vào giao tiếp máy chủ-máy chủ, trong khi lỗ hổng Check Point cho phép nâng cấp quyền địa phương. Cả hai lỗ hổng đều có mức độ nghiêm trọng cao.
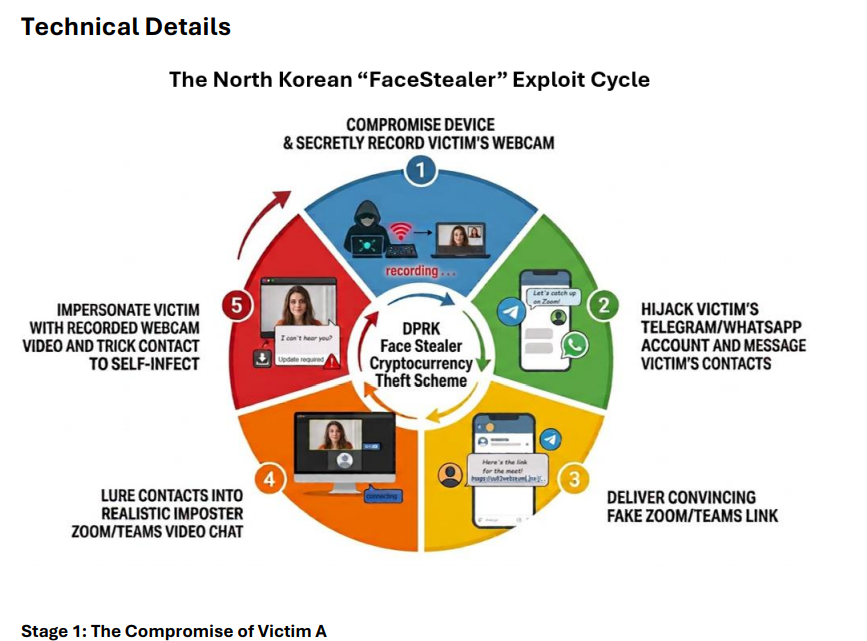
Mỹ đã bắt giữ và thu hồi hơn 1,2 tỷ đô từ các hoạt động đánh cắp tiền điện tử của Bắc Triều Tiên. FBI đã phát hiện và thu giữ cơ sở hạ tầng của FaceStealer, một phương thức lừa đảo xã hội, và đã ngăn chặn việc truy cập vào hơn 1,2 tỷ đô tiền điện tử từ vụ trộm Binance.
Cảnh sát quốc tế đã triệt phá Gootloader, loại malware đã nhiễm hơn 25,000 máy tính trên toàn thế giới. FBI và các cơ quan chức năng đã thu giữ các tên miền và takedown hơn 100 máy chủ liên quan đến Gootloader. Gootloader thường lây nhiễm thông qua các trang web WordPress bị hack và các trang web khác, khiến người dùng tải xuống malware này dưới dạng phần mềm hợp pháp.
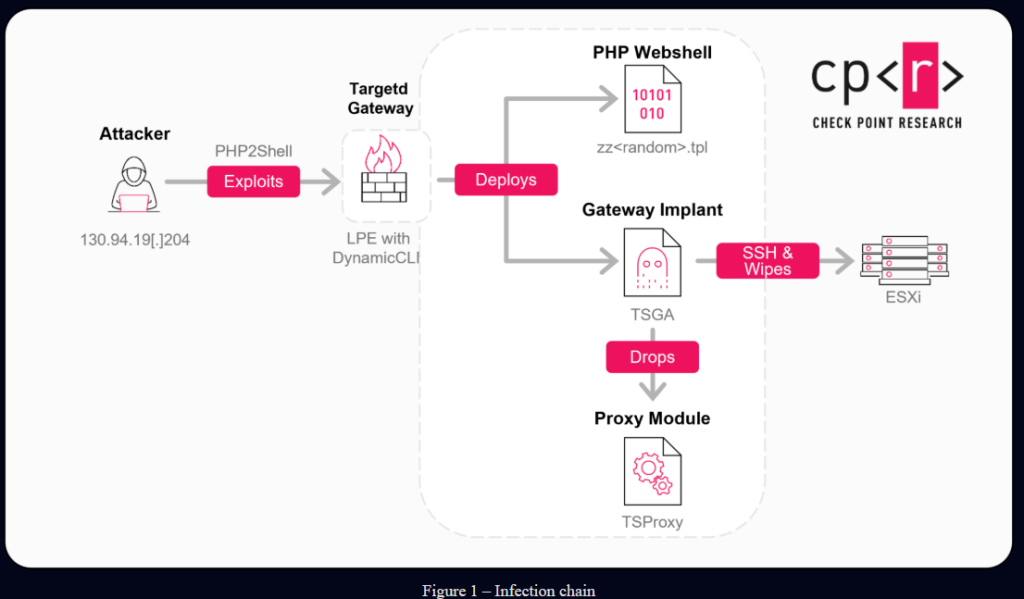
Check Point gateways không được vá đã bị hack trên toàn thế giới, dẫn đến quyền truy cập root, lỗ hổng backdoor và tấn công xâm nhập mạng. Kẻ tấn công sử dụng PHP2Shell để truy cập ban đầu và lạm quyền CVE-2026-123039. Tấn công bắt đầu một tuần sau khi fix trở nên sẵn có.
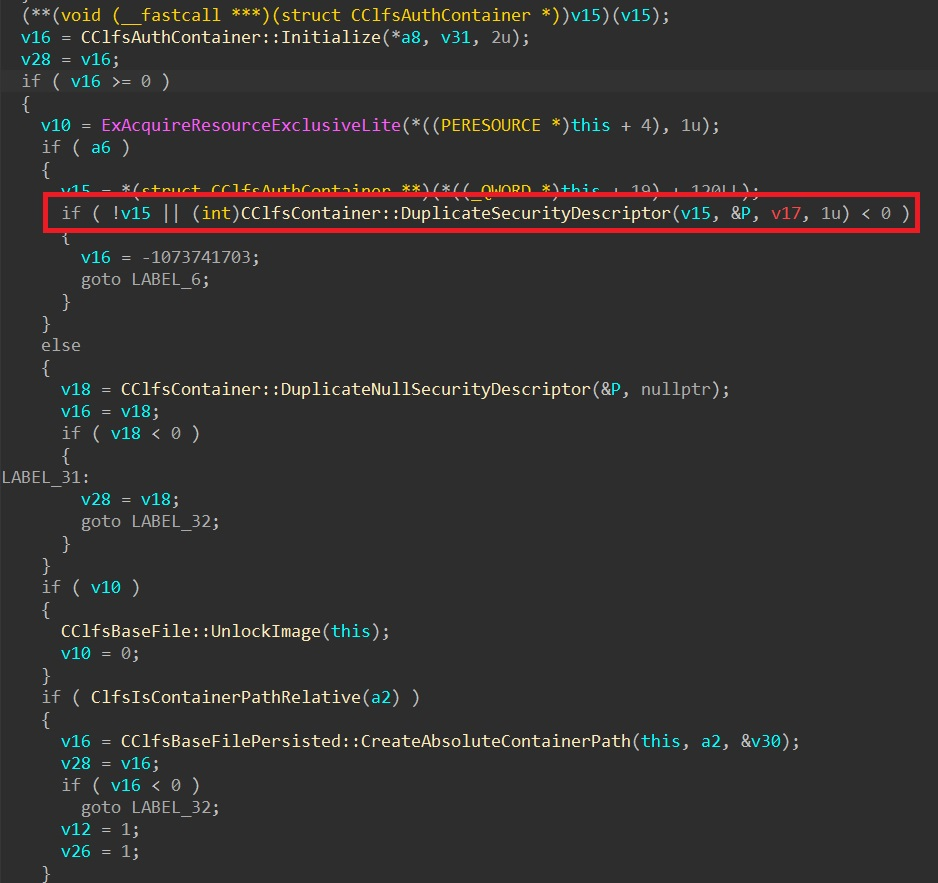
Một lỗ hổng zero-day trong Windows được khai thác bởi nhóm tấn công Chaotic Eclipse, cho phép kẻ tấn công nâng quyền truy cập hệ thống và xâm phạm bảo vệ. Lỗ hổng này nằm trong Common Log File System (CLFS) và có thể ảnh hưởng đến khoảng 80% hệ thống Windows.
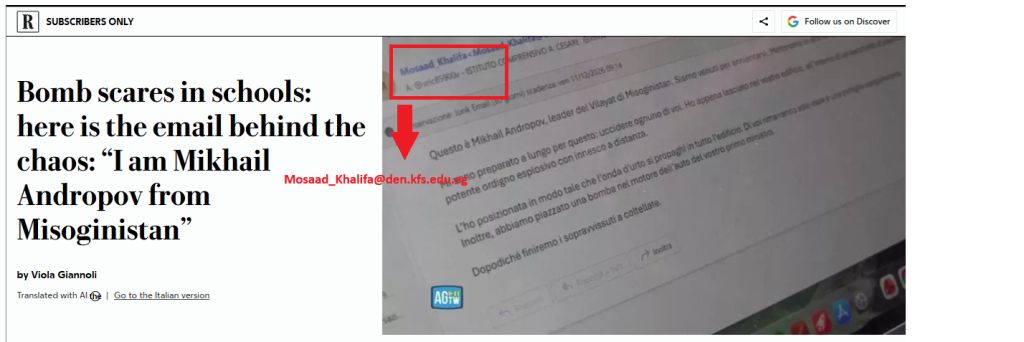
Nghiên cứu của Hudson Rock phát hiện hai địa chỉ email của đại học liên quan đến đe dọa nổ bom tại trường ở Ý đã xuất hiện trong dữ liệu thông tin đã bị rò rỉ. Email đe dọa được gửi vào ngày 11 tháng 11, và có liên kết với một địa chỉ email từ đại học Ai Cập và một địa chỉ từ đại học Đài Loan. Các địa chỉ này đã xuất hiện trong dữ liệu của infostealer từ năm 2021, cho thấy rò rỉ thông tin đã diễn
Microsoft gặp sự cố lớn, làm gián đoạn Outlook, Teams và Copilot, cũng như các dịch vụ AI của OpenAI và Anthropic. Tải trọng quá-heavy tại nhiều khu vực ban đầu được cho là nguyên nhân, nhưng sau đó Microsoft xác định rằng các máy chủ bất ngờ không hoạt động là nguyên nhân thực sự. Sự cố kéo dài đến hiện tại vẫn chưa được giải quyết.
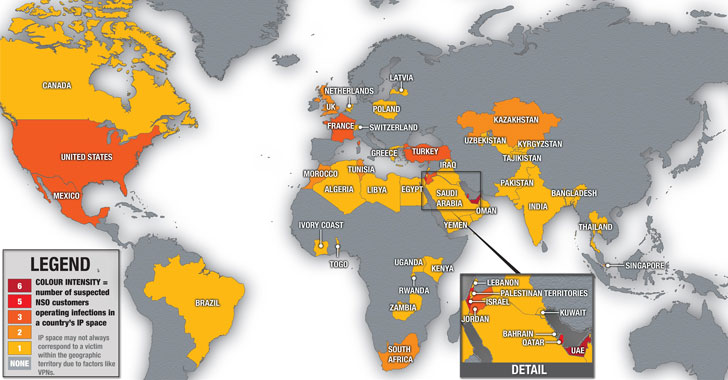
Nhiều nạn nhân bị spyware như Predator và Pegasus tấn công nhưng khó có được công lý. Họ phải chiến đấu pháp lý nhiều năm và không có lời giải đáp. Chính phủ bảo vệ hoạt động giám sát dưới danh nghĩa an ninh quốc gia, khiến nạn nhân không thể biết ai là kẻ tấn công.
Zoom đã phát hành bản cập nhật an ninh để sửa hai lỗ hổng trong Zoom Workplace cho Windows. Một trong số đó là lỗ hổng nghiêm trọng có thể cho phép kẻ tấn công nâng cao quyền truy cập mà không cần đăng nhập. Zoom cũng đã sửa một lỗ hổng khác, được gọi là 'Zoomsday', có thể cho phép một người tham gia cuộc họp thực thi mã trên máy tính của người khác mà không cần tương tác của nạn nhân.