




Hacker Bắc Triều Tiên bị bắt giữ, FBI thu giữ hơn 1,2 tỷ đô
Mỹ đã bắt giữ và thu hồi hơn 1,2 tỷ đô từ các hoạt động đánh cắp tiền điện tử của Bắc Triều Tiên. FBI đã phát hiện và thu giữ cơ sở hạ tầng của FaceStealer, một phương thức lừa đảo xã hội, và đã ngăn chặn việc truy cập vào hơn 1,2 tỷ đô tiền điện tử từ vụ trộm Binance.
Mỹ đã bắt giữ và thu hồi hơn 1,2 tỷ đô từ các hoạt động đánh cắp tiền điện tử của Bắc Triều Tiên. FBI đã phát hiện và thu giữ cơ sở hạ tầng của FaceStealer, một phương thức lừa đảo xã hội, và đã ngăn chặn việc truy cập vào hơn 1,2 tỷ đô tiền điện tử từ vụ trộm Binance.
Nội dung chính
- FBI đã thu giữ hơn 900 đoạn video webcam từ các nạn nhân của FaceStealer.
- FaceStealer là một phương thức lừa đảo xã hội mà hacker Bắc Triều Tiên đã sử dụng trong 18 tháng qua.
- Hacker sử dụng video deepfake để tạo ra sự tin tưởng với nạn nhân.
- Họ sau đó đưa ra một vấn đề kỹ thuật giả mạo và yêu cầu nạn nhân nhấp vào liên kết để giải quyết vấn đề, từ đó cài đặt phần mềm độc hại.
- Hacker Bắc Triều Tiên đã truy cập vào hơn 400 triệu đô tiền điện tử.
Chi tiết sự việc
Mỹ đã công bố hai hành động liên quan nhau chống lại hoạt động trộm tiền điện tử của Bắc Triều Tiên. Theo thông cáo báo chí, FBI đã thu giữ hơn 1,2 tỷ đô la từ các hoạt động trộm của Bắc Triều Tiên trên Binance và từ FaceStealer, một kế hoạch lừa đảo xã hội.
Theo thông cáo, FBI đã thu giữ cơ sở hạ tầng cloud được sử dụng trong FaceStealer, một kế hoạch lừa đảo xã hội đã gây ra mất mát tiền điện tử trị giá hơn 400 triệu đô la. FBI cũng đã thu giữ và ngăn chặn hơn 1,2 tỷ đô la tiền điện tử mới trộm từ Binance, một trao đổi tiền ảo.
FaceStealer là tên gọi của FBI cho một kế hoạch mà hacker liên kết với Bắc Triều Tiên đã thực hiện trong 18 tháng qua. Những kẻ tấn công này còn được gọi là Sapphire Sleet, BlueNoroff, APT38 và vài tên theo dõi khác tùy thuộc vào ai viết báo cáo. Họ đã trộm hơn 400 triệu đô la và cũng bắt đầu nhắm vào những người xây dựng và duy trì phần mềm nguồn mở, cố gắng tiếp cận các tài khoản và kho lưu trữ mà những người phát triển kiểm soát.
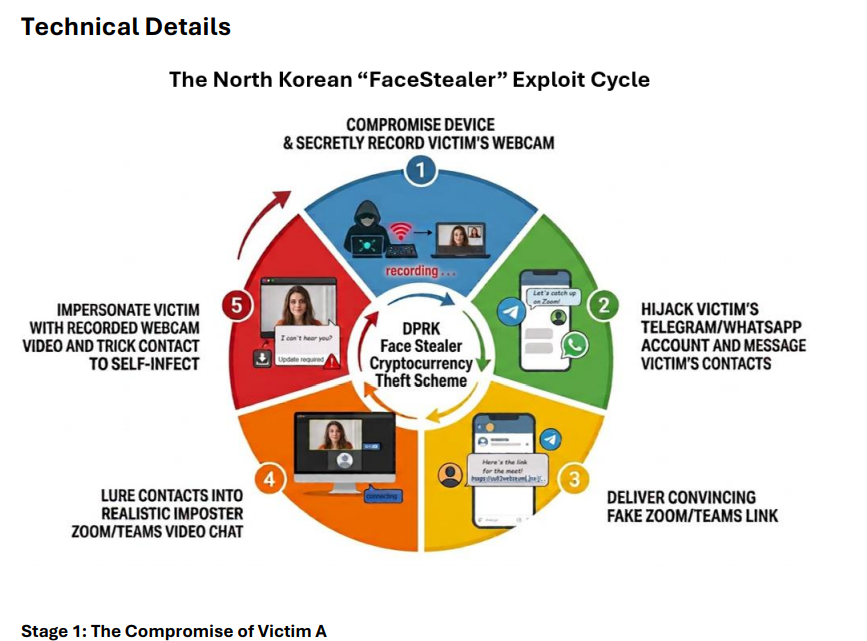
Quá trình này rất cụ thể. Hacker gửi lời mời họp từ tài khoản đã trộm, làm cho lời mời trông như đến từ ai đó mà mục tiêu biết và tin tưởng. Trong cuộc họp, họ phát một đoạn video ghi hình từ nạn nhân trước đó hoặc sử dụng deepfake của một người nổi tiếng trong ngành tiền điện tử hoặc Web3. Họ sử dụng công cụ AI tiên tiến để tạo ra video giả mạo của những người có ảnh hưởng, làm cho FaceStealer hiệu quả hơn.
Sau cuộc họp, hacker giả vờ có sự cố kỹ thuật, như vấn đề âm thanh, và yêu cầu mục tiêu nhấp vào liên kết hoặc tuân theo hướng dẫn để khắc phục. Điều này dẫn đến việc cài đặt phần mềm độc hại. Trong một số trường hợp, kẻ tấn công chờ đợi vài tháng, thậm chí hơn một năm, trước khi trộm tiền điện tử hoặc kiểm soát tài khoản. Họ cũng sử dụng danh sách liên lạc, tài khoản mạng xã hội và ứng dụng nhắn tin của mỗi nạn nhân để xác định và tiếp cận mục tiêu mới.
FBI đã thu giữ hơn 900 video webcam được ghi từ FaceStealer.
Theo thông cáo, FBI đã công bố báo cáo chi tiết hơn về cơ chế của FaceStealer, bao gồm các biện pháp phòng ngừa tốt nhất để bảo vệ khỏi kế hoạch này và các bước mà nạn nhân có thể thực hiện trong trường hợp bị xâm phạm. FBI cũng đã tạo trang web www.fbi.gov/facestealer để làm trung tâm thông tin và tài nguyên về kế hoạch này.
Kẻ tấn công từ Bắc Triều Tiên bị bắt giữ, FBI thu giữ hơn 1,2 tỷ đô. Sau khi đánh cắp, họ tạo ra một vấn đề kỹ thuật giả mạo, như nói rằng âm thanh của nạn nhân không hoạt động, và cung cấp một liên kết hoặc yêu cầu để sửa chữa. Khi nạn nhân nhấp vào, phần mềm độc hại được cài đặt. Trong một số trường hợp, hacker chờ vài tháng hoặc hơn một năm sau khi đánh cắp ban đầu trước khi trộm tiền điện tử hoặc chiếm đoạt tài khoản.
Hacker sử dụng danh sách liên lạc, mạng xã hội và ứng dụng nhắn tin của mỗi nạn nhân mới để tiếp cận các mục tiêu tiếp theo. FBI đã thu giữ hơn 900 video webcam từ các nạn nhân của FaceStealer dưới lệnh khám xét liên bang. FBI cũng công bố báo cáo chi tiết về cơ chế của kế hoạch này, với các biện pháp tốt nhất và các bước cho bất kỳ ai nghi ngờ đã bị đánh cắp, và tạo trang tài nguyên tại fbi.gov/facestealer.
Cơ sở hạ tầng bị thu giữ do Trung tâm Tòa án Nam California và Văn phòng Tòa án Liên bang FBI ở Los Angeles lãnh đạo. FBI Cyber Branch Operations Director Brett Leatherman nói: 'Nhà nước Bắc Triều Tiên phụ thuộc vào số tiền từ việc trộm tiền điện tử quy mô lớn để tài trợ cho chương trình vũ khí bất hợp pháp của mình, trộm hàng tỷ đô la trong những năm gần đây. Hacker Bắc Triều Tiên đã sử dụng FaceStealer để tấn công người trong lĩnh vực tiền điện tử và Web3 thông qua kỹ thuật lừa dối xã hội, dẫn đến việc trộm hơn 400 triệu đô trong 18 tháng qua.'
Đối tượng bị ảnh hưởng
những người sử dụng webcam và các nhà phát triển phần mềm mở nguồn có thể bị ảnh hưởng.
Khuyến nghị
- Nên cẩn thận với các cuộc họp video từ các tài khoản không xác định.
- Không nhấp vào các liên kết từ các tài khoản không xác định.
- Kiểm tra các video deepfake và không tin tưởng vào các cuộc họp video từ các tài khoản không xác định.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Security Affairs. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Tin tổng hợp tự động từ Security Affairs (https://securityaffairs.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Cursor xác nhận bị tràn ngập bảo mật dẫn đến phát hành mã độc Claude Code Extension

Nhóm tấn công khai thác lỗ hổng zero-day trong Chrome, Google phát hành bản vá khẩn
