





Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người
Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người
Security Affairs· Quốc tế EN
Tổng hợp bài viết được gắn thẻ “cloud”.
Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người

Một sự cố của Microsoft đã làm nổi bật mối lo ngại về sự phụ thuộc quá mức vào một hệ sinh thái công nghệ. Các chuyên gia nhấn mạnh rằng doanh nghiệp cần hiểu rõ các lựa chọn của mình và đánh giá rủi ro liên quan. NIS2 yêu cầu doanh nghiệp quản lý rủi ro một cách có tổ chức.

OSTIF vừa công bố phiên bản 1.2 của báo cáo đánh giá bảo mật cho các thành phần Kubernetes Non-Core. Tài liệu này cung cấp cái nhìn chuyên sâu về các lỗ hổng tiềm ẩn và khuyến nghị cấu hình an toàn cho hệ thống hạ tầng Cloud.

Một chiến dịch tấn công đã sử dụng GitHub để phân phối malware, truy xuất thông tin mật từ 1,806 kho lưu trữ. Khoảng 92% yêu cầu pull được mở, cho thấy chủ sở hữu dự án chưa phát hiện. Malware thu thập thông tin API, cloud credentials và secrets GitHub Actions.

Một nhóm tấn công đã khai thác lỗ hổng zero-day trong ScreenConnect để cài đặt SCKit, một công cụ độc hại, trên các thiết bị của kỹ thuật viên. Sự kiện này diễn ra từ ngày 11/11/2026. Lỗ hổng này cho phép kẻ tấn công cài đặt quyền truy cập từ xa và phân phối payload đến các thiết bị khác.
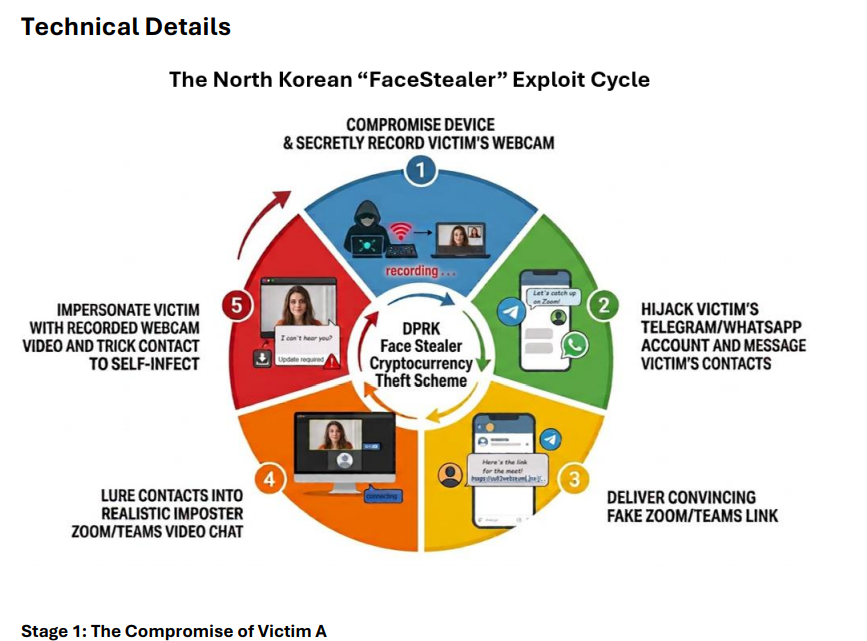
Mỹ đã bắt giữ và thu hồi hơn 1,2 tỷ đô từ các hoạt động đánh cắp tiền điện tử của Bắc Triều Tiên. FBI đã phát hiện và thu giữ cơ sở hạ tầng của FaceStealer, một phương thức lừa đảo xã hội, và đã ngăn chặn việc truy cập vào hơn 1,2 tỷ đô tiền điện tử từ vụ trộm Binance.
Amazon Threat Intelligence đã theo dõi các nhóm tấn công sử dụng AI để khai thác thông tin cá nhân và gian lận tiền điện tử. Từ 3 tháng 10 đến 5 tháng 11 năm 2026, các nhà nghiên cứu phát hiện các hoạt động của ARTEX, một nền tảng AI tự chủ, trong các chiến dịch tấn công. Các hoạt động này bao gồm việc đánh cắp thông tin cá nhân để truy cập vào mô hình AI và sử dụng deepfake để vượt qua kiểm tra x
Trong tháng qua, số lượng các hệ thống kiểm thử xâm nhập và orchestrator dựa trên mô hình trí tuệ nhân tạo (LLM) đã tăng vọt. ARTEX, một hệ thống kiểm thử tự động duy nhất trước đây, đã bị thay thế bởi hàng chục phiên bản mới. Các công cụ này đã gây ra rò rỉ dữ liệu lớn và thách thức cho các tổ chức bảo mật. Cloudflare đề xuất mô hình an ninh hiện đại để đối phó.
AI giúp kẻ tấn công nhanh chóng và dễ dàng hơn trong các cuộc tấn công mạng, nhưng mục tiêu và kỹ thuật tấn công vẫn không thay đổi. Ví dụ, ransomware JadePuffer sử dụng AI để tự động hóa chuỗi xâm nhập, trong khi lỗ hổng zero-day trong Langflow được khai thác để lấy thông tin bí mật.
Bài viết so sánh chi phí dịch vụ MDR dựa trên tài sản và nhập liệu, giúp người đọc hiểu rõ về các yêu cầu và chi phí khác nhau giữa hai phương pháp này. Nó cũng đề cập đến cách xác định chi phí dựa trên dữ liệu thu thập và xử lý, cũng như cách xác định chi phí dựa trên số lượng tài sản được bảo vệ.