




Nhóm tấn công sử dụng AI để khai thác thông tin cá nhân và gian lận tiền điện tử
Amazon Threat Intelligence đã theo dõi các nhóm tấn công sử dụng AI để khai thác thông tin cá nhân và gian lận tiền điện tử. Từ 3 tháng 10 đến 5 tháng 11 năm 2026, các nhà nghiên cứu phát hiện các hoạt động của ARTEX, một nền tảng AI tự chủ, trong các chiến dịch tấn công. Các hoạt động này bao gồm việc đánh cắp thông tin cá nhân để truy cập vào mô hình AI và sử dụng deepfake để vượt qua kiểm tra x
Amazon Threat Intelligence đã theo dõi các nhóm tấn công sử dụng AI để khai thác thông tin cá nhân và gian lận tiền điện tử. Từ 3 tháng 10 đến 5 tháng 11 năm 2026, các nhà nghiên cứu phát hiện các hoạt động của ARTEX, một nền tảng AI tự chủ, trong các chiến dịch tấn công. Các hoạt động này bao gồm việc đánh cắp thông tin cá nhân để truy cập vào mô hình AI và sử dụng deepfake để vượt qua kiểm tra xác thực danh tính.
Nội dung chính
- Nhóm tấn công sử dụng ARTEX để đánh cắp thông tin cá nhân và truy cập vào mô hình AI.
- Các chiến dịch tấn công bao gồm việc sử dụng deepfake để vượt qua kiểm tra xác thực danh tính tại các sàn giao dịch tiền điện tử.
- ARTEX là một nền tảng AI tự chủ được sử dụng để thực hiện các hoạt động tấn công tự động.
- Các nhà nghiên cứu phát hiện các IP địa chỉ liên quan đến hoạt động của ARTEX.
- Các chiến dịch tấn công sử dụng ARTEX đã diễn ra trong khoảng thời gian từ tháng 10 đến tháng 11 năm 2026.
Chi tiết sự việc
Nhóm tấn công sử dụng trí tuệ nhân tạo (AI) để khai thác thông tin cá nhân và gian lận tiền điện tử. Hành động này sử dụng công cụ ARTEX để phân chia công việc giữa các nhà hoạch định, người làm, người kiểm tra và người nén, chia sẻ một đồ thị kiến thức liên tục. Đồ thị kiến thức hoạt động như bộ nhớ chung của hoạt động: mỗi người đọc từ nó và ghi kết quả của mình trở lại, vì vậy mỗi người tiếp tục từ nơi người khác để lại. Các ghi chép của người làm mô tả hoạt động thăm dò, kiểm tra lỗ hổng, trộm thông tin tài khoản, mở rộng quyền truy cập đám mây và gian lận tiền điện tử trên hàng trăm mục tiêu bao gồm các nền tảng ứng dụng AI và các tải công việc khác. Những ghi chép này cho thấy cách nhóm tấn công tổ chức hoạt động tấn công liên tục, có động cơ tài chính sử dụng khung AI có chủ quyền.
Trong chiến dịch 1, nhóm tấn công sử dụng AI để trộm API key và các thông tin tài khoản khác để truy cập vào các mô hình AI, có thể là để sử dụng những mô hình đó khi ai đó trả phí. Ghi chép của người làm cho thấy các key bị trộm được đưa vào cổng mô hình của khung, nơi chúng cung cấp năng lực cho người làm tìm kiếm thêm key. Ngoài key truy cập vào mô hình AI, thông tin tài khoản đám mây được coi là cửa ngõ để truy cập thêm. Người làm xác thực thông tin qua mỗi dịch vụ token và dịch vụ xác thực của nhà cung cấp, liệt kê lưu trữ, đánh giá phạm vi quyền truy cập và tấn công vào dịch vụ mô hình AI quản lý, bí mật và tham số, và danh tính ứng dụng. Họ ưu tiên truy cập vào các mô hình AI cao cấp hơn so với quyền truy cập đám mây chung.
Người làm ghi lại việc sử dụng các cổng AI khác nhau, key và mô hình, nhưng họ đều sử dụng một phương pháp chung: tìm các ứng dụng AI trực tuyến, rút ra key nhà cung cấp họ nắm giữ, xác thực những key đó và lưu trữ chúng trong một bể quản lý. Người làm tập trung vào các ứng dụng tích hợp key nhà cung cấp, vì một giao diện quản lý yếu có thể phơi bày nhiều tài khoản con. Mục tiêu bao gồm cổng LLM và nền tảng proxy như One API, New API, Veloera, Sub2API, LiteLLM, và các nhà xây dựng ứng dụng AI như Dify, FastGPT, Langflow, RAGFlow, Open WebUI, LobeChat, và Ollama. Một bản đồ chiến lược tấn công đã được lập trình, gán mỗi sản phẩm đã được dấu vết đến chuỗi tấn công đã biết, bao gồm các cài đặt chưa khởi tạo có thể được tuyên bố, các điểm quản lý và điểm cấu hình nhà cung cấp, mật khẩu quản trị viên mặc định như key master của LiteLLM, CVE-2025-3248 (Langflow), CVE-2026-28797 (RAGFlow), một cách xâm nhập qua header isCliRequest trong hệ thống One API, SSRF thông qua tính năng fetch URL đến dịch vụ metadata đám mây, và bí mật để lại trong mã nguồn JavaScript, bản đồ nguồn, đường dẫn debug, và tệp môi trường.
Để tìm những key, việc phát hiện dựa trên dịch vụ quét internet, minh bạch chứng từ, và nguồn mã và sản phẩm công khai: các kho lưu trữ GitHub và các hồ sơ sự kiện (mục tiêu là bí mật nằm ngoài việc tự động thu hồi), npm và PyPI tarballs, các lớp hình ảnh container, notebook, không gian lưu trữ mô hình, trang dán, và kênh Telegram. Một hoạt động song song làm việc thông qua một chuỗi quốc gia cố định, ưu tiên các trang sản xuất doanh nghiệp, và đánh giá mỗi thông tin tài khoản: L1 cho người dẫn đầu, L2 cho một gọi API hoạt động, và L3 cho tác động định lượng như dữ liệu đọc được hoặc cân bằng chi tiêu.
Trong chiến dịch 2, nhóm tấn công sử dụng AI để đánh lừa kiểm tra xác thực danh tính (KYC) tại hai sàn giao dịch tiền điện tử với deepfakes. Ghi chép của người làm cho thấy tạo video deepfake thời gian thực để vượt qua kiểm tra selfie trực tiếp và sao chép giấy tờ photo để vượt qua kiểm tra giấy tờ.
Nhóm tấn công sử dụng trí tuệ nhân tạo (AI) để khai thác thông tin cá nhân và gian lận tiền điện tử. Phương pháp của họ đối với kiểm tra sự sống (liveness check) - một phương pháp an ninh xác nhận người tương tác với hệ thống số là một con người thực sự - rất kỹ lưỡng. Các thành viên nhóm đã phân tích chi tiết một giao thức kiểm tra sự sống của nhà cung cấp, ghi lại chuỗi sự kiện phát hiện khuôn mặt, cách theo dõi vị trí khuôn mặt trong quá trình kiểm tra, và hệ thống tọa độ để hướng người dùng di chuyển. Họ đã thành công trong việc hoàn thành toàn bộ chuỗi di chuyển với khuôn mặt nằm trong 7 pixel so với mục tiêu, nhưng nhà cung cấp vẫn từ chối deepfake trong mọi lần thử nghiệm.
Trong quá trình này, nhóm cũng làm việc với giấy tờ định danh. Các nhà cung cấp kiểm tra tìm dấu hiệu cho thấy ảnh giấy tờ đã được chỉnh sửa hoặc là ảnh màn hình thay vì ảnh chụp máy ảnh. Để vượt qua những kiểm tra này, nhóm đã ghi lại việc xây dựng dữ liệu metada giả mạo máy ảnh có kích thước hình ảnh phù hợp với giá trị thực tế trong tệp JPEG, và giữ nguyên các bảng nén máy ảnh gốc mà việc lưu lại một ảnh đã chỉnh sửa thường sẽ thay thế. Kết quả là một hình ảnh đã chỉnh sửa trông như một ảnh máy ảnh chưa bị chỉnh sửa từ góc độ tệp.
Chiến dịch này cũng cho thấy ARTEX hoạt động qua nhiều công việc song song hướng đến một mục tiêu. Có ít nhất bốn phiên làm việc của nhóm đang diễn ra cùng lúc: một phiên tìm cách rút tiền, một phiên làm việc để thanh toán số dư tài khoản, một phiên thiết lập chuỗi deepfake video, và một phiên thực hiện việc bỏ qua kiểm tra xác thực. Họ chia sẻ kết quả và chuyển giao công việc thông qua công cụ làm việc chéo phiên.
Những kỹ thuật trong các chiến dịch này không phải là mới. Điều thay đổi với AI là tốc độ và sự kiên trì của kẻ tấn công. Nhóm thành công ở nơi mà vệ sinh an ninh cơ bản bị thiếu, bao gồm chứng thực mặc định hoặc mã hóa cứng, khóa được để lại trong mã và tài liệu công khai, giao diện không xác thực và điểm kết luận suy luận, và phần mềm chưa được vá. Đảm bảo những nguyên tắc cơ bản này đúng là biện pháp phòng vệ hiệu quả nhất.
Trước tốc độ và sự kiên trì của kẻ tấn công, tổ chức nên giả định rằng bí mật và cấu hình sai sẽ được tìm thấy nhanh chóng và khắc phục theo cách thích hợp. Họ nên đưa các ứng dụng AI, cổng mô hình, và điểm kết luận suy luận vào cùng các kiểm soát như các hệ thống sản xuất khác, và họ nên theo dõi việc sử dụng AI thông qua chi tiêu không mong đợi hoặc sử dụng bất thường.
Biểu hiện của sự cố (IOCs) bao gồm địa chỉ IP 104.28.225[.]223, 31.22.91[.]156, 150.136.38[.]110, 128.242.115[.]131, 216.176.239[.]231, 212.107.28[.]51, 103.142.140[.]158, 104.28.251[.]98, 104.28.251[.]99, 104.28.219[.]97, 125.103.213[.]41. Những địa chỉ này xuất hiện từ ngày 17 tháng 10 đến 19 tháng 10 năm 2026 cho chiến dịch 1, và từ ngày 14 tháng 10 đến 19 tháng 10 năm 2026 cho chiến dịch 2.
CJ Moses, CISO của Amazon Integrated Security, dẫn đầu công việc về kỹ thuật an ninh và vận hành tại Amazon. Mục tiêu của ông là tạo ra lợi ích của an ninh trở thành con đường dễ dàng nhất cho các doanh nghiệp Amazon. CJ gia nhập Amazon vào tháng 12 năm 2007, giữ các vị trí bao gồm Consumer CISO, và gần đây là AWS CISO, trước khi trở thành CISO của Amazon Integrated Security vào tháng 9 năm 2023. Trước khi gia nhập Amazon, CJ đã phân tích kỹ thuật các cuộc xâm nhập máy tính và mạng tại Cyber Division của FBI, và từng là đặc vụ với Air Force Office of Special Investigations (AFOSI).
Đối tượng bị ảnh hưởng
Các hoạt động này ảnh hưởng đến các nền tảng AI và các tổ chức sử dụng AI, cũng như các sàn giao dịch tiền điện tử.
Khuyến nghị
- Các tổ chức nên kiểm tra và bảo vệ các API và điểm kết luận mô hình AI của mình.
- Cần xác thực và kiểm tra lại các thông tin cá nhân và tài khoản để ngăn chặn gian lận.
- Các tổ chức nên theo dõi các hoạt động bất thường và chi tiêu không mong đợi liên quan đến dịch vụ AI.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn AWS Security Blog. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (2)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AILangflow Langflow — Lỗ Hổng Thiếu Xác Thực của Langflow. Đưa vào KEV ngày 2025-05-05, hạn khắc phục với cơ quan liên bang Mỹ: 2025-05-26. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn nhà sản xuất, tuân theo hướng dẫn BOD 22-01 cho dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu các biện pháp khắc phục không có sẵn.
Langflow < 1.3.0 Tấn công Chèn Mã Không Xác Thực qua /api/v1/validate/code
Các phiên bản Langflow trước 1.3.0 có thể bị tấn công chèn mã trong điểm cuối /api/v1/validate/code. Một kẻ tấn công từ xa và không xác thực có thể gửi yêu cầu HTTP được tạo ra để thực thi mã tùy ý.
RAGFlow: Server-Side Template Injection (SSTI) dẫn đến Remote Code Execution (RCE) trong thành phần 'Text Processing' của Agent
RAGFlow là một động cơ xử lý RAG (Retrieval-Augmented Generation) mã nguồn mở. Trong các phiên bản 0.24.0 và trước đó, một lỗ hổng Server-Side Template Injection (SSTI) tồn tại trong RAGFlow's Agent workflow Text Processing (StringTransform) và Message thành phần. Các thành phần này sử dụng Python's jinja2.Template (không có sandbox) để xử lý các mẫu do người dùng cung cấp, cho phép bất kỳ người dùng đã đăng nhập …
📰 Tin liên quan cùng sự kiện (2)
 AI tăng tốc tấn công mạng, thách thức bảo mậtNguồn: CSO Online · 14/11/2026 · Cùng CVE-2025-3248
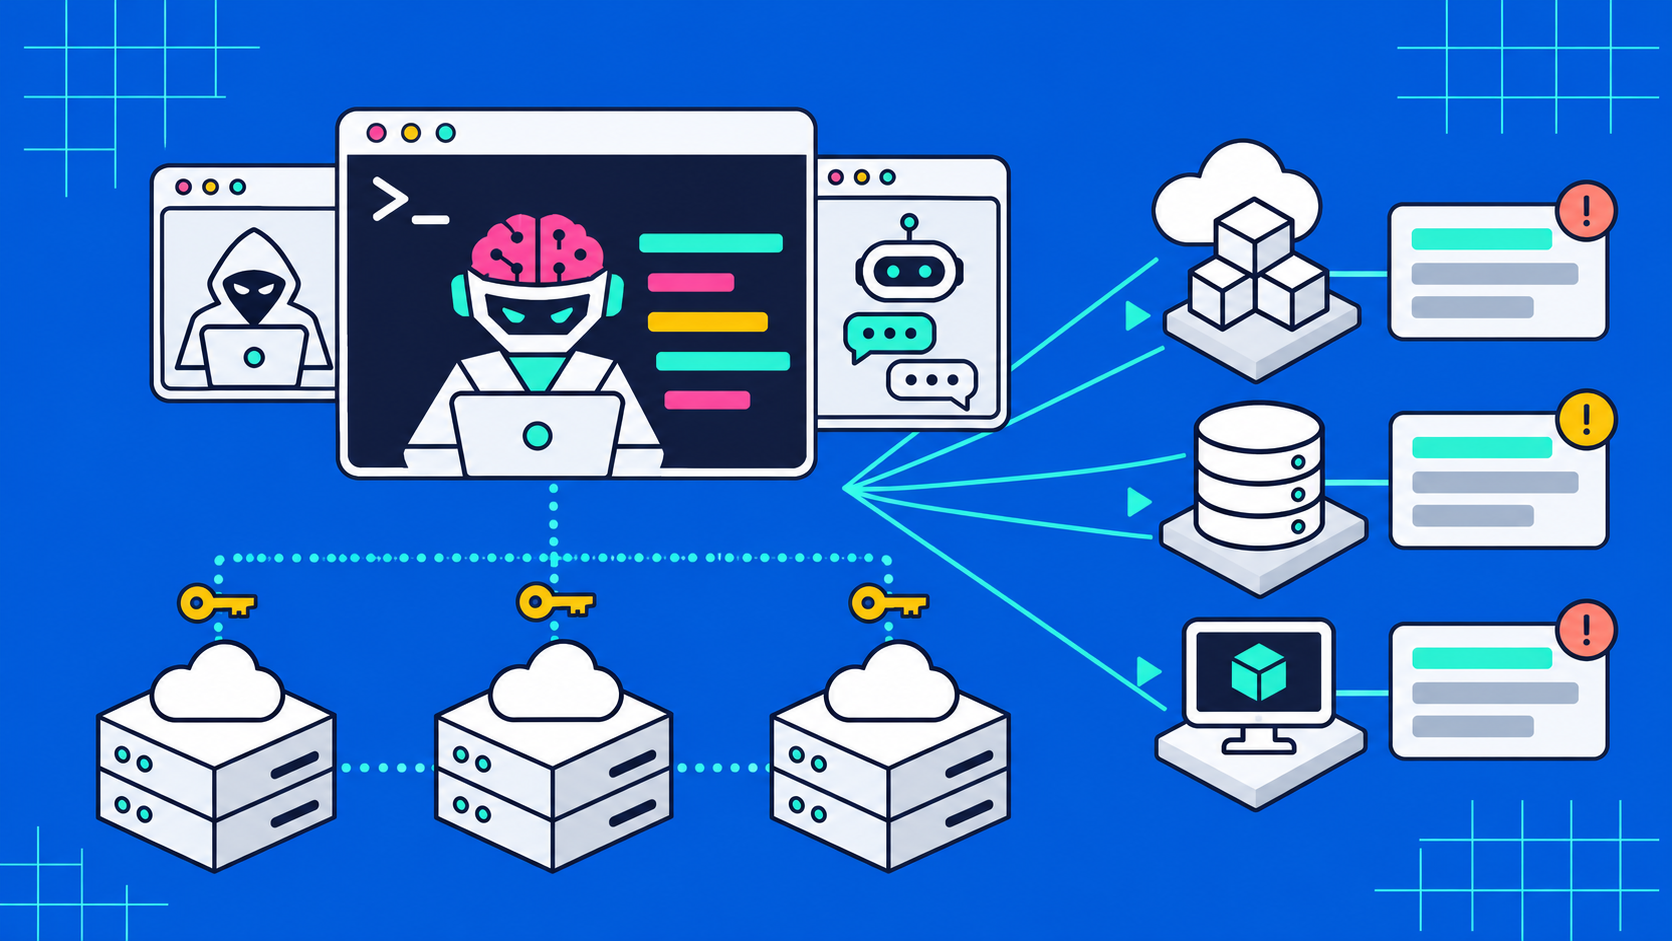 Nhóm tấn công sử dụng AI khai thác AWS trong 16 ngàyNguồn: Elastic Security Labs · 13/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ AWS Security Blog (https://aws.amazon.com/blogs/security/). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Cursor xác nhận bị tràn ngập bảo mật dẫn đến phát hành mã độc Claude Code Extension

Nhóm tấn công khai thác lỗ hổng zero-day trong Chrome, Google phát hành bản vá khẩn
