Từ khoá

#github

Tổng hợp bài viết được gắn thẻ “github”.

Tổng số 59 bài viết•Trang 1 / 6

Bài viết theo từ khoá

10 bài trên trang
Nhóm tấn công khai thác lỗ hổng GitHub, truy xuất thông tin mật
Mối đe dọa

Nhóm tấn công khai thác lỗ hổng GitHub, truy xuất thông tin mật

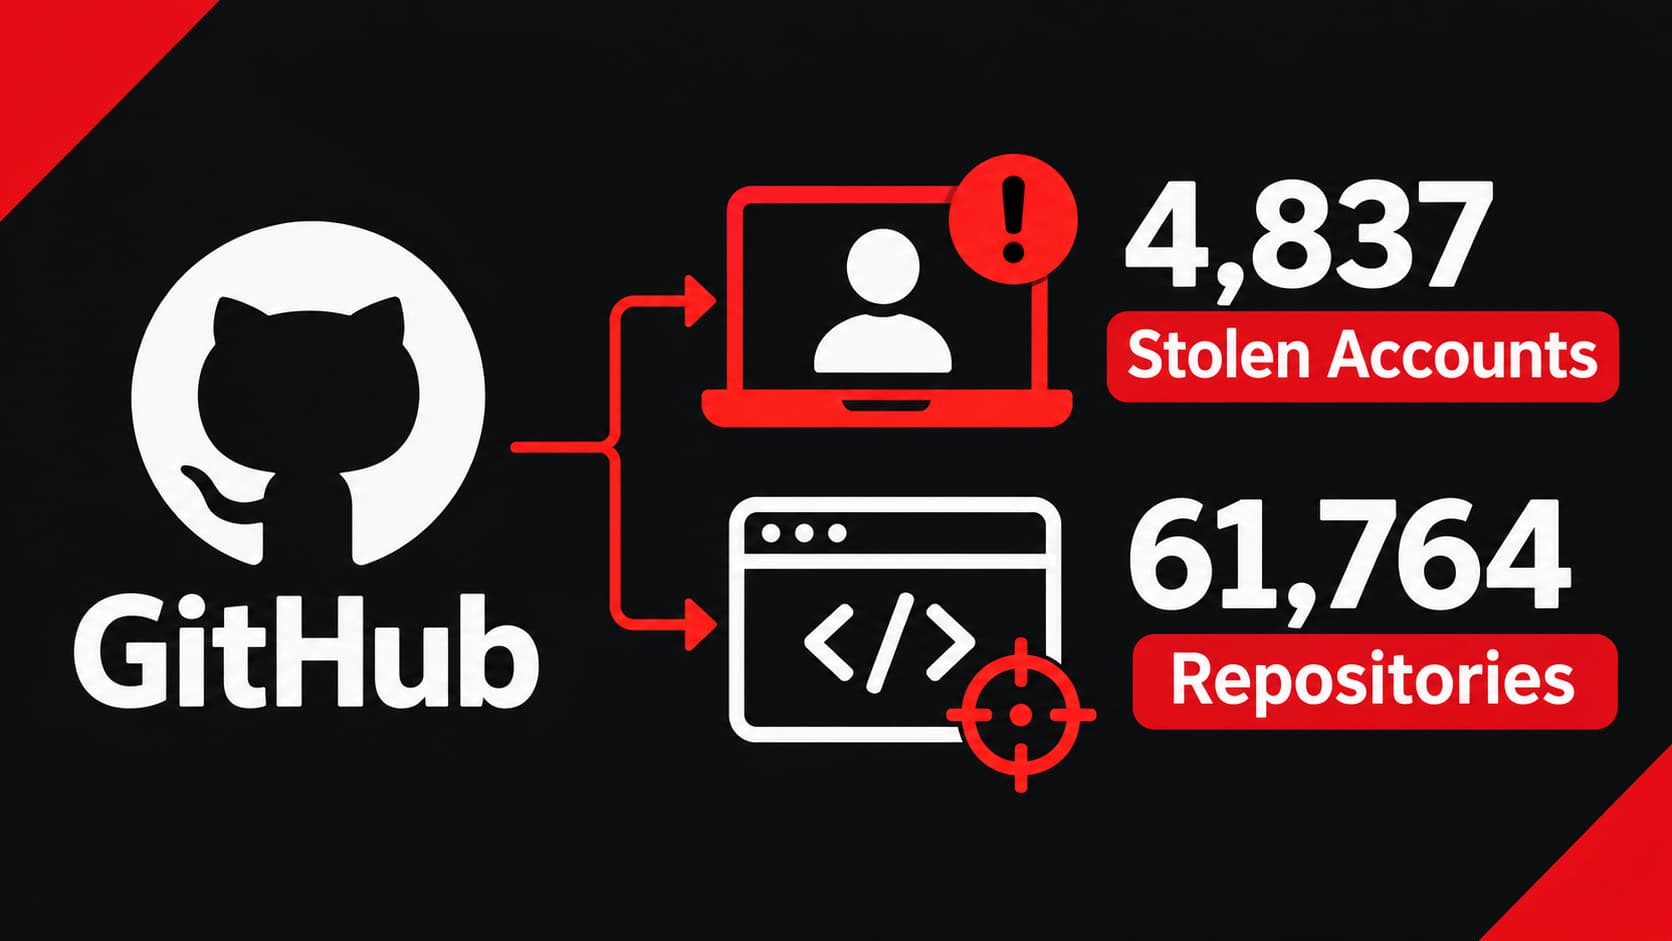
Một chiến dịch tấn công đã sử dụng GitHub để phân phối malware, truy xuất thông tin mật từ 1,806 kho lưu trữ. Khoảng 92% yêu cầu pull được mở, cho thấy chủ sở hữu dự án chưa phát hiện. Malware thu thập thông tin API, cloud credentials và secrets GitHub Actions.

CSO Online· Quốc tế EN

Số lượng lỗ hổng bảo mật vượt 100,000, AI là nguyên nhân chính
Lỗ hổng

Số lượng lỗ hổng bảo mật vượt 100,000, AI là nguyên nhân chính

Năm 2026 chứng kiến số lượng lỗ hổng bảo mật Common Vulnerabilities and Exposures (CVEs) vượt 100,000, tăng gấp đôi so với năm 2025. Nguyên nhân chính là do công nghệ trí tuệ nhân tạo (AI) trong việc phát hiện lỗ hổng. Thời gian từ công bố lỗ hổng đến khi bị khai thác cũng giảm nhanh chóng.

The Register Security· Quốc tế EN
Nhóm tấn công sử dụng AI để khai thác thông tin cá nhân và gian lận tiền điện tử
Trí tuệ nhân tạo

Nhóm tấn công sử dụng AI để khai thác thông tin cá nhân và gian lận tiền điện tử

Amazon Threat Intelligence đã theo dõi các nhóm tấn công sử dụng AI để khai thác thông tin cá nhân và gian lận tiền điện tử. Từ 3 tháng 10 đến 5 tháng 11 năm 2026, các nhà nghiên cứu phát hiện các hoạt động của ARTEX, một nền tảng AI tự chủ, trong các chiến dịch tấn công. Các hoạt động này bao gồm việc đánh cắp thông tin cá nhân để truy cập vào mô hình AI và sử dụng deepfake để vượt qua kiểm tra x

AWS Security Blog· Quốc tế EN
Lỗ hổng AI trong kiểm thử xâm nhập mở rộng
Trí tuệ nhân tạo

Lỗ hổng AI trong kiểm thử xâm nhập mở rộng

Trong tháng qua, số lượng các hệ thống kiểm thử xâm nhập và orchestrator dựa trên mô hình trí tuệ nhân tạo (LLM) đã tăng vọt. ARTEX, một hệ thống kiểm thử tự động duy nhất trước đây, đã bị thay thế bởi hàng chục phiên bản mới. Các công cụ này đã gây ra rò rỉ dữ liệu lớn và thách thức cho các tổ chức bảo mật. Cloudflare đề xuất mô hình an ninh hiện đại để đối phó.

Cloudflare Security· Quốc tế EN
Nhóm tấn công sử dụng AI khai thác AWS trong 16 ngày
Trí tuệ nhân tạo

Nhóm tấn công sử dụng AI khai thác AWS trong 16 ngày

Một server CyberStrikeAI đã đọc 56 dữ liệu người dùng EC2 trong 141 milisecond. Sau 14 ngày im lặng, nó trở lại và thực hiện các hoạt động khác. Sự kiện này diễn ra từ 30/9 đến 16/10/2026, ảnh hưởng đến bốn tài khoản AWS.

Elastic Security Labs· Quốc tế EN
News

GitHub môi trường của CSC bị không chính thức truy cập, 1 tài khoản bị rò rỉ

Cybersecurity Cloud (CSC) công bố môi trường phát triển của GitHub bị không chính thức truy cập. Một tài khoản được sử dụng cho công việc của nhân viên CSC đã bị rò rỉ. Không có chi tiết về thời gian và mức độ nghiêm trọng.

Security NEXT (Nhật Bản)· Quốc tế JA
Lỗ hổng zero-day trong mod_http2 của Apache HTTP Server bị khai thác
Lỗ hổng

Lỗ hổng zero-day trong mod_http2 của Apache HTTP Server bị khai thác

Apache đã phát hành phiên bản 2.4.71 để sửa lỗ hổng zero-day trong mod_http2, có thể dẫn đến Remote Code Execution (RCE). Lỗ hổng này ảnh hưởng đến các máy chủ chạy từ phiên bản 2.4.55 đến 2.4.70 của Apache HTTP Server. Không cần chứng thực hoặc tương tác người dùng, kẻ tấn công có thể khai thác lỗ hổng này để thực thi mã từ xa.

SOCRadar· Quốc tế EN
Nhóm tấn công khai thác lỗ hổng zero-day trong Windows
Lỗ hổng

Nhóm tấn công khai thác lỗ hổng zero-day trong Windows

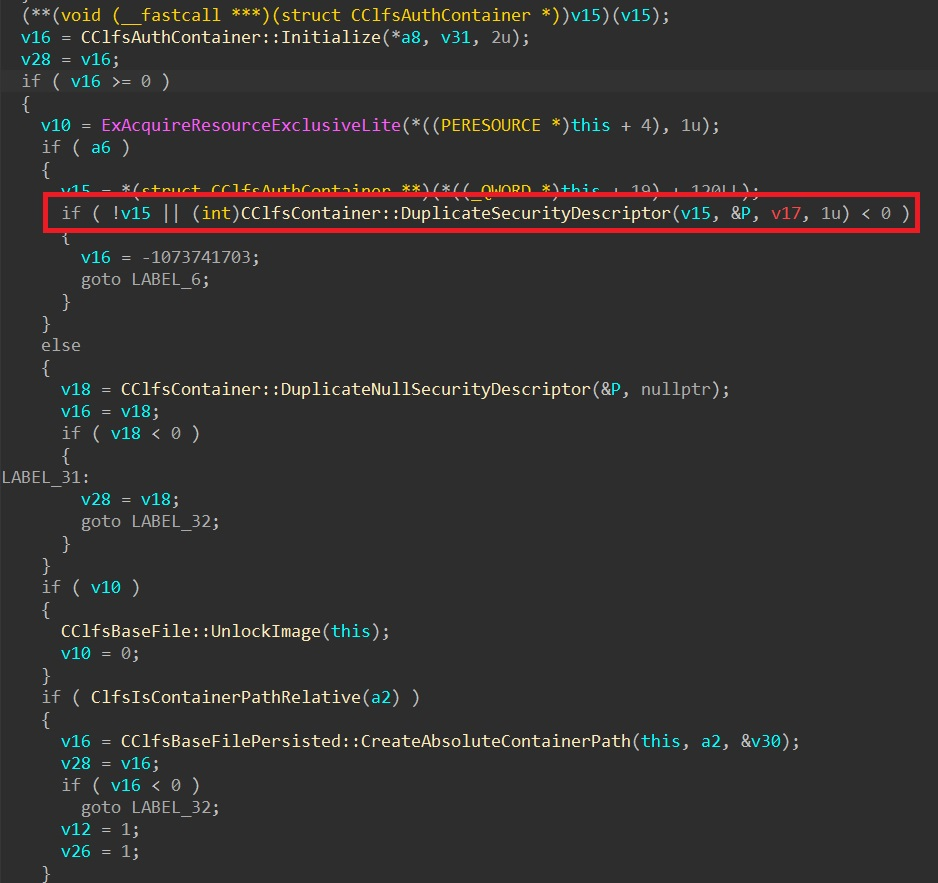
Một lỗ hổng zero-day trong Windows được khai thác bởi nhóm tấn công Chaotic Eclipse, cho phép kẻ tấn công nâng quyền truy cập hệ thống và xâm phạm bảo vệ. Lỗ hổng này nằm trong Common Log File System (CLFS) và có thể ảnh hưởng đến khoảng 80% hệ thống Windows.

Security Affairs· Quốc tế EN
Từ khoá #github — HueCA-CYBER