Hồ sơ tác giả · Biên tập viên

SOCRadar

Tin tổng hợp tự động từ SOCRadar (https://socradar.io). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.

S
Tổng số 12 bài viết•Trang 1 / 2

Bài viết của tác giả

10 bài trên trang
Lỗ hổng zero-day trong mod_http2 của Apache HTTP Server bị khai thác
Lỗ hổng

Lỗ hổng zero-day trong mod_http2 của Apache HTTP Server bị khai thác

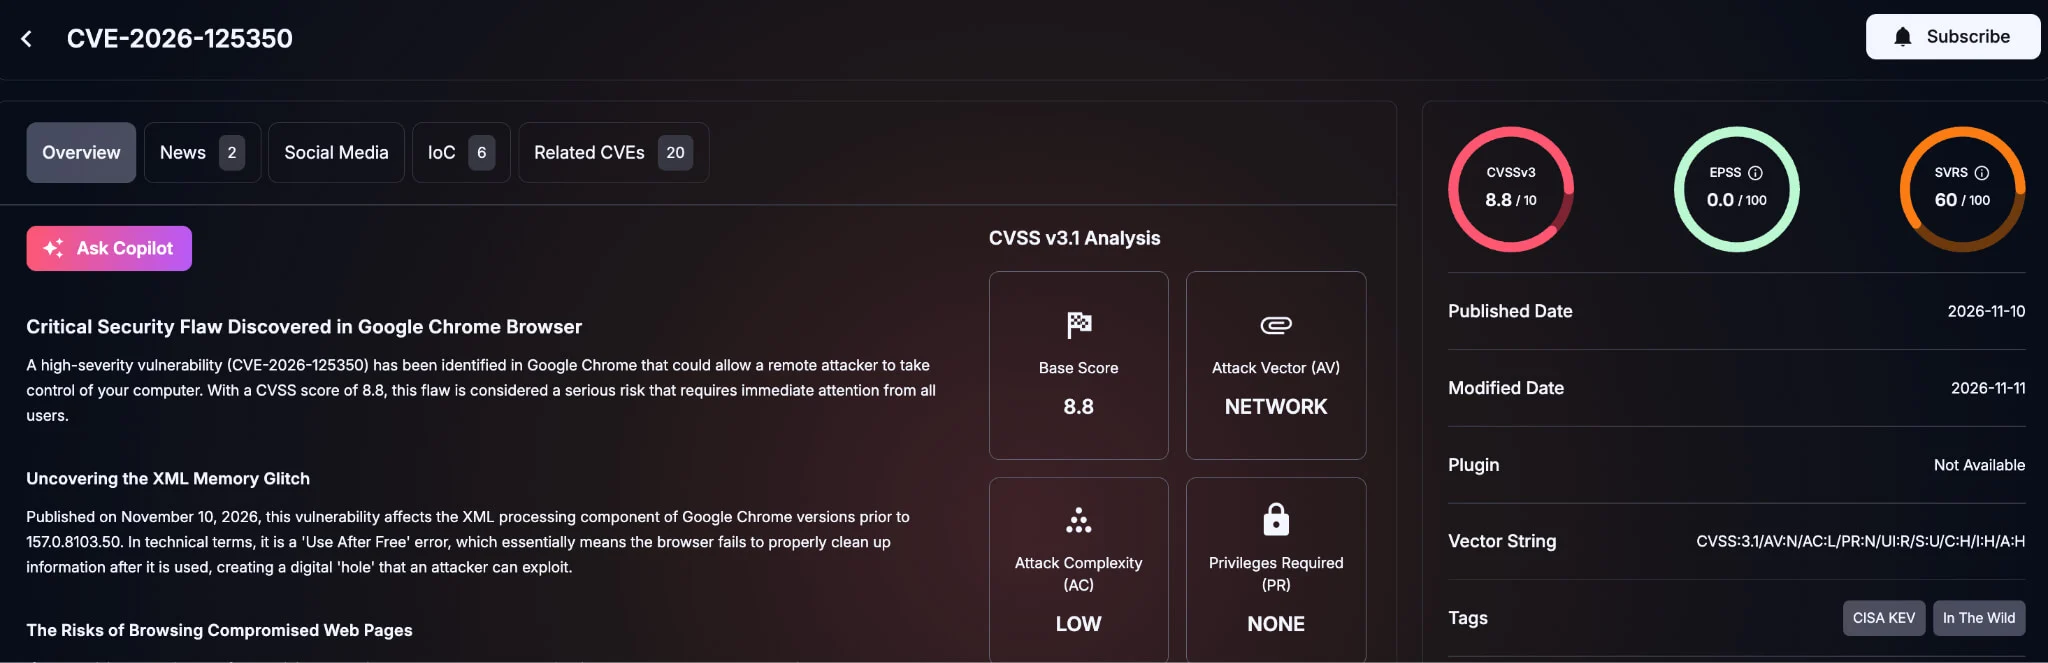
Apache đã phát hành phiên bản 2.4.71 để sửa lỗ hổng zero-day trong mod_http2, có thể dẫn đến Remote Code Execution (RCE). Lỗ hổng này ảnh hưởng đến các máy chủ chạy từ phiên bản 2.4.55 đến 2.4.70 của Apache HTTP Server. Không cần chứng thực hoặc tương tác người dùng, kẻ tấn công có thể khai thác lỗ hổng này để thực thi mã từ xa.

SOCRadar· Quốc tế EN
Nhóm tấn công khai thác lỗ hổng zero-day trong N-able N-central
Lỗ hổng

Nhóm tấn công khai thác lỗ hổng zero-day trong N-able N-central

Một nhóm tấn công đã khai thác lỗ hổng zero-day trong N-able N-central, cho phép chạy lệnh với quyền root mà không cần tài khoản. Lỗ hổng này đã được phát hiện vào ngày 12/11/2026 và đã được sử dụng để cài đặt miner tiền điện tử trên ít nhất 21 máy chủ trong vòng vài giờ. N-able đã phát hành bản vá khẩn cấp nhưng không ngăn chặn được sự cố.

SOCRadar· Quốc tế EN
FBI vỡ mạng mánh lừa Video Call trộm tiền ảo
Trí tuệ nhân tạo

FBI vỡ mạng mánh lừa Video Call trộm tiền ảo

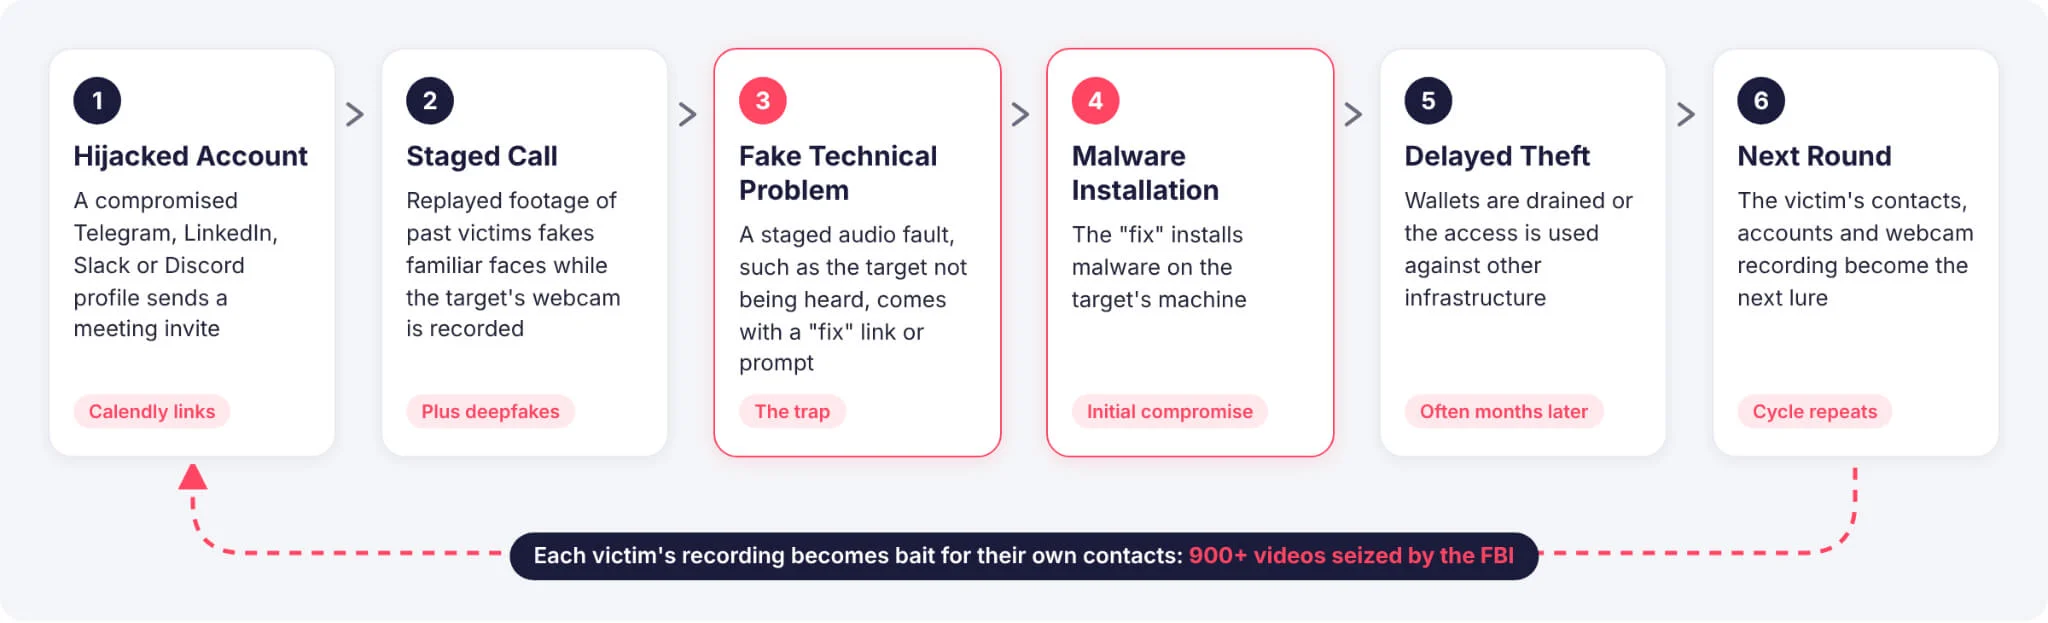
FBI và Bộ Tư pháp Hoa Kỳ đã ngăn chặn FaceStealer, một chiến dịch xã hội kỹ thuật số của Triều Tiên sử dụng tài khoản bị chiếm, hình ảnh webcam giả và cuộc gọi video giả để trộm hơn 400 triệu đô la tiền ảo trong 18 tháng qua. FBI đã thu giữ hơn 900 đoạn video webcam của nạn nhân.

SOCRadar· Quốc tế EN
Nhóm tấn công sử dụng AI khai thác lỗ hổng zero-day trong XaocMail
Mối đe dọa

Nhóm tấn công sử dụng AI khai thác lỗ hổng zero-day trong XaocMail

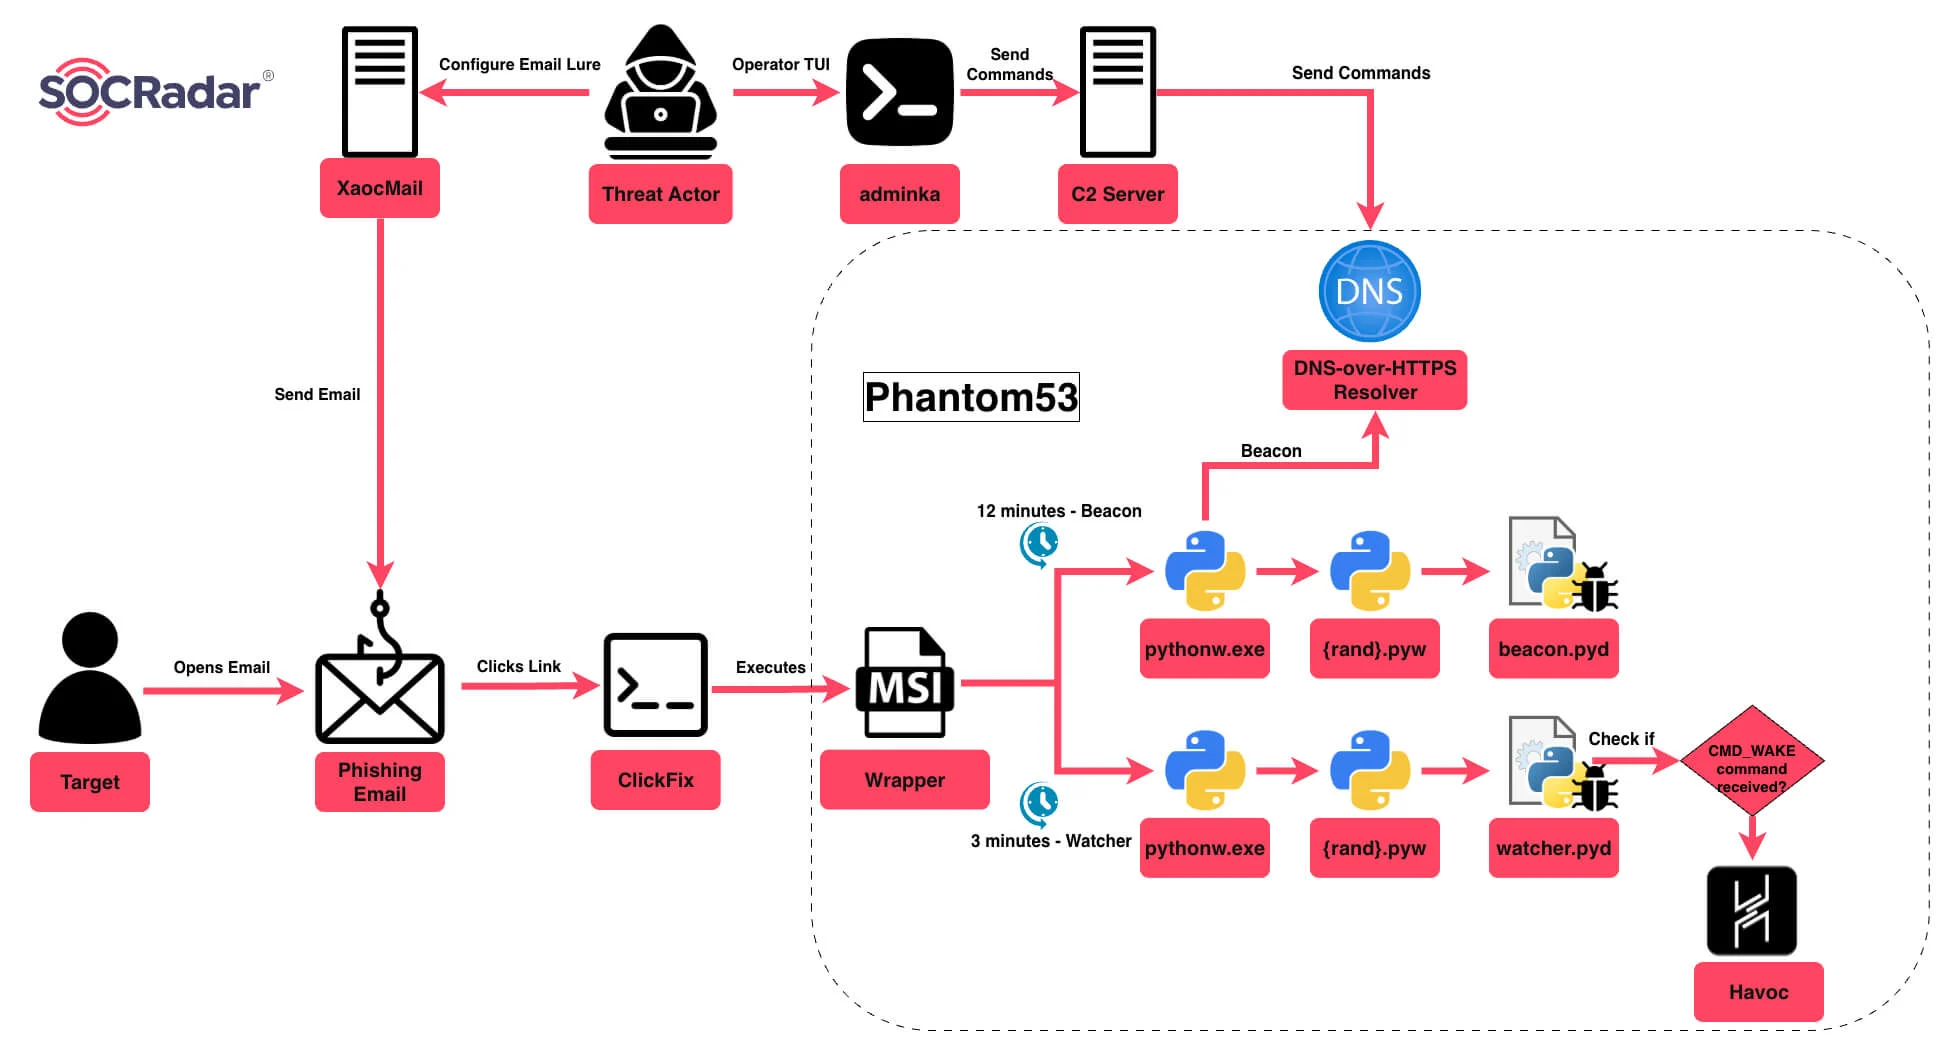
Threat actors sử dụng công cụ AI để khai thác lỗ hổng zero-day trong XaocMail, một nền tảng lừa đảo phishing. Tác động này ảnh hưởng đến nhiều tổ chức ở Latin America, Asia và Europe. Google và Cloudflare được sử dụng để triển khai mã độc.

SOCRadar· Quốc tế EN
SOCRadar MCP Server cung cấp 126 công cụ cho các nhóm an ninh mạng
Lỗ hổng

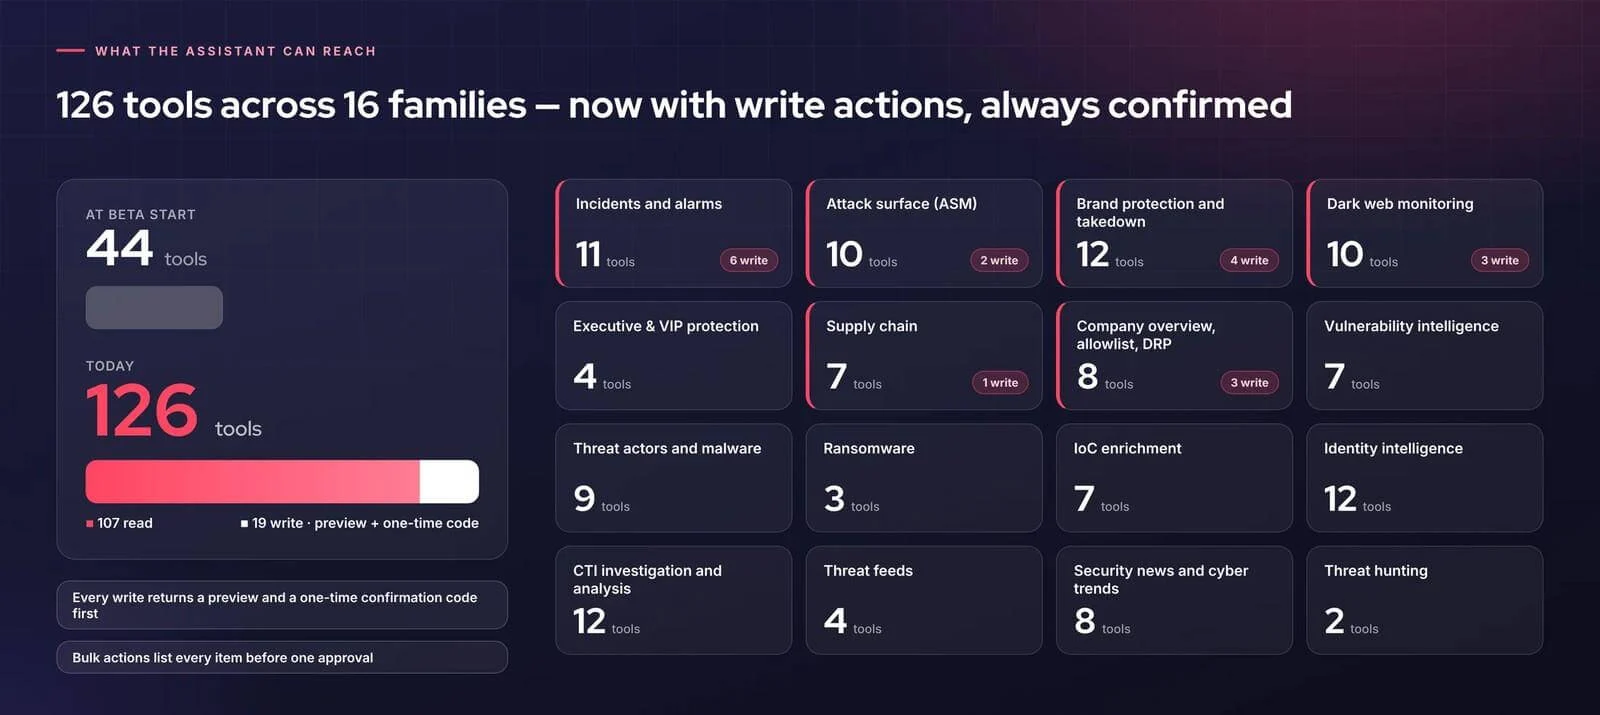
SOCRadar MCP Server cung cấp 126 công cụ cho các nhóm an ninh mạng

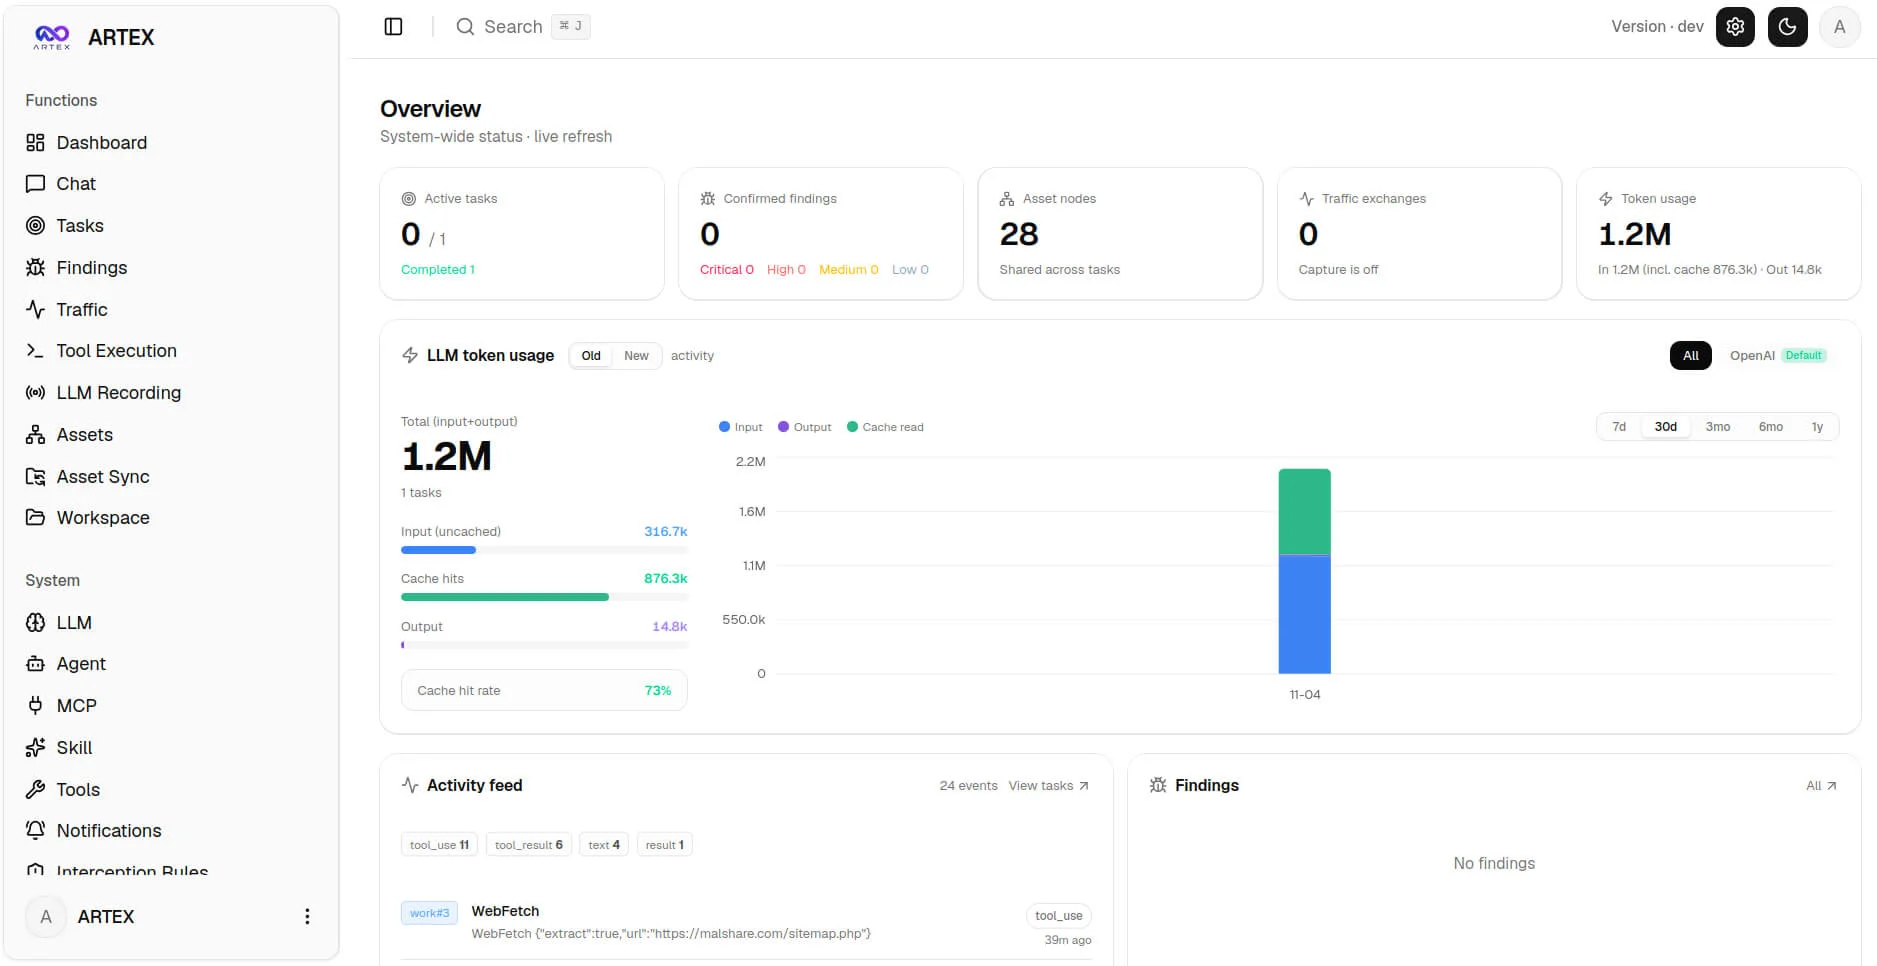
SOCRadar MCP Server cung cấp 126 công cụ trong 16 gia đình để hỗ trợ các nhóm an ninh mạng. Mỗi công cụ yêu cầu xác nhận trước khi thay đổi và có thể hoạt động với 13 khách hàng AI. Server này giúp kết nối an ninh mạng với thông tin nguy cơ an ninh một cách an toàn và quy mô.

SOCRadar· Quốc tế EN
Lỗ hổng nghiêm trọng trong Entra Device Registration bị khai thác
Lỗ hổng

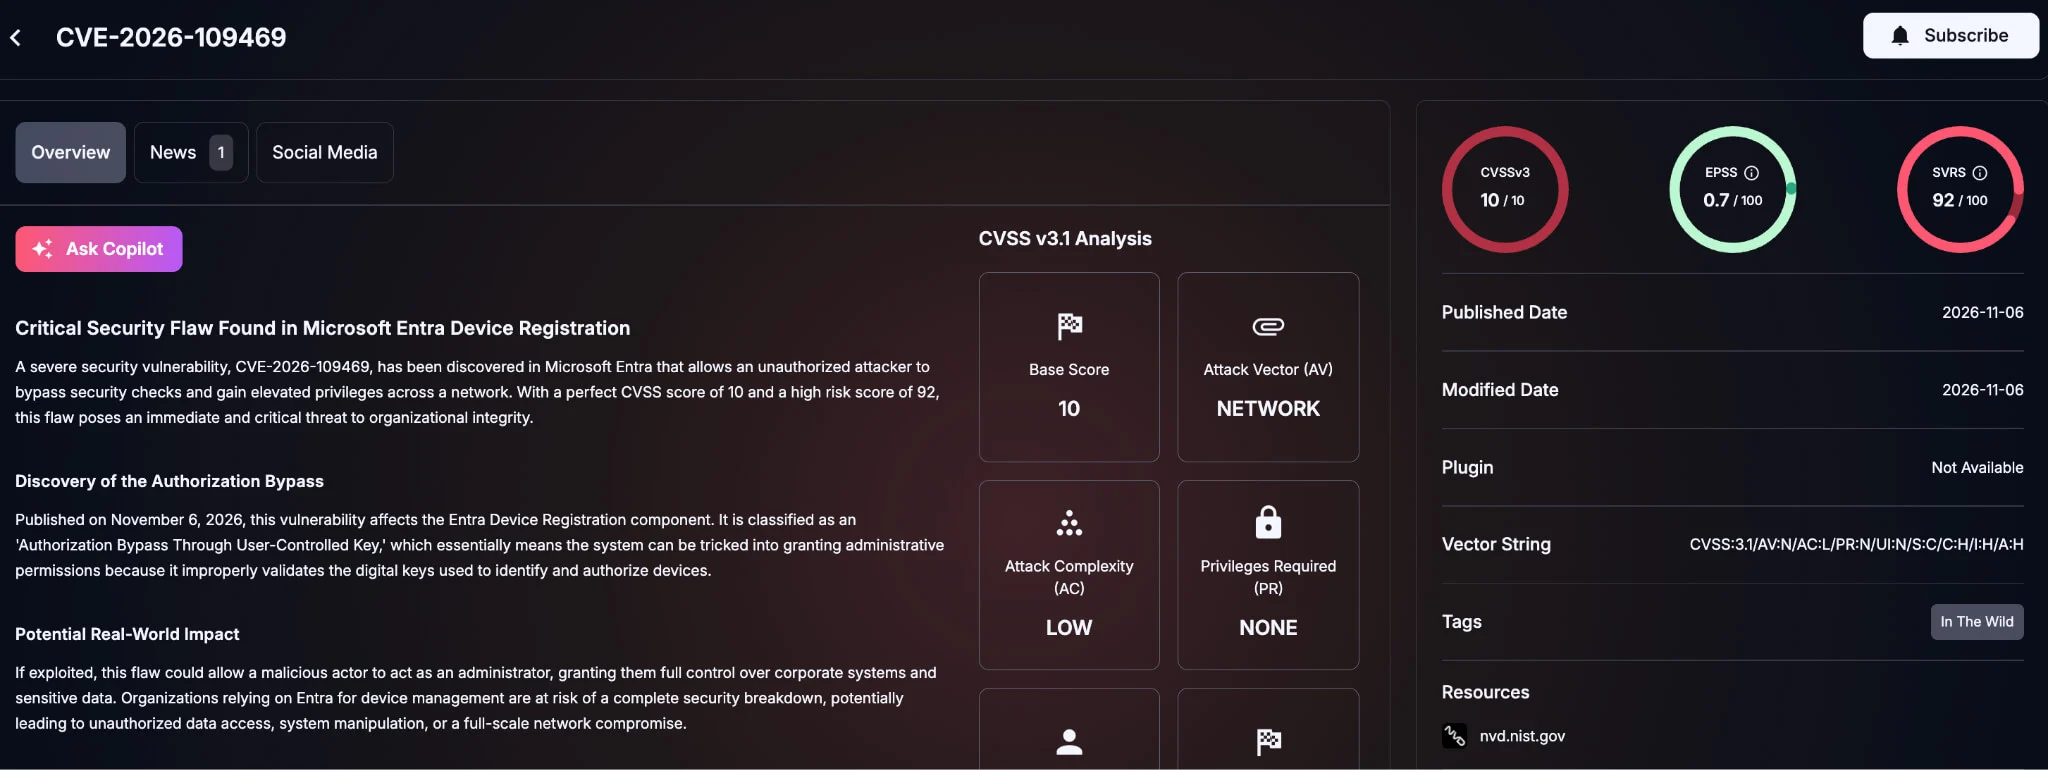
Lỗ hổng nghiêm trọng trong Entra Device Registration bị khai thác

Microsoft đã công bố CVE-2026-109469, một lỗ hổng nâng quyền truy cập độc hại trong dịch vụ Entra Device Registration. Lỗ hổng này có điểm CVSS 10, cho phép kẻ tấn công không xác thực khai thác qua mạng mà không cần tương tác của người dùng. Microsoft đã khắc phục hoàn toàn vấn đề này trong dịch vụ và không có hành động nào cho khách hàng.

SOCRadar· Quốc tế EN
Tác giả: SOCRadar — HueCA-CYBER