





Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người
Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người
Security Affairs· Quốc tế EN
Tổng hợp bài viết được gắn thẻ “phishing”.
Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người
Cisco Talos theo dõi sự gia tăng sử dụng các nền tảng kiểm thử xâm nhập dựa trên AI. ARTEX, một nền tảng như vậy, được phát hành vào tháng 7 năm 2026 và đã được sử dụng trong các hoạt động tội phạm mạng. Nền tảng này có thể tự động hóa và chuỗi các hoạt động kiểm thử xâm nhập, làm giảm ngưỡng kỹ năng cho kẻ tấn công và tăng tốc các cuộc tấn công khi được sử dụng sai mục đích.
AI giúp kẻ tấn công nhanh chóng và dễ dàng hơn trong các cuộc tấn công mạng, nhưng mục tiêu và kỹ thuật tấn công vẫn không thay đổi. Ví dụ, ransomware JadePuffer sử dụng AI để tự động hóa chuỗi xâm nhập, trong khi lỗ hổng zero-day trong Langflow được khai thác để lấy thông tin bí mật.
(Dân trí) - Sự cố gián đoạn dịch vụ của Microsoft đã diễn ra trong nhiều giờ liên tục, ảnh hưởng đến hàng loạt người dùng và doanh nghiệp sử dụng các ứng dụng từ công ty.
Google đã phát hành bản cập nhật thứ hai cho Chrome trong tuần này. Bản cập nhật này bao gồm 83 sửa chữa an ninh, trong đó có 5 lỗi được đánh giá là Critical. Các lỗi này đều là use-after-free (UAF) và có thể dẫn đến các hậu quả nghiêm trọng.
Phishing đe dọa tăng 4,5 lần ở châu Âu từ 2025 đến 2026, so với 1,5 lần toàn cầu. Anh quốc chứng kiến sự gia tăng 6 lần trong cùng khoảng thời gian. Các tổ chức châu Âu hiện nay nhấp chuột vào 8,3 trong 100 tin nhắn đe dọa, so với 2,0 toàn cầu.
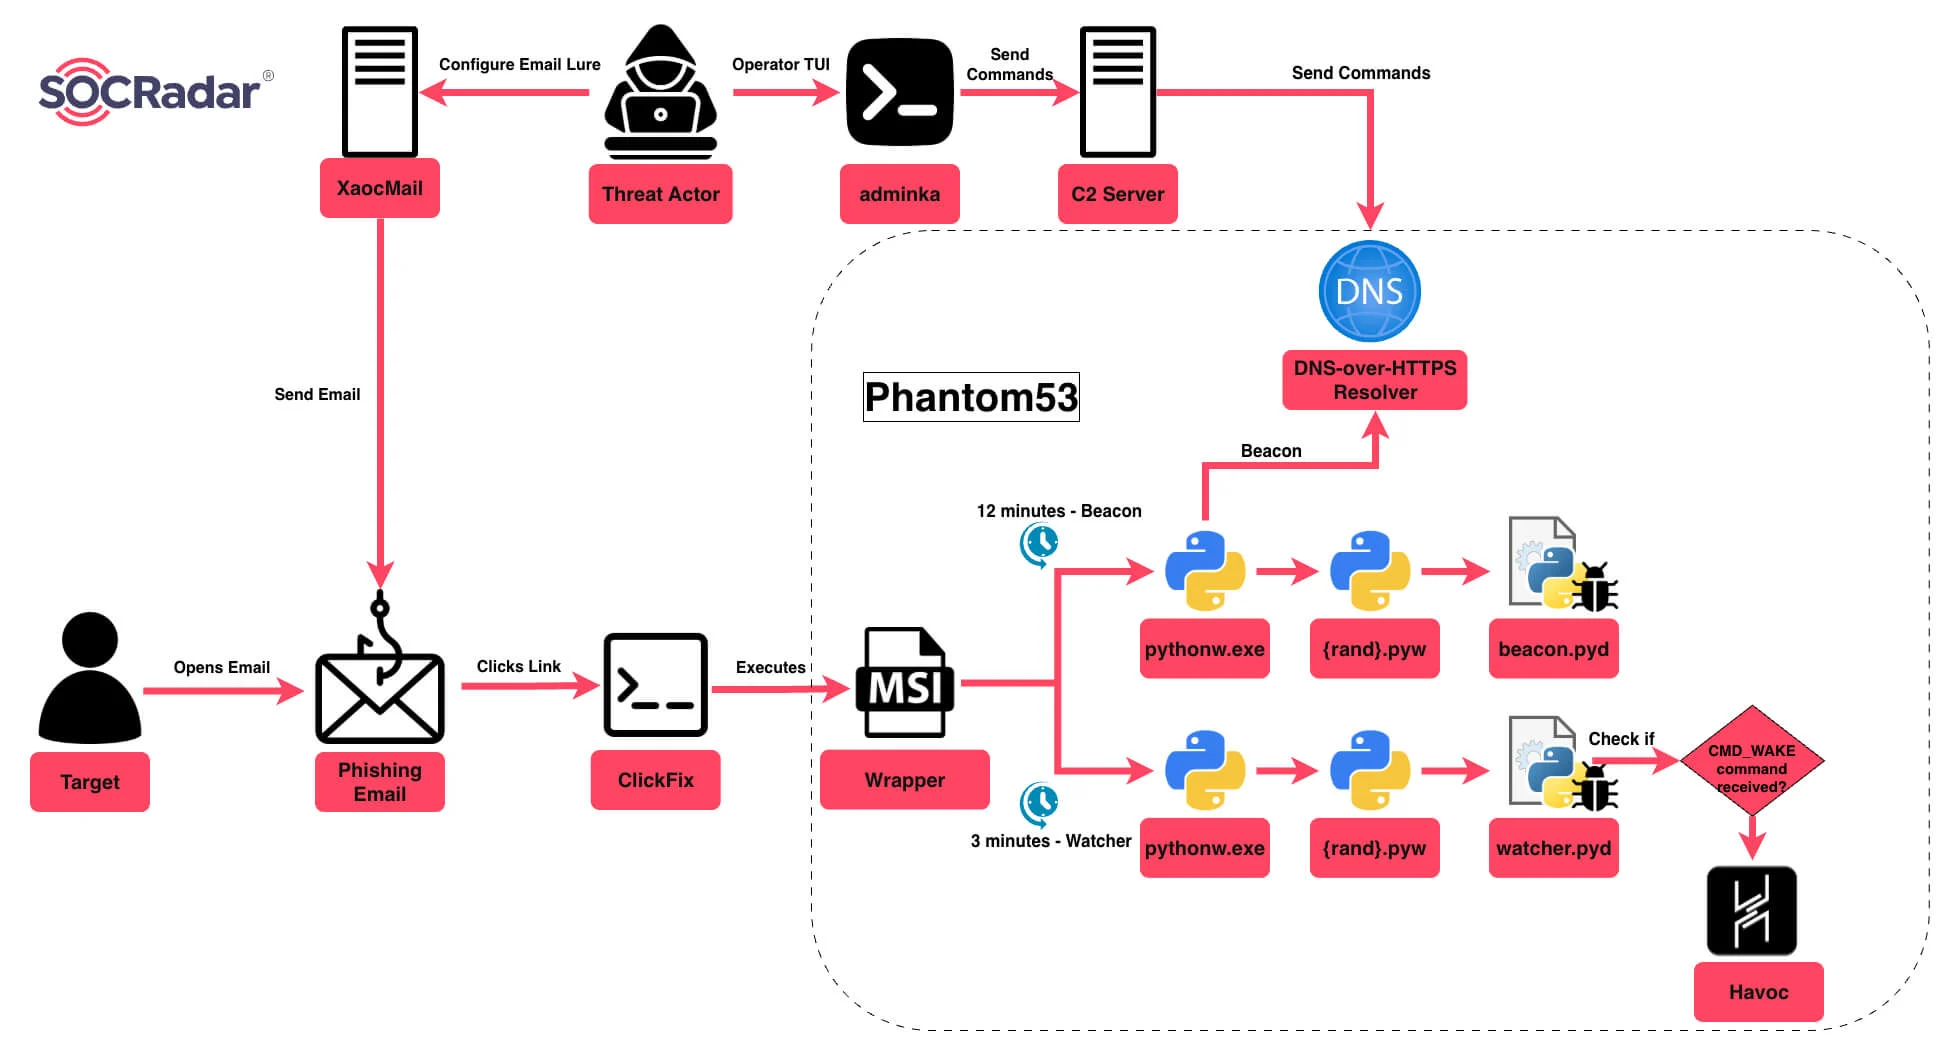
Threat actors sử dụng công cụ AI để khai thác lỗ hổng zero-day trong XaocMail, một nền tảng lừa đảo phishing. Tác động này ảnh hưởng đến nhiều tổ chức ở Latin America, Asia và Europe. Google và Cloudflare được sử dụng để triển khai mã độc.
Microsoft 365 dịch vụ gặp sự cố, khiến các nhóm tấn công có cơ hội phát động các chiến dịch lừa đảo và lừa đảo hỗ trợ giả mạo. Các chuyên gia khuyến nghị các tổ chức cần cảnh giác cao độ.
Một nhóm tấn công được gọi là BlackNevas đã sử dụng hypervisor để tấn công hệ thống ESXi và vCenter của một tổ chức, gây ra tổn thất nghiêm trọng trong 10 ngày. Tấn công này không khai thác lỗ hổng trong hypervisor mà sử dụng công cụ ransomware từ Babuk để mã hóa dữ liệu và yêu cầu tiền chuộc.
Các hacker đã sử dụng một lịch hẹn họp Teams giả mạo để lừa một nhân viên tại một công ty xây dựng nhập mã thiết bị. Trước khi trung tâm hoạt động an ninh của Huntress phát hiện ra vụ việc, hacker đã thu được một mã phiên hợp lệ.