Nhóm tấn công khai thác lỗ hổng trong UnrealIRCd, CISA cảnh báo
CISA đã thêm một lỗ hổng nghiêm trọng vào danh sáchKnown Exploited Vulnerabilities (KEV). Lỗ hổng CVE-2026-114713 cho phép thực thi lệnh cấp máy chủ trong UnrealIRCd, một server IRC nguồn mở.

CISA đã thêm một lỗ hổng nghiêm trọng vào danh sáchKnown Exploited Vulnerabilities (KEV). Lỗ hổng CVE-2026-114713 cho phép thực thi lệnh cấp máy chủ trong UnrealIRCd, một server IRC nguồn mở.
Nội dung chính
- CISA đã thêm lỗ hổng CVE-2026-114713 vào danh sáchKnown Exploited Vulnerabilities (KEV).
- Lỗ hổng này có điểm CVSS là 8.6 và cho phép thực thi lệnh cấp máy chủ.
- UnrealIRCd là một server IRC nguồn mở.
- CISA cảnh báo về việc lỗ hổng này đang được khai thác.
Chi tiết sự việc
The U.S. Cybersecurity and Infrastructure Security Agency (CISA) đã thêm một lỗ hổng nghiêm trọng vào danh sáchKnown Exploited Vulnerabilities (KEV). Lỗ hổng này, được theo dõi với mã CVE-2026-114713, có điểm CVSS là 8.6 và cho phép thực thi lệnh cấp máy chủ trong UnrealIRCd, một server IRC nguồn mở.
CISA cảnh báo rằng lỗ hổng này đang được nhóm tấn công khai thác.
UnrealIRCd là một server IRC nguồn mở, được sử dụng để cung cấp dịch vụ truy cập liên kết Internet (IRC).
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn The Hacker News. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (1)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AIUnrealIRCd UnrealIRCd — UnrealIRCd Improper Neutralization of Delimiters Vulnerability. Đưa vào KEV ngày 2026-11-13, hạn khắc phục với cơ quan liên bang Mỹ: 2026-11-16. Yêu cầu: Apply mitigations in accordance with vendor instructions, ensuring compliance with CISA’s BOD 26-04 Prioritizing Security Updates Based on Risk (see URL in Notes) guidance and CISA’s “Forensics Triage Requirements” (see URL in Notes). Follow applicable BOD 26-04 guidance for cloud services or discontinue use of the product if mitigations are unavailable. Stakeholders are responsible for evaluating each asset's internet exposure and ensuring adherence to BOD 26-04 patching guidelines.
Mã CVE: CVE-2026-114713 Mô tả: Module labeled-response trong UnrealIRCd 6.0.0 trước 6.2.7.1 không escape chuỗi 'label' khi echo vào reply, cho phép bất kỳ người dùng nào trên mạng có hai hoặc nhiều mạng liên kết kết nối đến mạng này để gán các lệnh server-to-server được thực hiện với quyền server.
📰 Tin liên quan cùng sự kiện (6)
 CISA thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thácNguồn: Security Affairs · 14/11/2026 · Cùng CVE-2026-114713
 Nhóm tấn công khai thác lỗ hổng trong GPUStack, tạo ra yêu cầu giả mạoNguồn: SANS Internet Storm Center · 12/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng zero-day N-centralNguồn: SecurityWeek · 13/11/2026 · Cùng sự kiện
 Nhóm tấn công AI từ Trung Quốc khai thác lỗ hổng lớnNguồn: CSO Online · 12/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng GNSS, ảnh hưởng đến định vị RTKNguồn: HackRead · 14/11/2026 · Cùng sự kiện
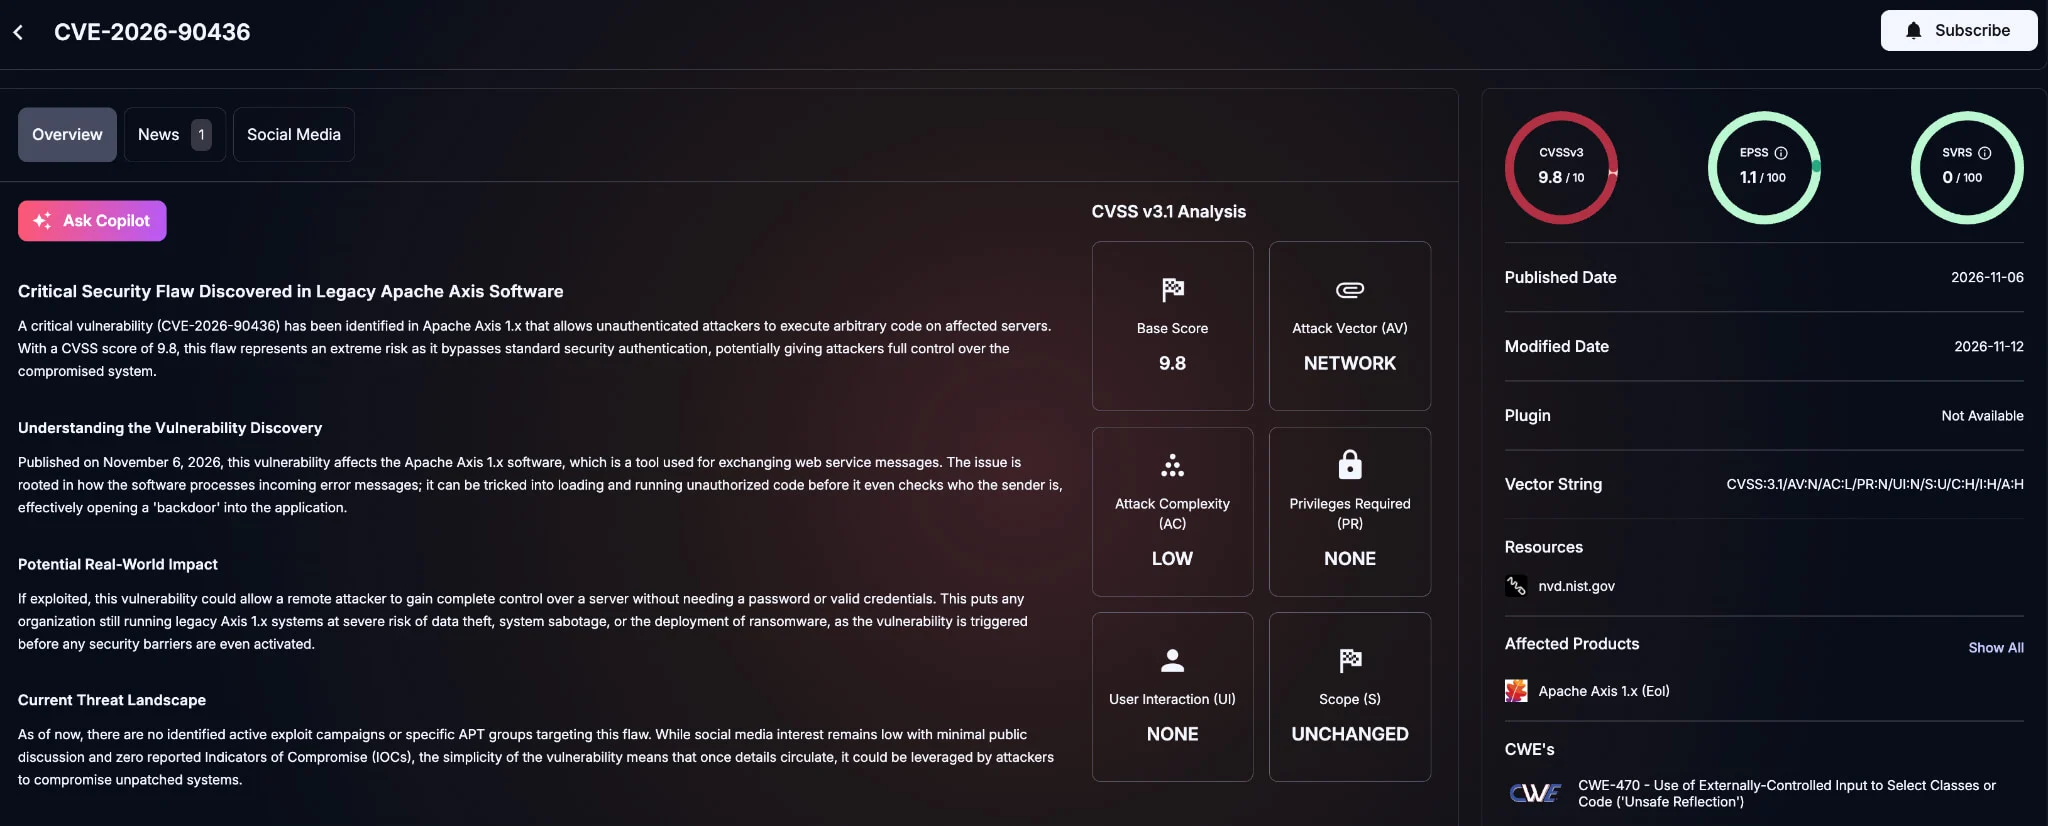 Nhóm tấn công khai thác lỗ hổng zero-day trong N-able N-centralNguồn: SOCRadar · 13/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ The Hacker News (https://thehackernews.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
CISA thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thác

Bê bối tình ái của Jensen Huang phơi bày điểm yếu trong đời tư giới tỷ phú công nghệ

Báo cáo bảo mật Kubernetes Non-Core phiên bản 1.2 công bố