





Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người
Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người
Security Affairs· Quốc tế EN
Chiến dịch APT, ransomware, mã độc và kỹ thuật tấn công mới
Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người

Microsoft mất gần 24 giờ để khắc phục sự cố mạng, bắt nguồn từ một lỗi trong quá trình nâng cấp mạng. Vấn đề nhanh chóng vượt khỏi tầm kiểm soát, tạo thành vòng lặp quá tải khiến quá trình khắc phục trở nên đặc biệt khó khăn.

Một sự cố của Microsoft đã làm nổi bật mối lo ngại về sự phụ thuộc quá mức vào một hệ sinh thái công nghệ. Các chuyên gia nhấn mạnh rằng doanh nghiệp cần hiểu rõ các lựa chọn của mình và đánh giá rủi ro liên quan. NIS2 yêu cầu doanh nghiệp quản lý rủi ro một cách có tổ chức.
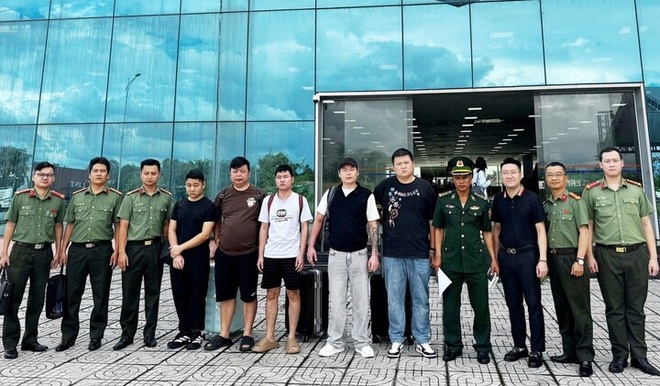
Công an TP Hải Phòng trục xuất 5 người Trung Quốc tại Cảng hàng không quốc tế Cát Bi, nghi ngờ hoạt động lừa đảo qua mạng. Qua xác minh, lực lượng chức năng phát hiện nhiều thiết bị điện tử và dữ liệu liên quan đến các kịch bản lừa đảo trên mạng xã hội nước ngoài.
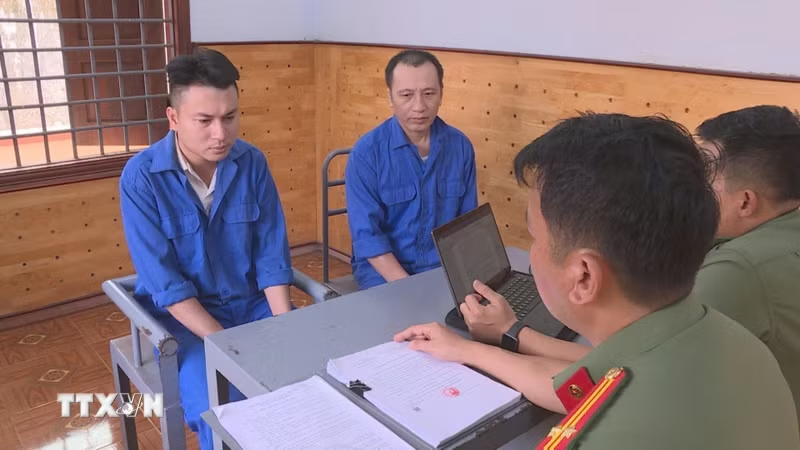
Công an tỉnh Đắk Lắk đã bắt tạm giam hai đối tượng Nguyễn Văn Tiến và Nguyễn Ngọc Vũ vì tham gia 'rửa tiền' cho tội phạm hoạt động tại Campuchia. Sự việc xảy ra vào ngày 14/11/2026. Hai đối tượng đã khai nhận việc mở nhiều tài khoản ngân hàng, chuyển hơn 200 tỷ đồng tiền vi phạm pháp luật.

Một chiến dịch tấn công đã sử dụng GitHub để phân phối malware, truy xuất thông tin mật từ 1,806 kho lưu trữ. Khoảng 92% yêu cầu pull được mở, cho thấy chủ sở hữu dự án chưa phát hiện. Malware thu thập thông tin API, cloud credentials và secrets GitHub Actions.
Mỹ đã ký vào một tập hợp tiêu chuẩn quốc tế về công cụ tấn công mạng thương mại, nhưng các nhà hoạt động nhân quyền cho rằng chúng không đủ mạnh. Hướng dẫn Pall Mall Process có bốn trụ cột chính: tuân thủ quy định, doanh nghiệp cần cẩn trọng, quản lý rủi ro và giám sát tuân thủ.
Thành phố Osaka, Nhật Bản, thông báo cho 2,8 triệu cư dân cảnh giác với các email giả mạo từ chính quyền địa phương. Vụ truy cập không hợp pháp đã ảnh hưởng đến 1 triệu người.
Teheran đã tăng cường tấn công mạng nhắm vào các công ty dầu mỏ và tàu lạnh ít bảo vệ. Các chuyên gia lo ngại về chất lượng tấn công mạng của Iran sau ba vụ tấn công gần đây, bao gồm các frigorifer ở châu Âu. Các nhà điều hành các trạm điện ở các thành phố nhỏ ở miền Trung Hoa Kỳ đã không thể truy cập vào bảng điều khiển.

Vulnerable Check Point Security Gateway instances bị tấn công thông qua PHP2Shell để xóa dữ liệu trên VMware ESXi hosts. Kẻ tấn công sử dụng PHP2Shell để tiếp cận qua Mobile Access portal, sau đó khai thác lỗ hổng zero-day để lấy quyền root và cài đặt PHP webshells. Tấn công bắt đầu từ ngày 30/10, ban đầu nhắm vào tổ chức Israel và sau đó lan ra nhiều quốc gia.