Gootloader đã gây ra 44 vụ tấn công ransomware, mất 29 triệu đô từ 2018
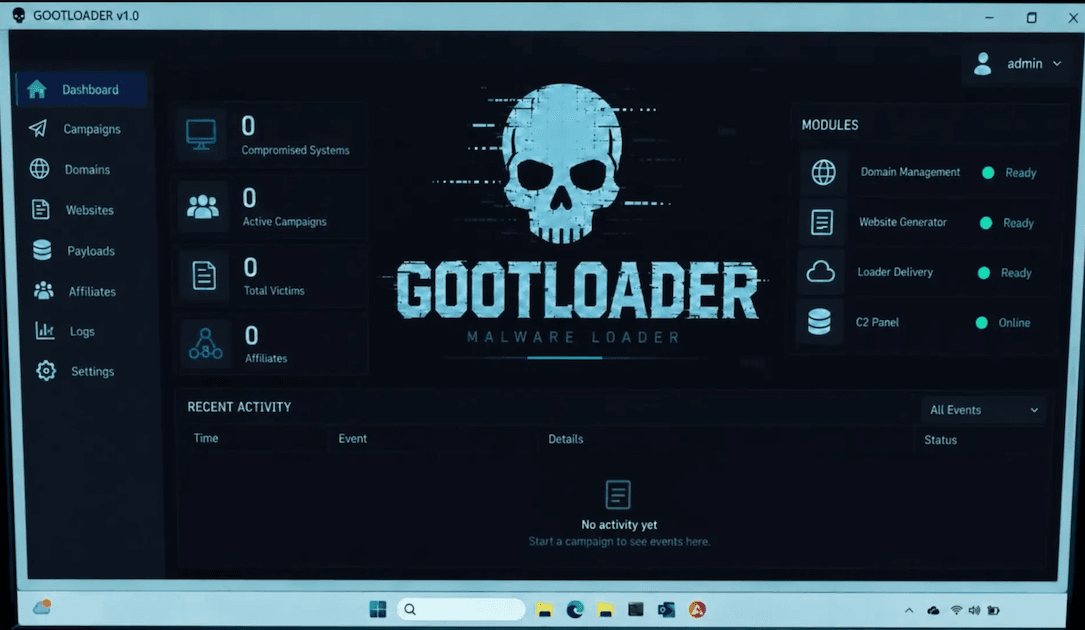
Gootloader đã được sử dụng trong ít nhất 44 vụ tấn công ransomware, gây thiệt hại 29 triệu đô từ 2018. FBI và các cơ quan chức năng đã takedown hơn 100 máy chủ của malware này.
Chiến dịch APT, ransomware, mã độc và kỹ thuật tấn công mới

Gootloader đã được sử dụng trong ít nhất 44 vụ tấn công ransomware, gây thiệt hại 29 triệu đô từ 2018. FBI và các cơ quan chức năng đã takedown hơn 100 máy chủ của malware này.

Một nhóm tấn công đã gửi thư điện tử giả mạo cảnh báo về mìn bom giả mạo đến 6.300 trường học ở Ý, gây ra tình trạng hoang mang và các cuộc di tản. Sự kiện này cho thấy sự cần thiết của SPF, DKIM và DMARC trong việc xác thực nội dung email.

Một nhóm tấn công đã khai thác lỗ hổng zero-day trong Chrome, khiến Google phải phát hành bản vá khẩn cấp.

TSMC xác nhận rò rỉ dữ liệu nhân viên liên quan đến dịch vụ đám mây. Hacker đã đăng bán 6.9 GB dữ liệu nhân viên, yêu cầu 3 BTC. TSMC đang điều tra và hỗ trợ nhân viên bị ảnh hưởng.

Cynet phát hiện malware trong tệp tải xuống giả mạo GTA 6, lấy cắp thông tin tài khoản Steam, Roblox và ví tiền cryptocurrency.

Uber thông báo thông tin giấy phép lái xe của tài xế được lưu trữ bởi công ty AI Fireworks AI đã bị đánh cắp trong một sự cố an ninh. Công ty đang điều tra và thông báo cho các tài xế.
Cơ quan bảo vệ thông tin của Anh đã cảnh báo các lãnh đạo y tế sau khi nhận hơn 300 báo cáo về nhân viên xem lén hồ sơ y tế trong năm nay. ICO yêu cầu các nhà quản lý xác nhận rằng họ đã làm đủ để ngăn chặn việc truy cập trái phép vào hồ sơ bệnh án.
Dữ liệu của 144,249 hành khách tại Norwegian và Widerøe đã bị rò rỉ do sự cố rò rỉ dữ liệu tại nhà cung cấp IT Tây Ban Nha Amadeus.
Cảnh sát quốc tế đã triệt phá Gootloader, loại malware đã nhiễm hơn 25,000 máy tính trên toàn thế giới. FBI và các cơ quan chức năng đã thu giữ các tên miền và takedown hơn 100 máy chủ liên quan đến Gootloader. Gootloader thường lây nhiễm thông qua các trang web WordPress bị hack và các trang web khác, khiến người dùng tải xuống malware này dưới dạng phần mềm hợp pháp.

Công ty lưu trữ dữ liệu Belarusian ActiveCloud bị tấn công bởi ransomware, làm gián đoạn các dịch vụ email, website và máy ảo cho doanh nghiệp. Sự cố này diễn ra trong bối cảnh các cuộc tấn công mạng nhắm vào các nhà cung cấp dịch vụ lưu trữ ở Belarus và Nga.