Nhóm tấn công khai thác lỗ hổng zero-day trong Chrome, Google phát hành bản vá khẩn
Google đã phát hành bản vá khẩn cấp cho lỗ hổng zero-day trong trình duyệt Chrome. Kẻ tấn công đã khai thác lỗ hổng này để đánh cắp dữ liệu người dùng.
Tin tổng hợp tự động từ SecurityWeek (https://www.securityweek.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.

Google đã phát hành bản vá khẩn cấp cho lỗ hổng zero-day trong trình duyệt Chrome. Kẻ tấn công đã khai thác lỗ hổng này để đánh cắp dữ liệu người dùng.

FAA đã phát hành lệnh dừng bay do tình huống bất thường. FBI đang điều tra về việc có dấu hiệu tấn công liên quan đến một cập nhật phần mềm.

Một nhóm tấn công đã khai thác lỗ hổng zero-day trong Chrome, khiến Google phải phát hành bản vá khẩn cấp.

Apify, một công ty cung cấp nền tảng đám mây để thu thập thông tin từ các trang web và tự động hóa các tác vụ trực tuyến, đã xác nhận rằng dữ liệu khách hàng bị truy cập trong một cuộc tấn công mạng. Sự xâm nhập diễn ra vào ngày 9 và 10 tháng 11 và được phát hiện vào ngày 11 tháng 11. Công ty đã thực hiện các biện pháp để chặn truy cập của kẻ tấn công và tiến hành điều tra.

Một nhóm tấn công mới được gọi là SilentAir đã intercept gọi điện và tin nhắn SMS qua hạ tầng mạng di động bị xâm phạm, chủ yếu nhắm vào Đài Loan. Enea, một công ty phần mềm và an ninh mạng, đã phát hiện hoạt động này từ đầu năm 2025.

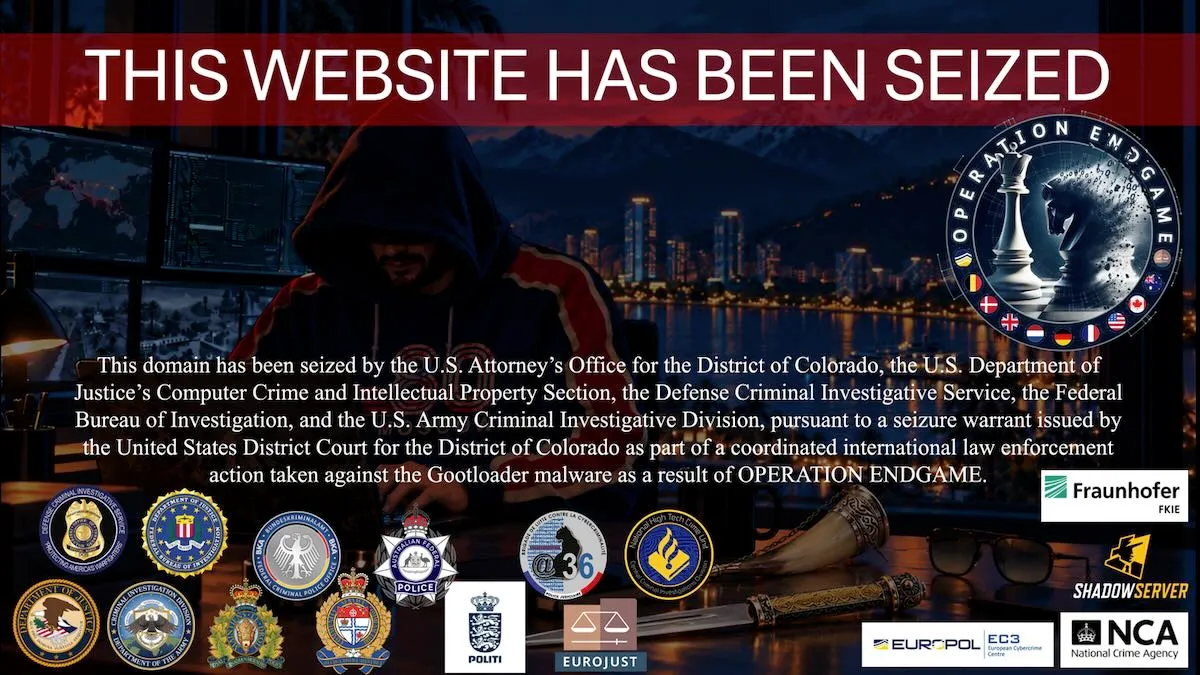
Cảnh sát từ các nước Mỹ, châu Âu, Úc và Canada đã tiêu diệt cơ sở của Gootloader, CastleRAT và StealC. Các hacker đã chiếm giữ 235 máy chủ và 257 miền liên quan đến các hoạt động độc hại, gây tổn thất lớn cho các mạng phân phối của chúng.

Citrix đã phát hành bản vá cho 28 lỗ hổng trong NetScaler ADC và NetScaler Gateway, trong đó 10 lỗ hổng được đánh giá là critical. Lỗ hổng này có thể dẫn đến hành vi không xác định hoặc tình trạng từ chối dịch vụ. Citrix cũng đã vá các lỗ hổng mức độ trung bình và cao.

Một nhóm tin tặc sử dụng CLFS và Windows Defender để kích hoạt tạo file ngẫu nhiên trong ngữ cảnh quá trình chống phần mềm độc hại. Lỗ hổng này được khai thác thông qua công cụ SignDrop.

Tấn công sử dụng lỗ hổng PHP2Shell để ban đầu xâm nhập hệ thống, sau đó khai thác lỗ hổng CVE-2026-123039 để nâng quyền truy cập lên root. Tấn công này nhằm vào Gateway Check Point.

Một lỗ hổng zero-day trong hệ thống N-central được phát hành mã PoC và ngay sau đó bị nhóm 4EverAble2Shell khai thác. Lỗ hổng cho phép kẻ tấn công thực thi mã với quyền root từ xa mà không cần xác thực.