




Nhóm tấn công AI từ Trung Quốc khai thác lỗ hổng lớn
Palo Alto Networks Unit 42 theo dõi một chiến dịch tấn công AI từ Trung Quốc, sử dụng framework Cairn để tự động tấn công ít nhất 19 tổ chức. Chiến dịch này đã thành công tại 10 doanh nghiệp, truy cập hàng triệu thông tin và thay đổi thông tin quan trọng.
Palo Alto Networks Unit 42 theo dõi một chiến dịch tấn công AI từ Trung Quốc, sử dụng framework Cairn để tự động tấn công ít nhất 19 tổ chức. Chiến dịch này đã thành công tại 10 doanh nghiệp, truy cập hàng triệu thông tin và thay đổi thông tin quan trọng.
Điểm chính
- Nhóm tấn công sử dụng framework AI Cairn để tự động tấn công 19 tổ chức.
- Chiến dịch thành công tại 10 doanh nghiệp, truy cập hàng triệu thông tin.
- Tấn công sử dụng AI models Zhipu GLM và DeepSeek để tự động hóa quá trình.
Khuyến nghị
- CISOs nên giám sát thay đổi không được phép đối với thông tin quan trọng và kiểm tra khả năng khôi phục thông tin sau sự cố.
- Nâng cao mô hình rủi ro cho rào cản ngoại vi và xem xét lại mô hình xác định tác giả.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn CSO Online. Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (6)
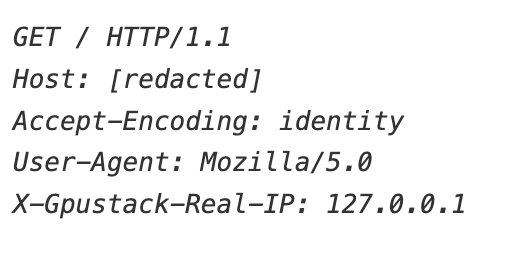 Nhóm tấn công khai thác lỗ hổng trong GPUStack, tạo ra yêu cầu giả mạoNguồn: SANS Internet Storm Center · 12/11/2026 · Cùng sự kiện
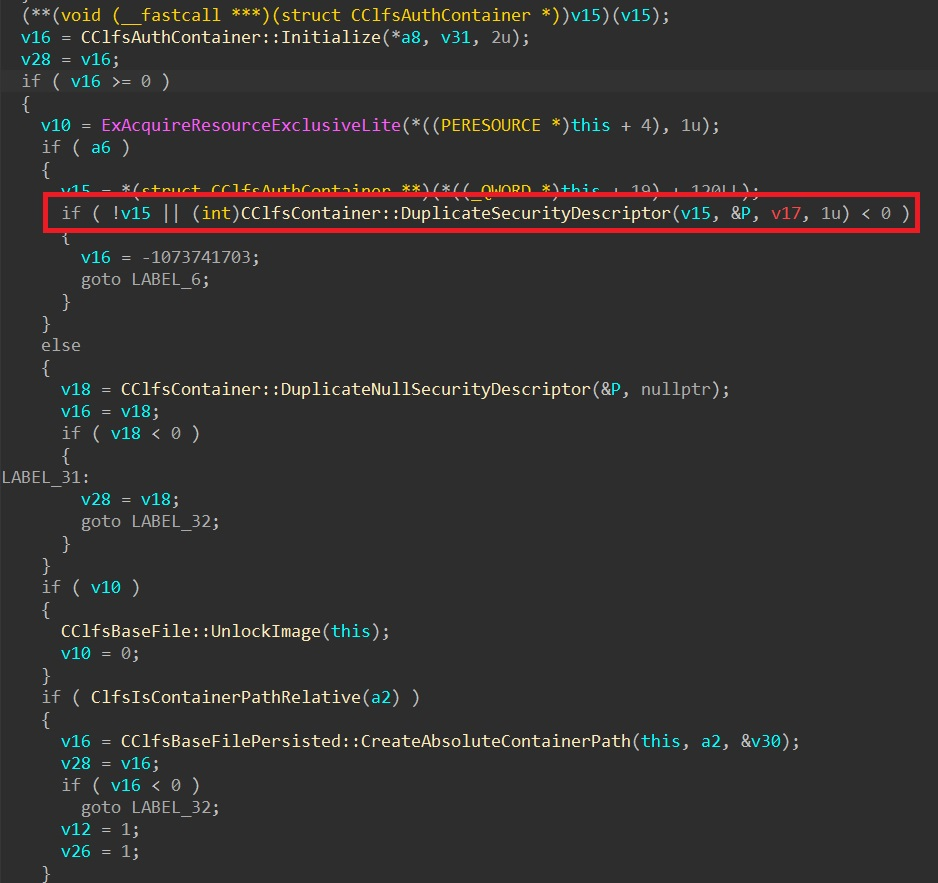 Nhóm tấn công khai thác lỗ hổng zero-day trong WindowsNguồn: Security Affairs · 13/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng zero-day N-centralNguồn: SecurityWeek · 13/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng trong UnrealIRCd, CISA cảnh báoNguồn: The Hacker News · 14/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng GNSS, ảnh hưởng đến định vị RTKNguồn: HackRead · 14/11/2026 · Cùng sự kiện
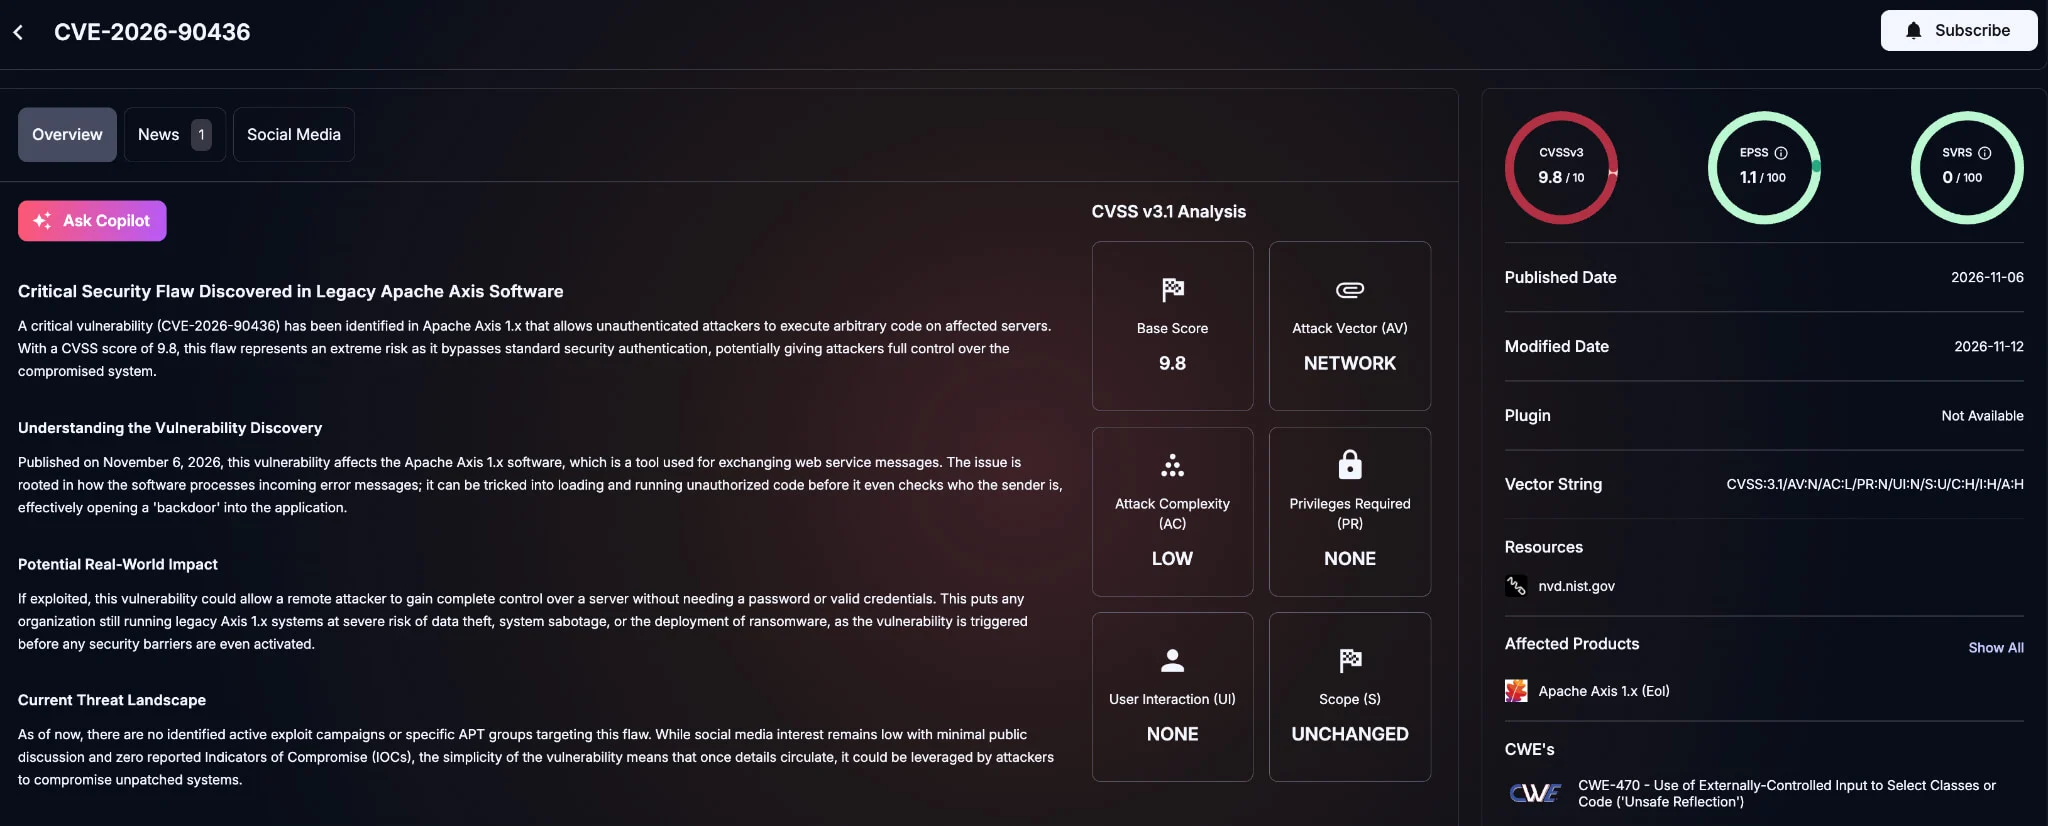 Nhóm tấn công khai thác lỗ hổng zero-day trong N-able N-centralNguồn: SOCRadar · 13/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ CSO Online (https://www.csoonline.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Cursor xác nhận bị tràn ngập bảo mật dẫn đến phát hành mã độc Claude Code Extension

Nhóm tấn công khai thác lỗ hổng zero-day trong Chrome, Google phát hành bản vá khẩn
