




Nhóm tấn công khai thác lỗ hổng zero-day trong Windows
Một lỗ hổng zero-day trong Windows được khai thác bởi nhóm tấn công Chaotic Eclipse, cho phép kẻ tấn công nâng quyền truy cập hệ thống và xâm phạm bảo vệ. Lỗ hổng này nằm trong Common Log File System (CLFS) và có thể ảnh hưởng đến khoảng 80% hệ thống Windows.
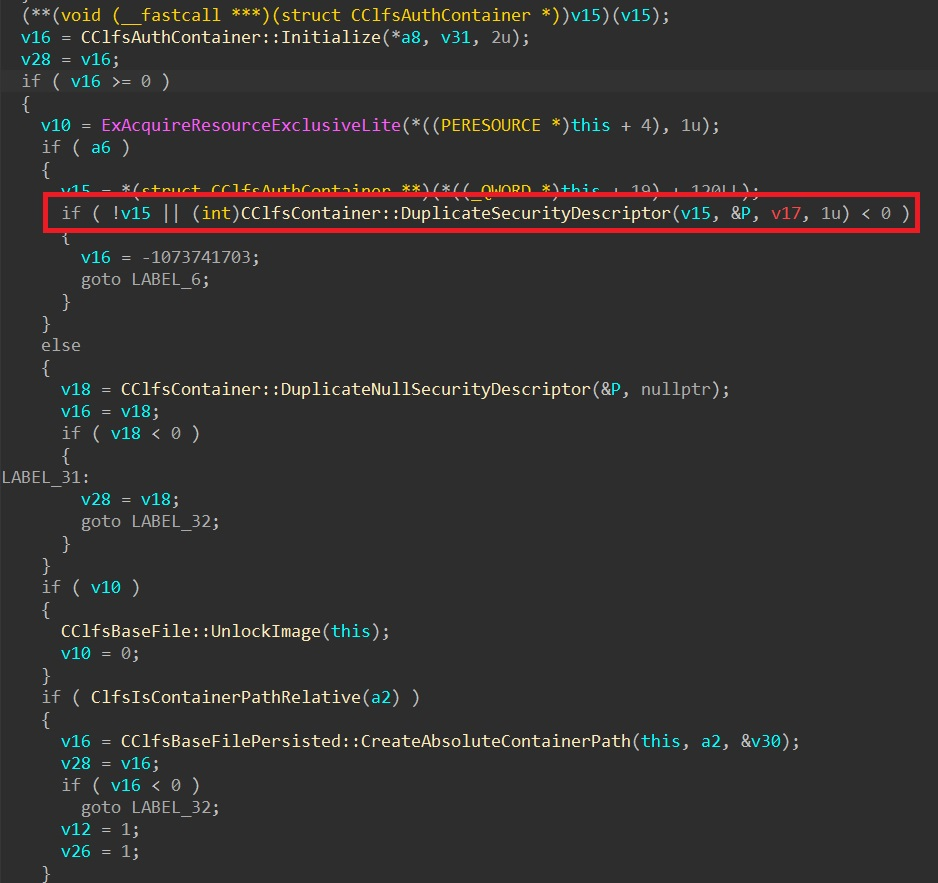
Một lỗ hổng zero-day trong Windows được khai thác bởi nhóm tấn công Chaotic Eclipse, cho phép kẻ tấn công nâng quyền truy cập hệ thống và xâm phạm bảo vệ. Lỗ hổng này nằm trong Common Log File System (CLFS) và có thể ảnh hưởng đến khoảng 80% hệ thống Windows.
Nội dung chính
- Nhóm tấn công Chaotic Eclipse khai thác lỗ hổng zero-day trong Windows, cho phép nâng quyền truy cập hệ thống.
- Lỗ hổng nằm trong Common Log File System (CLFS) và có thể ảnh hưởng đến khoảng 80% hệ thống Windows.
- Kẻ tấn công có thể mở file CLFS từ trong antimalware engine của Defender.
- Lỗ hổng này có thể xâm phạm bảo vệ của nhiều sản phẩm an ninh mạng.
Chi tiết sự việc
Nhóm tấn công khai thác lỗ hổng zero-day trong Windows, không chỉ giới hạn ở việc nâng cấp đặc quyền. Lỗ hổng này có thể tác động đến bất kỳ phần mềm diệt virus nào, không chỉ là Defender. Nghiên cứu cho thấy yêu cầu tạo tệp của trình điều khiển dường như đến từ quá trình hợp pháp của phần mềm diệt virus, qua đó nó vượt qua tất cả kiểm tra. Điều này làm cho SignDrop có thể sử dụng để đánh bại các tính năng tự bảo vệ và bảo vệ chống thay đổi của các sản phẩm an ninh khác, biến một lớp bảo vệ thành một cửa ra.
Nghiên cứu đã kiểm tra PoC trên Windows 11 26H2, Windows 11 26H2 Experimental và Windows Server 2025 Experimental. Không có cách khắc phục nào không tốn kém: vô hiệu hóa CLFS authentication mitigation loại bỏ con đường SignDrop nhưng lại mang lại sự phơi bày cho các lỗ hổng liên quan đến sự cố bộ nhớ mà mitigations được xây dựng để ngăn chặn ban đầu.
Nhà nghiên cứu nhấn mạnh, hiện tại, vô hiệu hóa mitigations sẽ phơi bày máy tính của bạn cho các lỗ hổng liên quan đến sự cố bộ nhớ, vì CLFS vẫn không xử lý tệp nhật ký tốt. Đó là lý do tại sao mitigations tồn tại ban đầu. Cho đến nay, không có giải pháp nào cho vấn đề này ngoài việc chờ Microsoft phát hành một bản vá.
Chaotic Eclipse là một nhà nghiên cứu nổi tiếng với việc công khai phát hành PoC cho lỗ hổng zero-day, thường sau khi phê phán cách xử lý báo cáo lỗ hổng của các nhà sản xuất. Các phát hành của ông chủ yếu nhắm vào sản phẩm Microsoft, bao gồm Windows và Defender, với một số sau đó được sử dụng trong thực tế. Trong số đáng chú ý nhất là Undefend và RedSun Defender zero-days.
Công việc của ông đã gây ra tranh luận về việc tiết lộ trách nhiệm và rủi ro của việc công bố các exploit hoạt động.
Mới đây, Chaotic Eclipse tiết lộ rằng ông là Abdelhamid Naceri, một nhà nghiên cứu an ninh. Naceri trước đây làm việc với Microsoft tại Anh và Đức. Trong một bài đăng X đã bị xóa, ông mô tả việc rời công ty, cho biết Microsoft đã sa thải ông mà không đưa ra lý do rõ ràng. Ông nói Microsoft đề nghị nhiều thỏa thuận tài chính, nhưng ông từ chối vì muốn một giải thích chính thức và giúp ông ở lại Đức.
Naceri cũng nói rằng ông đã kiện Microsoft tại tòa án lao động Đức. Theo lời kể của ông, Microsoft đã thay đổi lập luận trong vụ kiện, nhưng tòa án cuối cùng vẫn chấp thuận việc sa thải. Ông nói vụ tranh chấp pháp lý kéo dài đã để lại cho ông gần như không có bồi thường và gây ra các vấn đề tài chính và tinh thần nghiêm trọng, bao gồm việc điều trị tại bệnh viện tâm thần.
Nhà nghiên cứu cũng thừa nhận rằng một tuyên bố trước đây rằng Microsoft đã kiện ông là giả. Tuyên bố này xuất hiện trong tranh cãi về việc Microsoft đe dọa kiện các nhà nghiên cứu an ninh khi tiết lộ lỗ hổng zero-day.
Trong tháng 9, Chaotic Eclipse phát hành một exploit zero-day nhắm vào Microsoft Defender. Nhà nghiên cứu đặt tên cho exploit là BigDiskBuster, nó kích hoạt một lỗ hổng Denial of Service trong cập nhật Defender.
Trong tháng 9, Chaotic Eclipse cũng phát hành nhiều exploit zero-day nhắm vào Nvidia (GreenSection) và Microsoft Defender (ShieldCrash).
Nhà nghiên cứu cũng phát hành exploit nhắm vào các giải pháp chống virus và bảo vệ khác. Ông phát hành một exploit zero-day nhắm vào Kaspersky Endpoint Security, đặt tên là HardBreacher, nó kích hoạt một lỗ hổng nâng cấp đặc quyền. Nhà nghiên cứu nhấn mạnh PoC không ổn định và có thể yêu cầu nhiều lần thử, nhưng khi thành công, nó tạo ra một DLL trong System32 với toàn quyền của người dùng. Nhà nghiên cứu cũng tuyên bố kiểm soát quá trình giao diện người dùng của Kaspersky có thể làm gián đoạn phần mềm diệt virus và can thiệp vào kiểm soát truy cập tệp, có thể để lại hệ thống trong trạng thái không ổn định.
Nhà nghiên cứu cũng phát hành exploit zero-day tên là PrettyPrague nhắm vào GenDigital Avast Antivirus. Exploit kích hoạt một lỗ hổng nâng cấp đặc quyền.
Đối tượng bị ảnh hưởng
khoảng 80% hệ thống Windows
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Security Affairs. Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (6)
 Nhóm tấn công khai thác lỗ hổng zero-day N-centralNguồn: SecurityWeek · 13/11/2026 · Cùng sự kiện
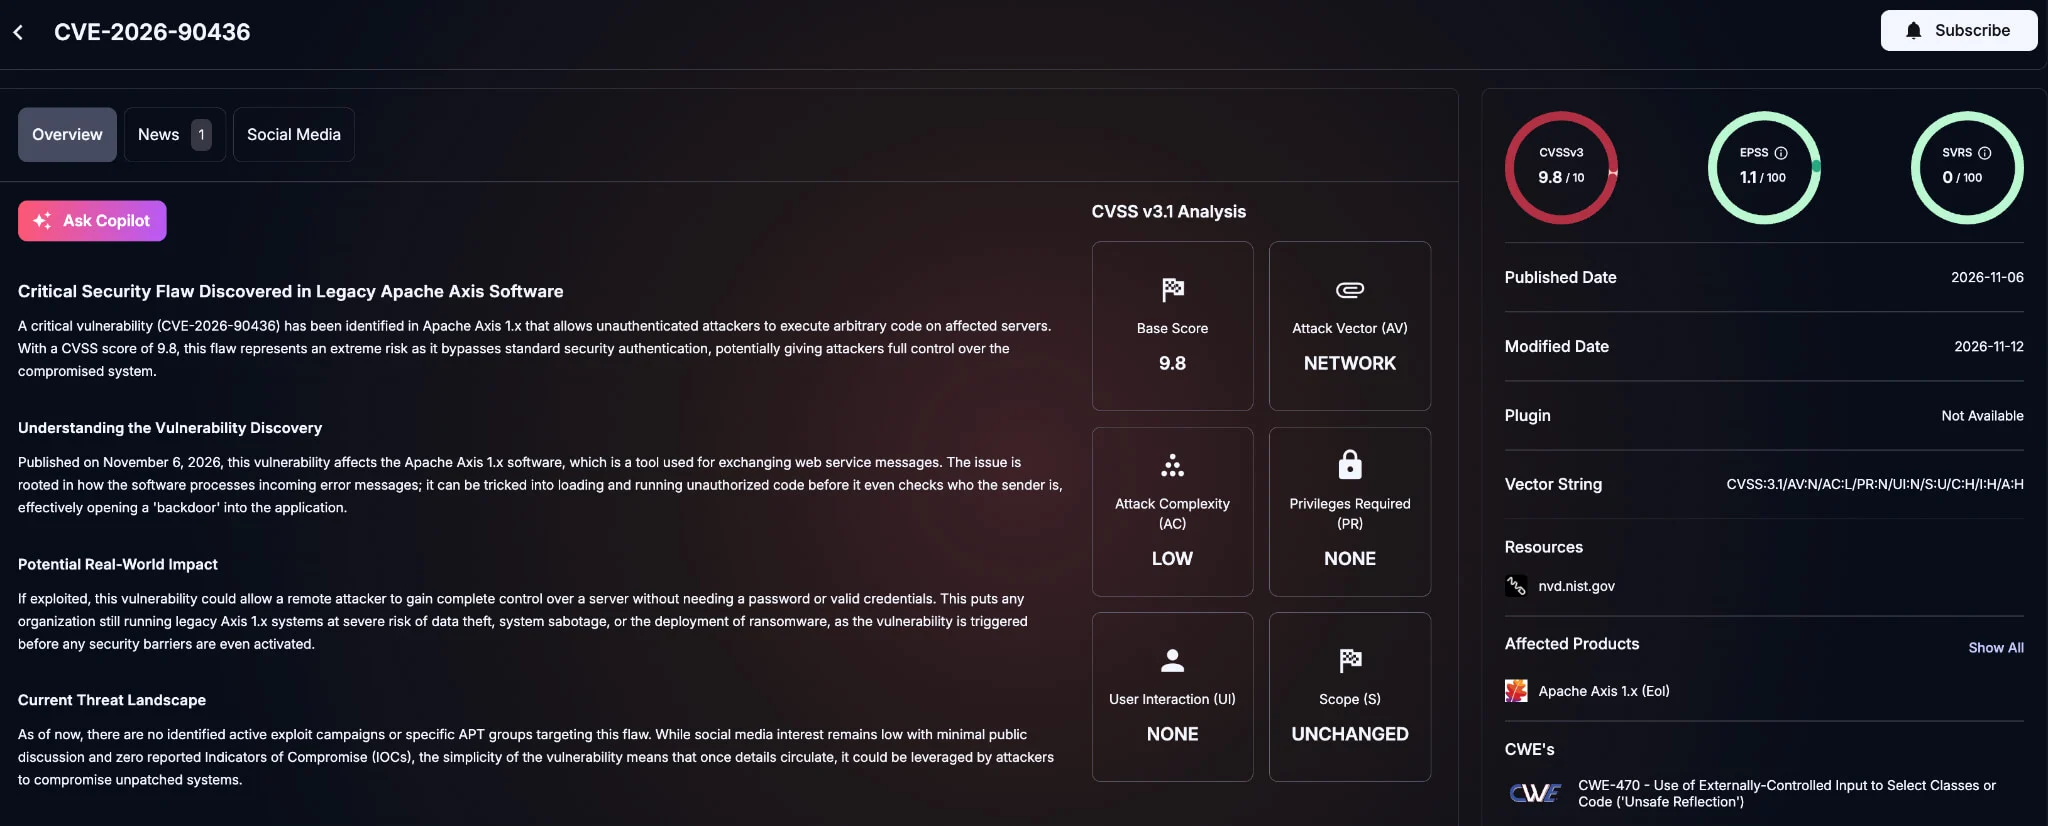 Nhóm tấn công khai thác lỗ hổng zero-day trong N-able N-centralNguồn: SOCRadar · 13/11/2026 · Cùng sự kiện
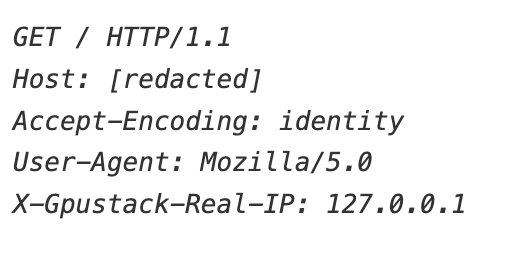 Nhóm tấn công khai thác lỗ hổng trong GPUStack, tạo ra yêu cầu giả mạoNguồn: SANS Internet Storm Center · 12/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệuNguồn: CSO Online · 14/11/2026 · Cùng sự kiện
 SignDrop: Lỗ hổng zero-day khai thác bảo vệ CLFS của WindowsNguồn: IT-Connect · Cybersécurité (Pháp) · 13/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng trong UnrealIRCd, CISA cảnh báoNguồn: The Hacker News · 14/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ Security Affairs (https://securityaffairs.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

CISA thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thác
Check Point: Lỗ hổng PHP2Shell bị khai thác sau một tuần
Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu
