SignDrop: Lỗ hổng zero-day khai thác bảo vệ CLFS của Windows
Một lỗ hổng zero-day mới được gọi là SignDrop cho phép nâng cấp quyền truy cập hệ thống trên Windows. Kẻ tấn công Abdelhamid Naceri, người trước đây làm việc cho Microsoft, đã công bố lỗ hổng này vào ngày 10/11/2026. Lỗ hổng này nằm trong cơ chế xác thực Common Log File System (CLFS) của Windows.
Một lỗ hổng zero-day mới được gọi là SignDrop cho phép nâng cấp quyền truy cập hệ thống trên Windows. Kẻ tấn công Abdelhamid Naceri, người trước đây làm việc cho Microsoft, đã công bố lỗ hổng này vào ngày 10/11/2026. Lỗ hổng này nằm trong cơ chế xác thực Common Log File System (CLFS) của Windows.
Nội dung chính
- SignDrop khai thác cơ chế xác thực CLFS của Windows để nâng cấp quyền truy cập hệ thống.
- Lỗ hổng này được phát hiện bởi Abdelhamid Naceri, người trước đây làm việc cho Microsoft.
- Microsoft đã thêm cơ chế xác thực vào Windows 11 25H2 và Windows Server 2025.
- SignDrop tạo ra một tệp .cnpf với quyền SYSTEM, cho phép tấn công viên nâng cấp quyền truy cập.
Chi tiết sự việc
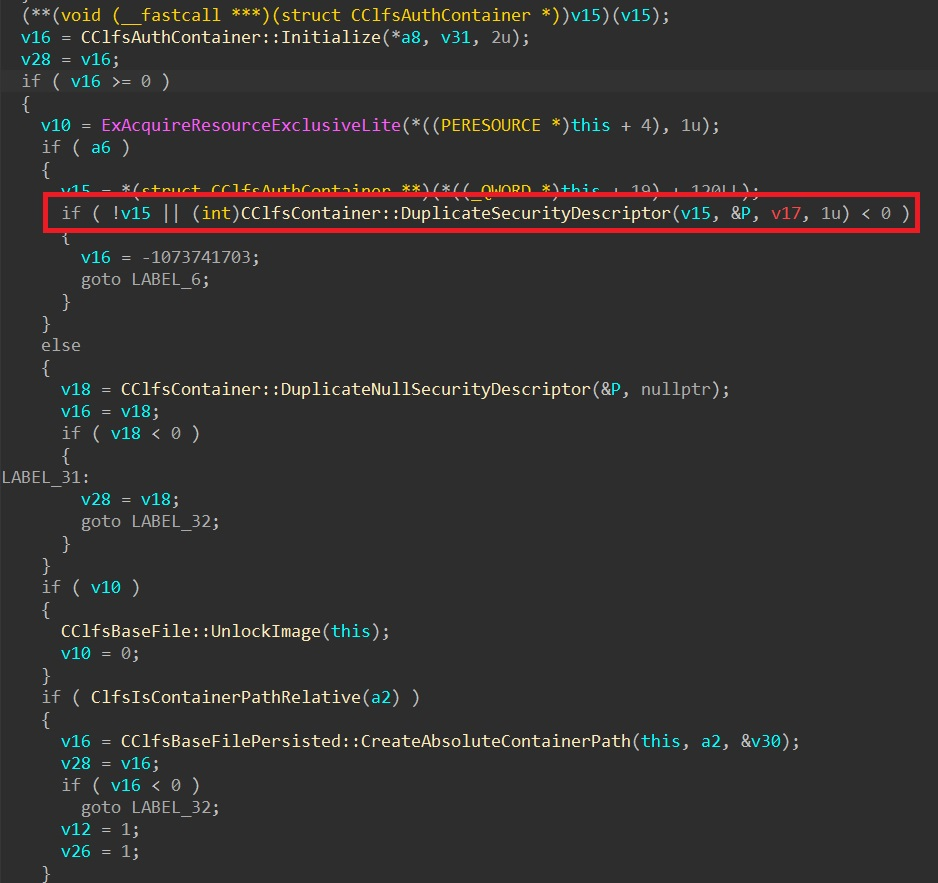
Microsoft đã tạo ra một bảo vệ cho CLFS (Common Log File System) của Windows để ngăn chặn các cuộc tấn công, nhưng một lỗ hổng zero-day mới được gọi là SignDrop đã khai thác chính bảo vệ này. Khi một tệp nhật ký CLFS được tạo ra, nó nhận được một mã HMAC, một loại mã hóa xác thực, từ một khóa riêng của hệ thống. Tuy nhiên, SignDrop đã tìm ra cách lợi dụng quy trình này để nâng cấp quyền truy cập của người dùng lên SYSTEM.
Ngày 10 tháng 11 năm 2026, Abdelhamid Naceri, một nhà nghiên cứu có biệt danh Nightmare Eclipse, đã công bố SignDrop. Theo GitHub, SignDrop khai thác lỗ hổng trong cơ chế xác thực của CLFS, cho phép tạo ra một tệp .cnpf thiếu, từ đó tạo ra một tệp DLL có thể chạy với quyền SYSTEM. Naceri đã thử nghiệm exploit này trên Windows 11 26H2 và các phiên bản thử nghiệm của Windows Server 2025, và ước tính rằng 80% các máy tính Windows có thể bị ảnh hưởng.
Quá trình khai thác diễn ra như sau: khi một tệp CLFS được tạo ra, nó được kiểm tra quyền truy cập. Sau đó, nếu một quá trình có quyền cao mở tệp này, nó sẽ tạo ra tệp .cnpf với quyền SYSTEM, nhưng với các quyền của tệp gốc, cho phép người dùng thông thường thay đổi nó. Qua đó, tệp này được tạo ra dưới tên hid.dll, trong một thư mục Windows, nơi DLL này sẽ được tải lên. Người tấn công thay thế nội dung của DLL này bằng mã của riêng họ, sau đó kích hoạt một yêu cầu UAC. Khi đó, process consent.exe, chạy với quyền SYSTEM, tải DLL bị thay đổi, cho phép mã của người tấn công chạy với quyền SYSTEM.
Naceri giải thích: 'Tất cả đều được thực hiện đúng theo thiết kế của Microsoft, nhưng logic cho phép lạm dụng'. Điều này nghĩa là, mặc dù mã hóa không bị thách thức, nhưng cách thức các hoạt động được thực hiện đã tạo ra lỗ hổng. Các nhà nghiên cứu của Cyderes đã compile và thực hiện PoC, và đã thu được một shell SYSTEM.
Nhóm tấn công có thể sử dụng kỹ thuật này không chỉ với Defender, mà còn với các antivirus và EDR khác, nhưng cần kiểm chứng. Tuy nhiên, SignDrop đã mở ra một cách tiếp cận mới để khai thác lỗ hổng zero-day, cho thấy sự phức tạp trong việc bảo vệ hệ thống Windows.
Hiện tại chưa có bản vá cho lỗ hổng này, nhưng việc khai thác vẫn phụ thuộc vào trạng thái của cơ chế xác thực CLFS (Common Log File System). Nhà nghiên cứu khuyên nên kiểm tra giá trị Mode của khóa Registry liên quan đến xác thực CLFS:
Get-ItemProperty -Path 'HKLM:\SYSTEM\CurrentControlSet\Services\CLFS\Authentication' -Name Mode
Theo tài liệu của Microsoft, giá trị 0 tương ứng với chế độ ứng dụng, giá trị 1 tương ứng với chế độ học, và giá trị 2 tương ứng với việc vô hiệu hóa bởi quản trị viên. Do đó, giá trị 0 và 1 đặt máy tính trong phạm vi của SignDrop.
Câu hỏi đặt ra là: liệu có nên vô hiệu hóa bảo vệ chờ bản vá không? Tuyệt đối không nên làm như vậy, vì nếu bạn tắt CLFS, bạn sẽ đóng một lỗ hổng nhưng đồng thời mở ra một lỗ hổng khác. CLFS sẽ trở lại khả năng phân tích các tệp nhật ký có thể bị độc hại.
Lỗ hổng này đã tồn tại lâu hơn và đã được các nhóm tấn công biết đến, trong khi SignDrop vẫn còn mới. Điều này làm tăng nguy cơ khi vô hiệu hóa CLFS.
← Previous Serveurs Apache : này là một lỗ hổng nghiêm trọng trong HTTP/2 cho phép thực thi mã từ xa
Panne mondiale de Microsoft 365 : Outlook, Teams và Copilot bị gián đoạn hơn 11 giờ
Bạn cũng có thể quan tâm
Cybersécurité : Úc cấm sản phẩm Kaspersky trên các hệ thống chính phủ
Lỗ hổng nghiêm trọng trong Dell RecoverPoint đã được khai thác từ giữa năm 2024
Rò rỉ dữ liệu tại CCleaner, nạn nhân tiếp theo của lỗ hổng MOVEit Transfer
Để lại bình luận Hủy
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn IT-Connect · Cybersécurité (Pháp). Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (6)
 Nhóm tấn công khai thác lỗ hổng zero-day trong WindowsNguồn: Security Affairs · 13/11/2026 · Cùng sự kiện
- Lỗ hổng zero-day trong Arista EOS bị khai thácNguồn: INCIBE-CERT (Tây Ban Nha) · 12/11/2026 · Cùng sự kiện
 Nhóm hacker khai thác lỗ hổng zero-day trong N-centralNguồn: SecurityWeek · 12/11/2026 · Cùng sự kiện
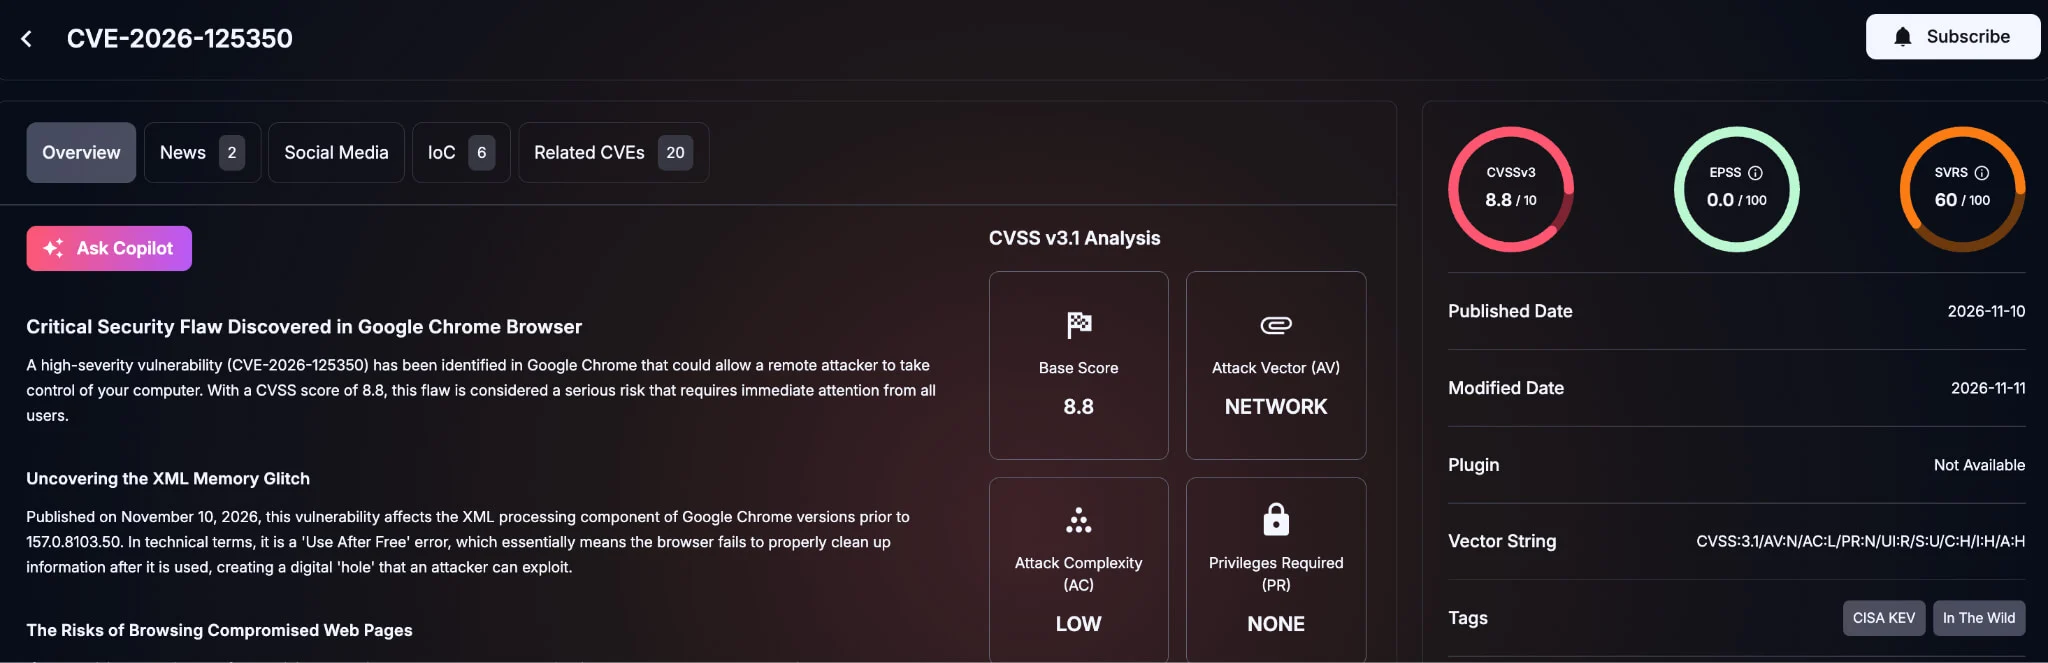 Google sửa lỗ hổng zero-day trong Chrome, đã bị khai thácNguồn: SOCRadar · 11/11/2026 · Cùng sự kiện
 N-able N-central bị khai thác 33 lỗ hổng zero-dayNguồn: Tenable Blog · 11/11/2026 · Cùng sự kiện
 Check Point bị khai thác lỗ hổng zero-day, CVE-2026-123039Nguồn: Trung tâm An ninh mạng Canada (CCCS) · 14/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ IT-Connect · Cybersécurité (Pháp) (https://www.it-connect.fr). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
Check Point: Lỗ hổng PHP2Shell bị khai thác sau một tuần

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu

Nhóm tấn công khai thác lỗ hổng ScreenConnect, cài đặt SCKit trên thiết bị kỹ thuật