




Lỗ hổng zero-day trong Arista EOS bị khai thác
Một lỗ hổng zero-day nghiêm trọng trong Arista EOS đã được phát hiện, có thể dẫn đến việc thực thi mã độc hại. Joshua Foote từ JP Morgan Chase đã báo cáo về vấn đề này. Lỗ hổng này ảnh hưởng đến các phiên bản từ 4.33.10M đến 4.36.2F. Arista đã phát hành bản vá cho các phiên bản 4.37.0F, 4.36.3M, 4.35.7M, 4.34.9M và 4.33.11M.
Một lỗ hổng zero-day nghiêm trọng trong Arista EOS đã được phát hiện, có thể dẫn đến việc thực thi mã độc hại. Joshua Foote từ JP Morgan Chase đã báo cáo về vấn đề này. Lỗ hổng này ảnh hưởng đến các phiên bản từ 4.33.10M đến 4.36.2F. Arista đã phát hành bản vá cho các phiên bản 4.37.0F, 4.36.3M, 4.35.7M, 4.34.9M và 4.33.11M.
Nội dung chính
- Lỗ hổng zero-day trong Arista EOS, mã CVE: CVE-2026-121289
- Kẻ tấn công có thể sử dụng một gói BGP bị thao túng để gián đoạn các phiên bản liên quan
- Arista đề xuất cập nhật lên phiên bản 4.37.0F, 4.36.3M, 4.35.7M, 4.34.9M hoặc 4.33.11M
- Migrating branches out of support to a corrected version is also recommended
Chi tiết sự việc
Joshua Foote từ JP Morgan Chase đã báo cáo về một lỗ hổng nghiêm trọng trong Arista EOS. Lỗ hổng này có thể dẫn đến việc thực thi mã độc hại khi xử lý một gói BGP bị thao túng.
Lỗ hổng này ảnh hưởng đến các phiên bản từ 4.33.10M đến 4.36.2F. Các sản phẩm bị ảnh hưởng bao gồm các series 710, 720D, 720XP/722XPM, 750X, 7010TX, 7020R/R4, 7130 với EOS, 7170, 7050X3/X4, 7060X/X2/X4/X5/X6/XE7, 7260X/X3, 7280R/R2/R3/R4, 7300X/X3, 7320X, 7358X4, 7368X4, 7388X5, 7500R/R2/R3 và 7800R3/R4, 7700R4, AWE 5000, AWE 7200R và ZTX-7200.
Arista đã phát hành bản vá cho các phiên bản 4.37.0F, 4.36.3M, 4.35.7M, 4.34.9M và 4.33.11M. Các phiên bản rama ngoài hỗ trợ cũng nên được nâng cấp đến phiên bản đã sửa lỗi.
Trong khi chờ cập nhật, Arista đề nghị bỏ qua thuộc tính nhận 23 trong các phiên bản BGP không sử dụng encapsulation của tunnel.
Công ty cũng khuyên nên xác thực các cặp BGP thông qua TCP-AO để giảm rủi ro.
Khuyến nghị
- Cập nhật lên phiên bản mới nhất của Arista EOS
- Xác thực các cặp BGP thông qua TCP-AO
- Bỏ qua thuộc tính nhận 23 trong các phiên bản BGP không sử dụng encapsulation của tunnel
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn INCIBE-CERT (Tây Ban Nha). Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (1)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AISecurity Advisory 0208
On affected platforms running Arista EOS with BGP configured, a specially crafted packet can cause the BGP agent to crash. Successful exploitation causes the BGP agent process to terminate, resulting in the loss of all BGP sessions on the affected device and possible disruption to network routing until the process recovers. Due to the nature of the vulnerability, it may also be possible for a sophisticated attack…(bản gốc tiếng Anh — đang chờ dịch)
📰 Tin liên quan cùng sự kiện (6)
 Nhóm hacker khai thác lỗ hổng zero-day trong N-centralNguồn: SecurityWeek · 12/11/2026 · Cùng sự kiện
 Google sửa lỗ hổng zero-day trong Chrome, đã bị khai thácNguồn: SOCRadar · 11/11/2026 · Cùng sự kiện
 N-able N-central bị khai thác 33 lỗ hổng zero-dayNguồn: Tenable Blog · 11/11/2026 · Cùng sự kiện
 Check Point bị khai thác lỗ hổng zero-day, CVE-2026-123039Nguồn: Trung tâm An ninh mạng Canada (CCCS) · 14/11/2026 · Cùng sự kiện
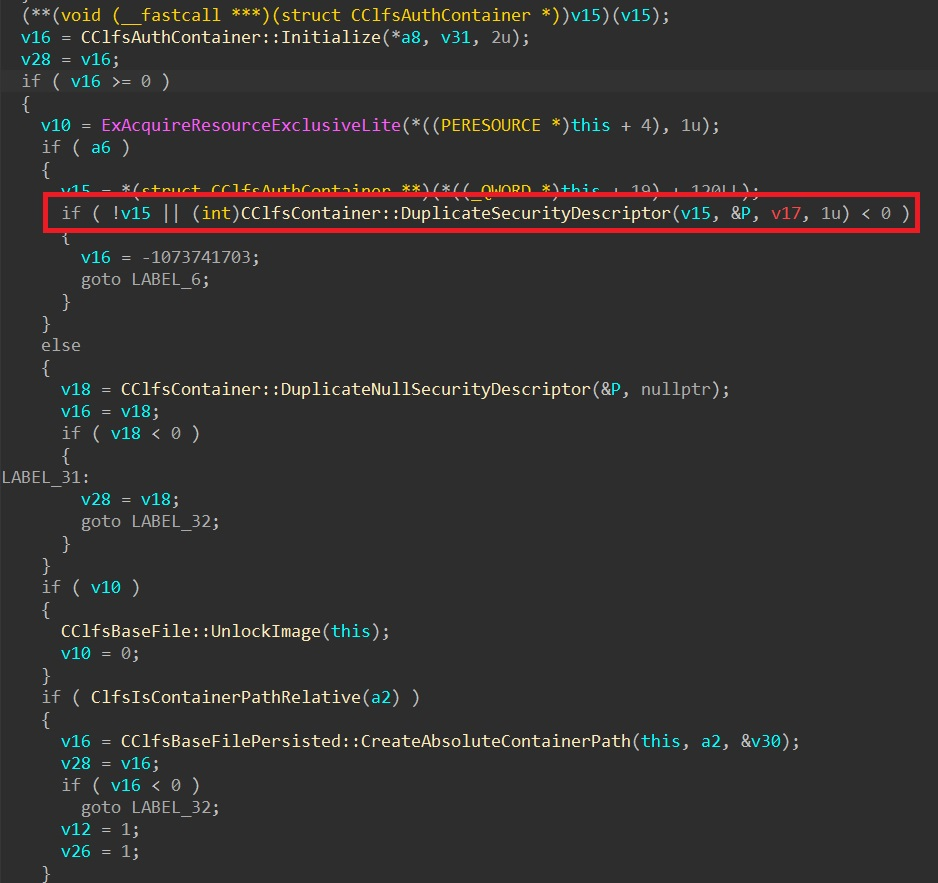 Nhóm tấn công khai thác lỗ hổng zero-day trong WindowsNguồn: Security Affairs · 13/11/2026 · Cùng sự kiện
 SignDrop: Lỗ hổng zero-day khai thác bảo vệ CLFS của WindowsNguồn: IT-Connect · Cybersécurité (Pháp) · 13/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ INCIBE-CERT (Tây Ban Nha) (https://www.incibe.es/incibe-cert). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu

Citrix công bố 8 lỗ hổng nghiêm trọng trong NetScaler ADC và Gateway
PostgreSQL vá 52 lỗ hổng, bao gồm lỗ hổng 22 năm tuổi
