




Nhóm tấn công khai thác lỗ hổng ScreenConnect, cài đặt SCKit trên thiết bị kỹ thuật
Một nhóm tấn công đã khai thác lỗ hổng zero-day trong ScreenConnect để cài đặt SCKit, một công cụ độc hại, trên các thiết bị của kỹ thuật viên. Sự kiện này diễn ra từ ngày 11/11/2026. Lỗ hổng này cho phép kẻ tấn công cài đặt quyền truy cập từ xa và phân phối payload đến các thiết bị khác.

Một nhóm tấn công đã khai thác lỗ hổng zero-day trong ScreenConnect để cài đặt SCKit, một công cụ độc hại, trên các thiết bị của kỹ thuật viên. Sự kiện này diễn ra từ ngày 11/11/2026. Lỗ hổng này cho phép kẻ tấn công cài đặt quyền truy cập từ xa và phân phối payload đến các thiết bị khác.
Nội dung chính
- Threat actor khai thác lỗ hổng zero-day trong ScreenConnect để cài đặt SCKit.
- SCKit cài đặt RelayTrap, một công cụ độc hại, trên thiết bị kỹ thuật viên.
- SCKit sử dụng ScreenConnect để truyền tải payload đến các kỹ thuật viên.
- Threat actor khai thác lỗ hổng trong RMM+ để truy cập từ xa đến các thiết bị của khách hàng.
- SCKit cài đặtPersistence thông qua lịch trình và ghi vào registry.
Chi tiết sự việc
Ngày 11 tháng 11 năm 2026, ConnectWise báo cáo một chiến dịch hoạt động của một nhóm tấn công đã truy cập không được phép vào các instance ScreenConnect được lưu trữ trên đám mây, thuộc các nhà cung cấp dịch vụ quản lý (MSPs). Microsoft Threat Intelligence xác nhận hoạt động của ConnectWise và đã quan sát thấy nhóm tấn công đang lạm dụng ứng dụng hỗ trợ từ xa ScreenConnect để cài đặt các client truy cập từ xa không được phép và triển khai một worm độc hại, SCKit, lên các thiết bị quản lý của khách hàng của ConnectWise.
ScreenConnect, trước đây là ConnectWise Control, là một nền tảng hỗ trợ từ xa và truy cập được sử dụng bởi MSPs để quản lý các thiết bị của khách hàng, thường cùng với phần mềm giám sát và quản lý từ xa (RMM). Nền tảng này có ba phần:
Instance quản lý. Một server ScreenConnect lưu trữ trên đám mây hoặc trên-site cung cấp giao diện web và quản lý các phiên. Dịch vụ relay chuyển thông tin giữa kỹ thuật viên và các client thiết bị.
Trạm kỹ thuật viên. Nhân viên hỗ trợ đăng nhập vào giao diện thông qua trình duyệt và khởi chạy một client host địa phương để hỗ trợ tương tác.
Khách hàng thiết bị. Một client khách, hoặc truy cập, được cài đặt duy trì truy cập không có người và thực hiện các lệnh được giao thông qua ScreenConnect.
Một phiên Access cung cấp truy cập không có người và không cần người qua client đã cài đặt. Một phiên Support là một kết nối tạm thời mà một người dùng cuối tham gia để nhận trợ giúp. ScreenConnect cũng hỗ trợ các lệnh từ xa từ giao diện web mà không cần phiên kỹ thuật viên tương tác.
Một lỗ hổng được báo cáo thông qua các extension server
Extension là các add-ons được cài đặt trên server ScreenConnect để thêm các tính năng hoặc tích hợp với các sản phẩm khác, bao gồm hệ thống quản lý vé và RMM. ConnectWise Automate trước đây được gọi là LabTech; Labtech Plus là một extension bên thứ ba, không phải là sản phẩm Automate. Gia đình extension RMM+ bao gồm các API lệnh từ xa được bảo vệ bởi một mật khẩu riêng biệt thay vì đăng nhập thông thường của kỹ thuật viên.
ConnectWise thông báo một lỗ hổng xác thực được báo cáo trong các phiên bản RMM+ 1.0.31 và 1.0.32: khi không có key truy cập được cấu hình, extension chấp nhận một key trống. Trong cấu hình này, một người gọi không được phép có thể gửi lệnh đến API của server để giao đến các thiết bị quản lý mà không cần đăng nhập thông thường của người dùng ScreenConnect. ConnectWise đang điều tra việc lạm dụng extension như một cách tiếp cận ban đầu; cách tiếp cận cho chiến dịch được báo cáo vẫn đang được điều tra.
Khuyến nghị
- Kiểm tra và cập nhật ScreenConnect lên phiên bản mới nhất.
- Kiểm tra và cập nhật RMM+ nếu có sử dụng.
- Kiểm tra và loại bỏ bất kỳ client không hợp pháp nào trên các thiết bị kỹ thuật viên.
- Theo dõi kỹ lưỡng các hoạt động từ xa trên ScreenConnect.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Microsoft Security Blog. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (1)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AIConnectWise ScreenConnect — ConnectWise ScreenConnect Thiếu Quản Lý Quyền và Thiếu Xác Nhận Lỗi Bảo Mật. Đưa vào KEV ngày 2026-09-11, hạn khắc phục với cơ quan liên bang Mỹ: 2026-09-14. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn của nhà sản xuất, đảm bảo tuân thủ hướng dẫn của CISA về BOD 26-04 Prioritizing Security Updates Based on Risk (xem URL trong Ghi chú) và CISA’s “Forensics Triage Requirements” (xem URL trong Ghi chú). Theo hướng dẫn BOD 26-04 cho dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không có sẵn. Các bên liên quan có trách nhiệm đánh giá sự phơi bày của mỗi tài sản trên internet và đảm bảo tuân thủ hướng dẫn về khắc phục lỗi của BOD 26-04.
ScreenConnect Client: Chuyển và Thực Thi Tệp Khách đến Chủ qua Hành Động Chuyển Tệp
Trong client ScreenConnect có một điều kiện có thể cho phép chuyển và thực thi tệp mà không cần xác nhận hoặc xác nhận của Host trong một số tình huống nhất định mà không có sự ủy quyền. Servers ScreenConnect không bị ảnh hưởng.
📰 Tin liên quan cùng sự kiện (6)
 Nhóm tấn công lạm dụng phần mở rộng độc hại trong ScreenConnectNguồn: CyberScoop · 13/11/2026 · Cùng CVE-2026-84869
 Malware SCKit đổi Sessions Support ScreenConnect thành đường tấn công Potential MSPNguồn: The Hacker News · 12/11/2026 · Cùng CVE-2026-84869
 Nhóm tấn công khai thác lỗ hổng trong GPUStack, tạo ra yêu cầu giả mạoNguồn: SANS Internet Storm Center · 12/11/2026 · Cùng sự kiện
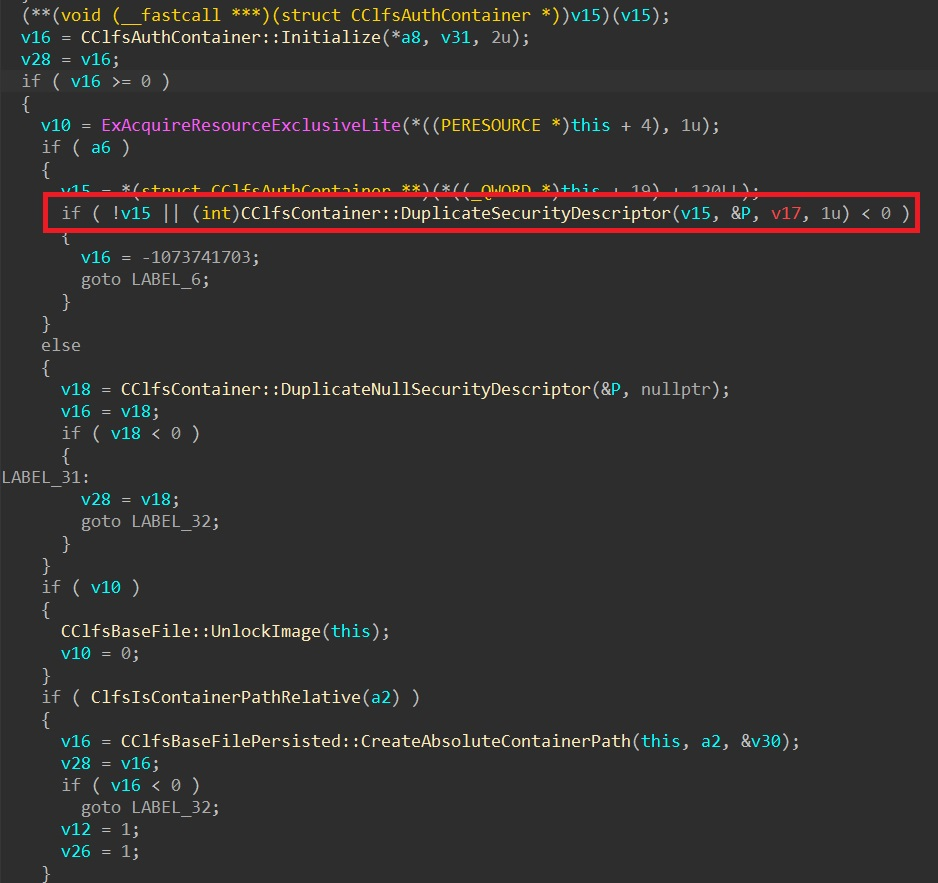 Nhóm tấn công khai thác lỗ hổng zero-day trong WindowsNguồn: Security Affairs · 13/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng zero-day N-centralNguồn: SecurityWeek · 13/11/2026 · Cùng sự kiện
 Nhóm tấn công AI từ Trung Quốc khai thác lỗ hổng lớnNguồn: CSO Online · 12/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ Microsoft Security Blog (https://www.microsoft.com/en-us/security/blog). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Bê bối tình ái của Jensen Huang phơi bày điểm yếu trong đời tư giới tỷ phú công nghệ

CISA thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thác

Báo cáo bảo mật Kubernetes Non-Core phiên bản 1.2 công bố
