Từ khoá

#zero-day

Tổng hợp bài viết được gắn thẻ “zero-day”.

Tổng số 45 bài viết•Trang 1 / 5

Bài viết theo từ khoá

10 bài trên trang
Check Point: Lỗ hổng PHP2Shell bị khai thác sau một tuần
Lỗ hổng

Check Point: Lỗ hổng PHP2Shell bị khai thác sau một tuần

Sau một tuần từ khi Check Point phát hành bản vá cho lỗ hổng PHP2Shell, các nhóm tấn công đã thành công trong việc khai thác lỗ hổng này. Các hệ thống VMware ESXi bị tấn công, gây ra rủi ro nghiêm trọng.

IT-Connect · Cybersécurité (Pháp)· Quốc tế FR

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu
Lỗ hổng

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu

Một lỗ hổng zero-day với mã CVE-2026-123039 trong Check Point đã được nhóm tấn công khai thác từ cuối tháng 10, cho phép họ truy cập quyền truy cập root và điều khiển Gaia OS. Các nhà nghiên cứu cho biết, sau khi có quyền truy cập root, nhóm tấn công đã thực hiện các hoạt động như theo dõi, bảo trì và phá hủy hệ thống.

CSO Online· Quốc tế EN
33 lỗ hổng zero-day trong N-central làm Managed Service Providers đối mặt rủi ro
Lỗ hổng

33 lỗ hổng zero-day trong N-central làm Managed Service Providers đối mặt rủi ro

Sự việc này liên quan đến 33 lỗ hổng zero-day trong N-central, phần mềm của N-able, ảnh hưởng đến Managed Service Providers và khách hàng của họ. Các nhà nghiên cứu cảnh báo về sự cần thiết phải tăng cường khả năng chống chọi và nhanh chóng áp dụng bản vá.

GovInfoSecurity· Quốc tế EN
Nhóm tấn công khai thác lỗ hổng zero-day trong N-able N-central
Lỗ hổng

Nhóm tấn công khai thác lỗ hổng zero-day trong N-able N-central

Một nhóm tấn công đã khai thác lỗ hổng zero-day trong N-able N-central, cho phép chạy lệnh với quyền root mà không cần tài khoản. Lỗ hổng này đã được phát hiện vào ngày 12/11/2026 và đã được sử dụng để cài đặt miner tiền điện tử trên ít nhất 21 máy chủ trong vòng vài giờ. N-able đã phát hành bản vá khẩn cấp nhưng không ngăn chặn được sự cố.

SOCRadar· Quốc tế EN
Check Point cảnh báo lỗ hổng zero-day khai thác để lấy quyền truy cập root
Lỗ hổng

Check Point cảnh báo lỗ hổng zero-day khai thác để lấy quyền truy cập root

Check Point đã phát hành các sửa chữa khẩn cấp để khắc phục một lỗ hổng nghiêm trọng được sử dụng bởi kẻ tấn công để lấy quyền truy cập root trên thiết bị từ tháng 10. Kẻ tấn công đã sử dụng lỗ hổng này để cài đặtPersistence trên các thiết bị dễ bị tấn công.

BleepingComputer· Quốc tế EN
Nhóm tấn công khai thác lỗ hổng zero-day trong Windows
Lỗ hổng

Nhóm tấn công khai thác lỗ hổng zero-day trong Windows

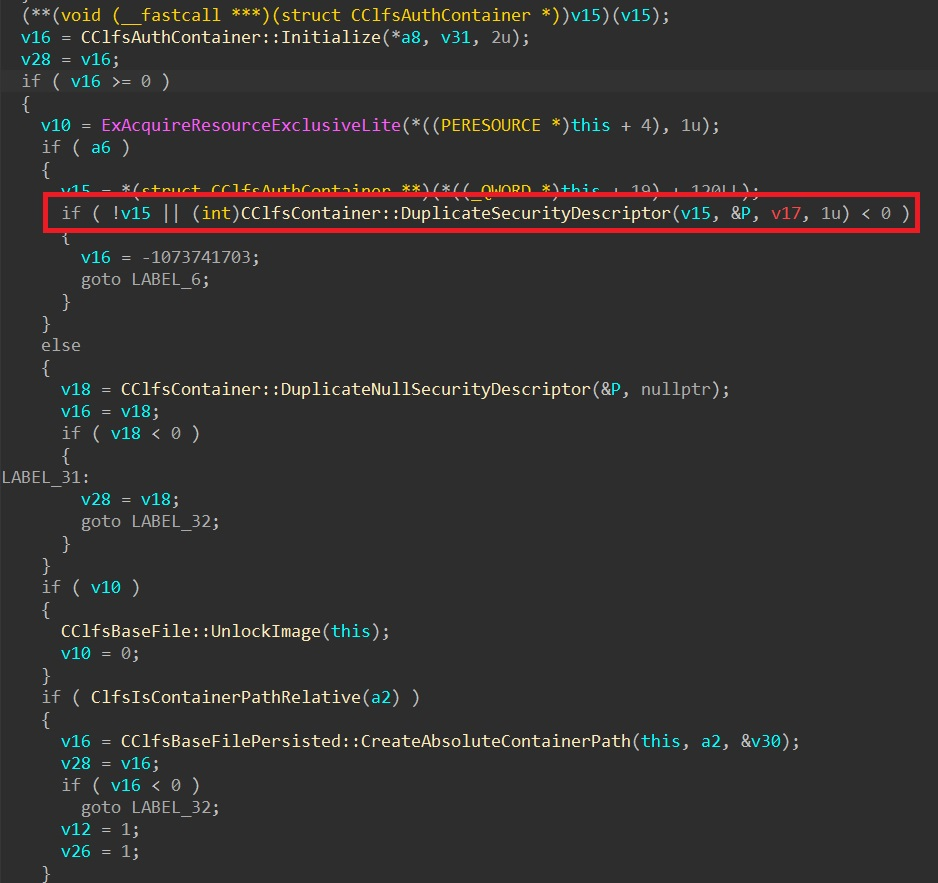
Một lỗ hổng zero-day trong Windows được khai thác bởi nhóm tấn công Chaotic Eclipse, cho phép kẻ tấn công nâng quyền truy cập hệ thống và xâm phạm bảo vệ. Lỗ hổng này nằm trong Common Log File System (CLFS) và có thể ảnh hưởng đến khoảng 80% hệ thống Windows.

Security Affairs· Quốc tế EN
SignDrop: Lỗ hổng zero-day khai thác bảo vệ CLFS của Windows
Lỗ hổng

SignDrop: Lỗ hổng zero-day khai thác bảo vệ CLFS của Windows

Một lỗ hổng zero-day mới được gọi là SignDrop cho phép nâng cấp quyền truy cập hệ thống trên Windows. Kẻ tấn công Abdelhamid Naceri, người trước đây làm việc cho Microsoft, đã công bố lỗ hổng này vào ngày 10/11/2026. Lỗ hổng này nằm trong cơ chế xác thực Common Log File System (CLFS) của Windows.

IT-Connect · Cybersécurité (Pháp)· Quốc tế FR
AI nhanh chóng khai thác lỗ hổng, thách thức bảo vệ mạng
Trí tuệ nhân tạo

AI nhanh chóng khai thác lỗ hổng, thách thức bảo vệ mạng

Một báo cáo cho thấy AI đã làm ngắn thời gian để khai thác lỗ hổng, khiến công tác bảo vệ mạng trở nên khó khăn hơn. Attackers sử dụng AI để thực hiện công việc từ xác định lỗ hổng đến khai thác, trong khi thời gian để khắc phục lỗ hổng đang giảm dần.

Qualys Blog· Quốc tế EN
Từ khoá #zero-day — HueCA-CYBER