Check Point cảnh báo lỗ hổng zero-day khai thác để lấy quyền truy cập root
Check Point đã phát hành các sửa chữa khẩn cấp để khắc phục một lỗ hổng nghiêm trọng được sử dụng bởi kẻ tấn công để lấy quyền truy cập root trên thiết bị từ tháng 10. Kẻ tấn công đã sử dụng lỗ hổng này để cài đặtPersistence trên các thiết bị dễ bị tấn công.
Check Point đã phát hành các sửa chữa khẩn cấp để khắc phục một lỗ hổng nghiêm trọng được sử dụng bởi kẻ tấn công để lấy quyền truy cập root trên thiết bị từ tháng 10. Kẻ tấn công đã sử dụng lỗ hổng này để cài đặtPersistence trên các thiết bị dễ bị tấn công.
Nội dung chính
- Check Point đã phát hành sửa chữa khẩn cấp cho lỗ hổng CVE-2026-123039.
- Lỗ hổng này cho phép nâng cấp quyền truy cập trong môi trường địa phương.
- Threat actors đã sử dụng lỗ hổng CVE-2026-123039 để lấy quyền truy cập root.
- Check Point đã phát hiện lỗ hổng trong DynamicCLI IPC interface của Gaia OS.
- Threat actors đã sử dụng lỗ hổng để cài đặt malware và backdoor.
Chi tiết sự việc
Check Point đã phát hành sửa chữa khẩn cấp để khắc phục một lỗ hổng nghiêm trọng, được theo dõi dưới mã CVE-2026-123039, được sử dụng bởi kẻ tấn công để lấy quyền truy cập root và cài đặtPersistence trên thiết bị từ tháng 10. Lỗ hổng này cho phép nâng cấp quyền truy cập trong môi trường địa phương.
Lỗ hổng tìm thấy trong DynamicCLI IPC interface được sử dụng để gửi yêu cầu lệnh ưu tiên tới Gaia OS DynamicCLI (dynamic_server) daemon.
Check Point đã phát hiện rằng Gaia OS DynamicCLI daemon chạy như root và nghe trên một socket địa phương (world-writable) không xác thực quá trình kết nối.
Một quá trình địa phương đã đăng nhập có thể gửi một lệnh tới socket và lệnh đó sẽ được thực hiện như root.
Check Point đã công bố chỉ dẫn an ninh cảnh báo về việc này.
Công ty cũng đã chia sẻ dấu hiệu của sự cố (IOCs), và nói rằng khách hàng có thể tìm bằng chứng của sự cố bằng cách kiểm tra lệnh thường được liên kết với các cố gắng khai thác, sử dụng của hệ thống () thung lũng (thông thường hoặc thiếu trong giao thông hợp pháp), và lệnh không sử dụng trình bao Clish mặc định (cho thấy rằng lệnh đã được thực hiện như root thông qua socket và cần được điều tra thêm).
Check Point đã cảnh báo rằng kẻ tấn công đã khai thác hai lỗ hổng khác trong zero-day tấn công vào Security Management Server (CVE-2026-93616) và Security Gateway (CVE-2026-85102) từ tháng 9.
Đối tượng bị ảnh hưởng
Các thiết bị dễ bị tấn công bao gồm Firewall, Multi-Domain Security Management Server, Scalable Platforms, Security Gateway, và Security Management Server của Check Point.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn BleepingComputer. Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (4)
 Check Point bị khai thác lỗ hổng zero-day, CVE-2026-123039Nguồn: Trung tâm An ninh mạng Canada (CCCS) · 14/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệuNguồn: CSO Online · 14/11/2026 · Cùng sự kiện
 Check Point: Lỗ hổng PHP2Shell bị khai thác sau một tuầnNguồn: IT-Connect · Cybersécurité (Pháp) · 14/11/2026 · Cùng sự kiện
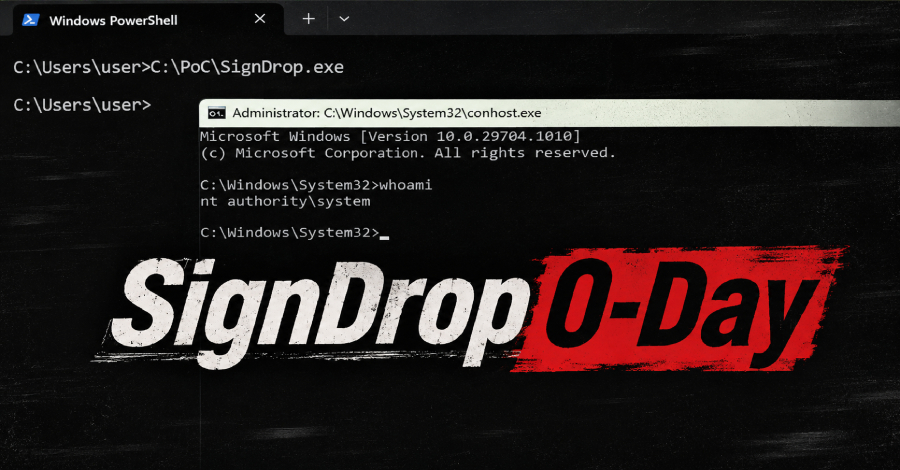 Lỗ hổng zero-day trong Common Log File System driver bị khai thác, nâng cấp quyền truy cập SYSTEMNguồn: The Hacker News · 13/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ BleepingComputer (https://www.bleepingcomputer.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
Check Point: Lỗ hổng PHP2Shell bị khai thác sau một tuần
Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu
33 lỗ hổng zero-day trong N-central làm Managed Service Providers đối mặt rủi ro