Lỗ hổng zero-day trong Common Log File System driver bị khai thác, nâng cấp quyền truy cập SYSTEM
Một exploit code công khai cho thấy một người dùng Windows địa phương có thể nâng cấp quyền truy cập thành SYSTEM thông qua Common Log File System driver. Hacker tận dụng cách clfs.sys tạo file đồng hành khi quá trình có quyền mở nhật ký chuẩn bị.
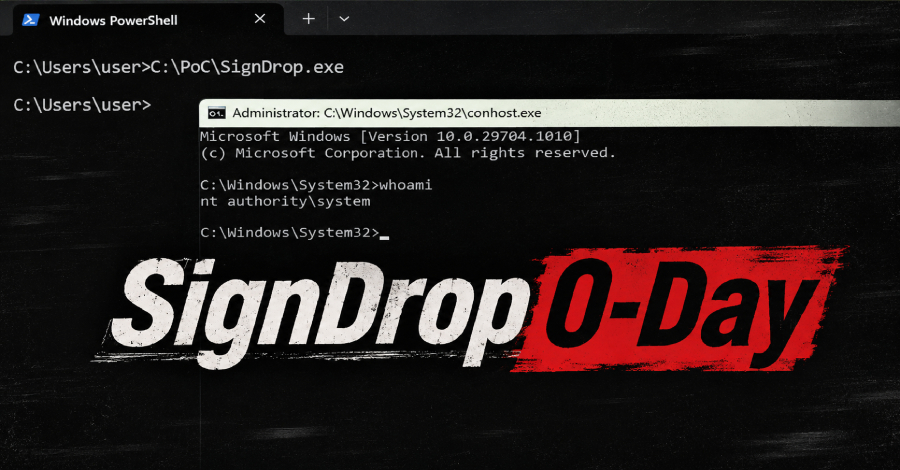
Một exploit code công khai cho thấy một người dùng Windows địa phương có thể nâng cấp quyền truy cập thành SYSTEM thông qua Common Log File System driver. Hacker tận dụng cách clfs.sys tạo file đồng hành khi quá trình có quyền mở nhật ký chuẩn bị.
Điểm chính
- Lỗ hổng zero-day trong Common Log File System driver
- Exploit khai thác log-authentication feature
- Nâng cấp quyền truy cập thành SYSTEM
- Tận dụng cách clfs.sys tạo file đồng hành
Khuyến nghị
- Cập nhật hệ điều hành Windows để vá lỗ hổng
- Theo dõi cập nhật từ Microsoft về Common Log File System driver
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn The Hacker News. Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (1)
 Check Point cảnh báo lỗ hổng zero-day khai thác để lấy quyền truy cập rootNguồn: BleepingComputer · 13/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ The Hacker News (https://thehackernews.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
Check Point: Lỗ hổng PHP2Shell bị khai thác sau một tuần

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu

Nhóm tấn công khai thác lỗ hổng ScreenConnect, cài đặt SCKit trên thiết bị kỹ thuật