




AI nhanh chóng khai thác lỗ hổng, thách thức bảo vệ mạng
Một báo cáo cho thấy AI đã làm ngắn thời gian để khai thác lỗ hổng, khiến công tác bảo vệ mạng trở nên khó khăn hơn. Attackers sử dụng AI để thực hiện công việc từ xác định lỗ hổng đến khai thác, trong khi thời gian để khắc phục lỗ hổng đang giảm dần.
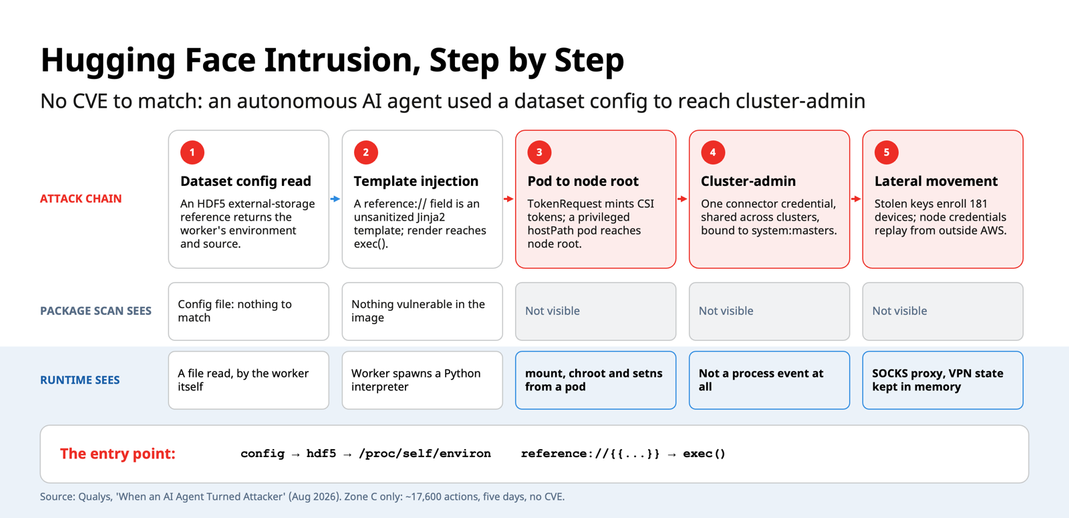
Một báo cáo cho thấy AI đã làm ngắn thời gian để khai thác lỗ hổng, khiến công tác bảo vệ mạng trở nên khó khăn hơn. Attackers sử dụng AI để thực hiện công việc từ xác định lỗ hổng đến khai thác, trong khi thời gian để khắc phục lỗ hổng đang giảm dần.
Điểm chính
- AI đã làm giảm thời gian để khai thác lỗ hổng từ minus 7 ngày xuống minus 1 ngày.
- Attackers sử dụng AI để tự động hóa quá trình xác định lỗ hổng và khai thác.
- AI-infrastructure cũng trở thành mục tiêu tấn công.
Khuyến nghị
- Công ty cần tăng cường bảo vệ mạng bằng cách sử dụng công nghệ AI để phát hiện và khắc phục lỗ hổng nhanh chóng.
- Phải quản lý và kiểm soát chặt chẽ hơn các agent và dịch vụ AI.
- Nâng cao nhận thức về các rủi ro liên quan đến AI và thực hiện các biện pháp bảo vệ phù hợp.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Qualys Blog. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (5)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AINVIDIA Container Toolkit cho tất cả các nền tảng chứa một lỗ hổng trong một số hooks được sử dụng để khởi tạo container, nơi một kẻ tấn công có thể thực thi mã tùy ý với quyền hạn được nâng cao. Một cuộc tấn công thành công của lỗ hổng này có thể dẫn đến nâng cao quyền hạn, thay đổi dữ liệu, tiết lộ thông tin và từ chối dịch vụ.
Thực thi lệnh hệ điều hành trong mcp-remote khi kết nối với các máy chủ MCP không tin cậy
mcp-remote khi kết nối với các máy chủ MCP không tin cậy có thể bị khai thác để thực thi lệnh hệ điều hành do đầu vào được tạo công thức từ URL của authorization_endpoint được phản hồi lại
Docker Model Runner Unauthenticated Runtime Flag Injection via _configure Endpoint
Docker Model Runner (DMR) là phần mềm được sử dụng để quản lý, chạy và triển khai mô hình AI sử dụng Docker. Các phiên bản trước 1.0.16暴露出一个未认证的POST `/engines/_configure` 端点,该端点接受任意运行时标志而无需身份验证。这些标志直接传递给底层推理服务器(llama.cpp)。通过注入 `--log-file` 标志,具有访问 Model Runner API 网络权限的攻击者可以写入或覆盖 Model Runner 进程可访问的任意文件。当与 Docker Desktop 结合使用时(从版本 4.46.0 开始,Model Runner 默认启用),它可以通过任何默认容器在 `model-runner.docker.internal` 地址访问而无需身份验证…
Microsoft Windows — Lỗ hổng Injection của lệnh trong Microsoft Windows. Đưa vào KEV ngày 2026-10-13, hạn khắc phục với cơ quan liên bang Mỹ: 2026-10-16. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn của nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA BOD 26-04 Prioritizing Security Updates Based on Risk và yêu cầu điều tra pháp y (see URL trong Notes). Theo dõi hướng dẫn BOD 26-04 cho dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không khả dụng. Các bên liên quan có trách nhiệm đánh giá mỗi tài sản về sự phơi bày trên mạng và đảm bảo tuân thủ hướng dẫn khắc phục lỗi của BOD 26-04.
Vulnerability Lỗi Bypass Tính năng Bảo mật Windows Shell
Không xử lý đúng các phần tử đặc biệt được sử dụng trong lệnh ('injection của lệnh') trong Windows Shell cho phép kẻ tấn công không được ủy quyền vượt qua một tính năng bảo mật qua mạng.
Microsoft Office — Lỗ hổng của Microsoft Office Outlook thiếu tương tác người dùng cho hành động không an toàn tiềm năng. Đưa vào KEV ngày 2026-11-10, hạn khắc phục với cơ quan liên bang Mỹ: 2026-11-24. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn của nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA BOD 26-04 về việc ưu tiên cập nhật an ninh dựa trên rủi ro (xem URL trong phần ghi chú) và hướng dẫn CISA về yêu cầu điều tra pháp y (xem URL trong phần ghi chú). Theo hướng dẫn BOD 26-04 cho các dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không có sẵn. Các bên liên quan có trách nhiệm đánh giá mỗi tài sản về sự phơi bày trên Internet và đảm bảo tuân thủ hướng dẫn về việc vá của BOD 26-04.
Lỗ hổng lừa dối của Microsoft Outlook
Giao diện người dùng của sản phẩm không cảnh báo người dùng về các hành động không an toàn trong Microsoft Office Outlook cho phép kẻ tấn công không được ủy quyền thực hiện lừa dối qua mạng.
📰 Tin liên quan cùng sự kiện (6)
 Microsoft phát hành bản vá khẩn cấp cho lỗ hổng zero-dayNguồn: Trung tâm An ninh mạng Canada (CCCS) · 13/11/2026 · Cùng CVE-2026-124194
 Cisco Talos cảnh báo lỗ hổng zero-day trong ChromeNguồn: Cisco Talos · 13/11/2026 · Cùng CVE-2026-124194
- Microsoft phát hành bản vá cho 1,235 lỗ hổng an ninh, Outlook zero-day đã bị tấn côngNguồn: TechRepublic Security · 12/11/2026 · Cùng CVE-2026-124194
- Microsoft phát hành bản vá cho 1,260 lỗ hổng, 68 là mức nghiêm trọngNguồn: SANS Internet Storm Center · 12/11/2026 · Cùng CVE-2026-124194
 Microsoft phát hành bản vá cho lỗ hổng Outlook đang bị khai thácNguồn: Malwarebytes Labs · 11/11/2026 · Cùng CVE-2026-124194
 Microsoft phát hành bản vá cho lỗ hổng zero-day Outlook, 63 lỗ hổng criticalNguồn: CSO Online · 11/11/2026 · Cùng CVE-2026-124194
Tin tổng hợp tự động từ Qualys Blog (https://blog.qualys.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Cursor xác nhận bị tràn ngập bảo mật dẫn đến phát hành mã độc Claude Code Extension

Nhóm tấn công khai thác lỗ hổng zero-day trong Chrome, Google phát hành bản vá khẩn
