





Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người
Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người
Security Affairs· Quốc tế EN
Tổng hợp bài viết được gắn thẻ “google”.
Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người
Google Search đang được cải tiến mạnh mẽ với công cụ mới Hydrogen, giúp hiểu rõ hơn các câu hỏi phức tạp và xử lý lỗi chính tả hiệu quả. Công cụ này được tích hợp vào Google AI Studio và Antigravity, giúp người dùng trả lời câu hỏi nhanh chóng và chính xác hơn.

Năm 2026 chứng kiến số lượng lỗ hổng bảo mật Common Vulnerabilities and Exposures (CVEs) vượt 100,000, tăng gấp đôi so với năm 2025. Nguyên nhân chính là do công nghệ trí tuệ nhân tạo (AI) trong việc phát hiện lỗ hổng. Thời gian từ công bố lỗ hổng đến khi bị khai thác cũng giảm nhanh chóng.
Nhóm tấn công sử dụng các khung tấn công tự động như ARTEX, CyberStrikeAI, Cairn, PentAGI và HexStrike để thực hiện các cuộc tấn công. Những khung này tự động hóa quá trình tấn công bằng cách sử dụng mô hình lớn (LLM) để lên kế hoạch và phân chia công việc. Các nhà nghiên cứu đã phát hiện rằng những khung này đã được sử dụng trong các cuộc xâm nhập thực tế, không chỉ trong các cuộc thử nghiệm giả
Cynet phát hiện malware trong tệp tải xuống giả mạo GTA 6, lấy cắp thông tin tài khoản Steam, Roblox và ví tiền cryptocurrency.

Apache đã phát hành phiên bản 2.4.71 để sửa lỗ hổng zero-day trong mod_http2, có thể dẫn đến Remote Code Execution (RCE). Lỗ hổng này ảnh hưởng đến các máy chủ chạy từ phiên bản 2.4.55 đến 2.4.70 của Apache HTTP Server. Không cần chứng thực hoặc tương tác người dùng, kẻ tấn công có thể khai thác lỗ hổng này để thực thi mã từ xa.
Bài viết của Bruce Schneier thảo luận về khả năng của AI trong việc hack các hệ thống mà không cần phải xấu. AI có thể tự hack các hệ thống xã hội, kinh tế và chính trị, tìm ra các lỗ hổng và khai thác chúng. Điều này không chỉ ảnh hưởng đến phần mềm mà còn đến các hệ thống thuế, quy định tài chính và nhiều hệ thống khác.
Google đã phát hành bản cập nhật thứ hai cho Chrome trong tuần này. Bản cập nhật này bao gồm 83 sửa chữa an ninh, trong đó có 5 lỗi được đánh giá là Critical. Các lỗi này đều là use-after-free (UAF) và có thể dẫn đến các hậu quả nghiêm trọng.
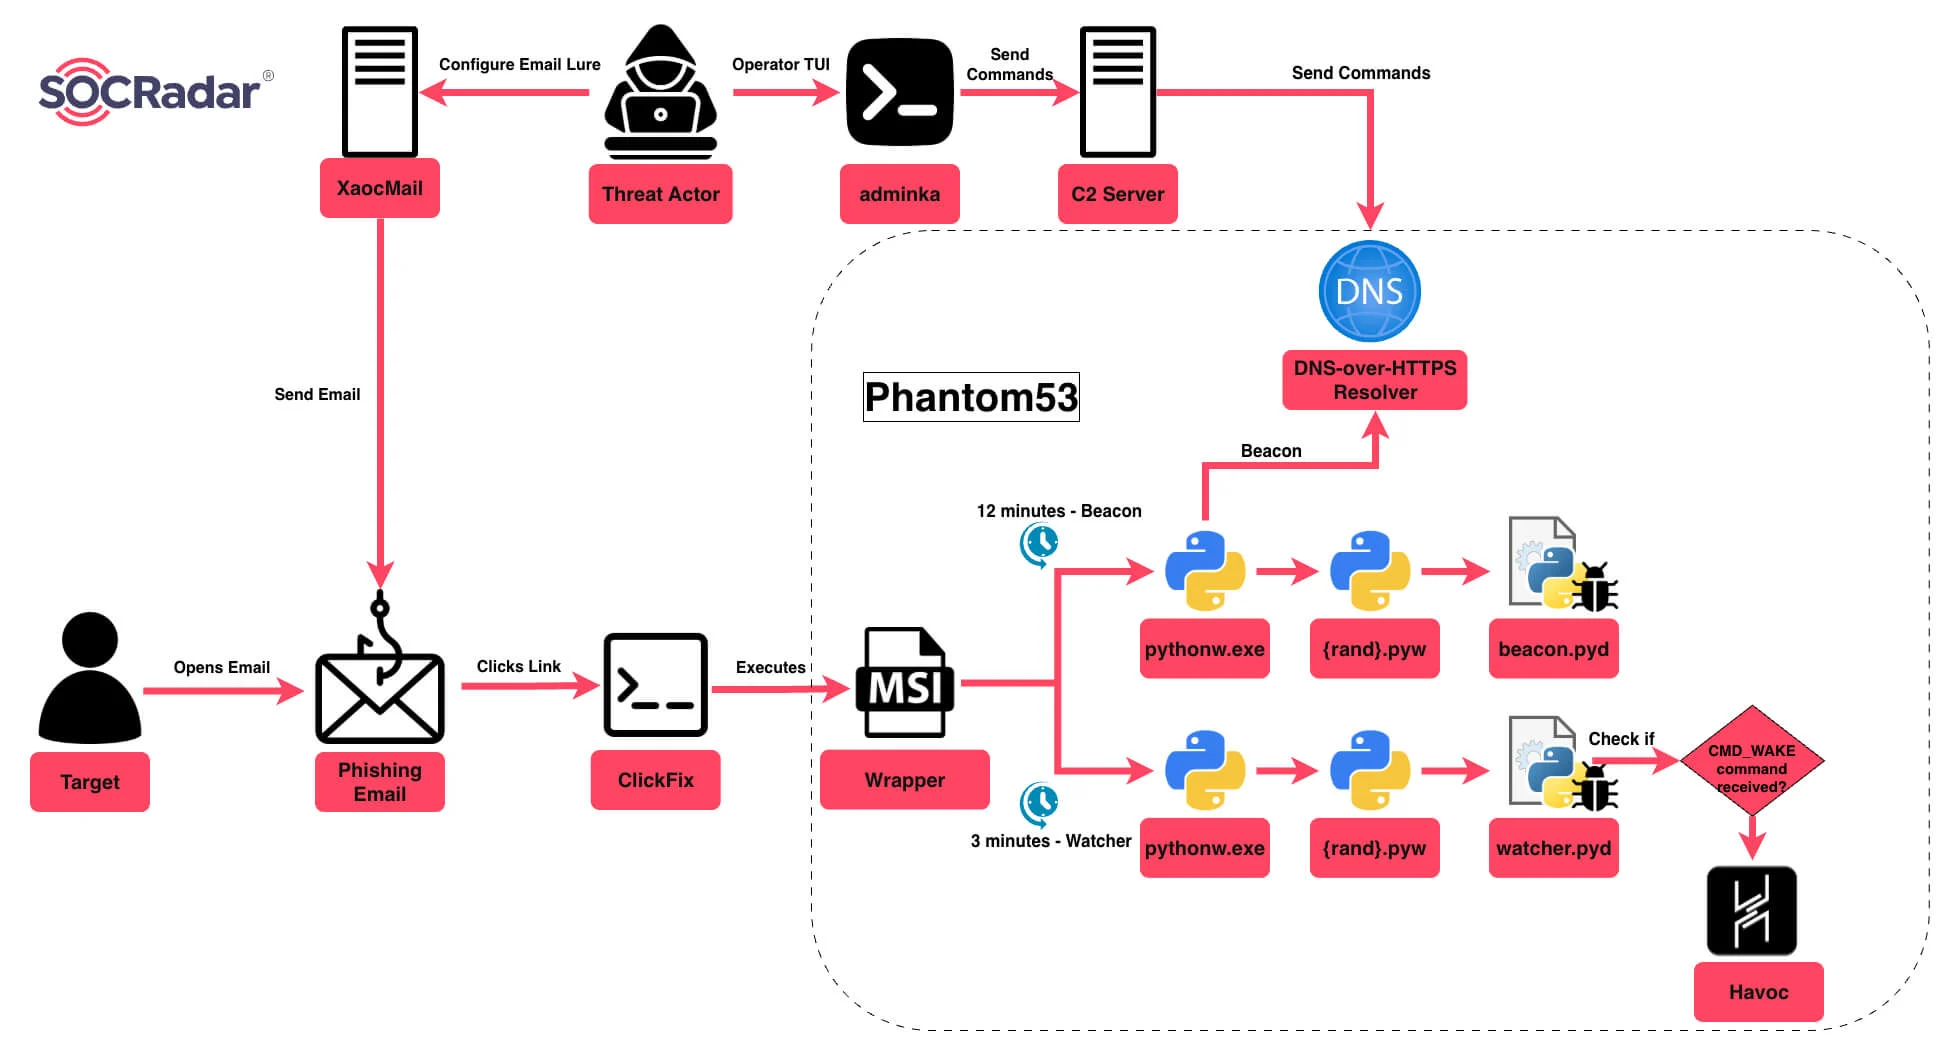
Threat actors sử dụng công cụ AI để khai thác lỗ hổng zero-day trong XaocMail, một nền tảng lừa đảo phishing. Tác động này ảnh hưởng đến nhiều tổ chức ở Latin America, Asia và Europe. Google và Cloudflare được sử dụng để triển khai mã độc.
Agentic AI đang thay đổi cách vận hành trung tâm an ninh thông tin (SOC) bằng cách tích hợp trí tuệ nhân tạo vào quá trình phát hiện, điều tra và phản ứng. Bài viết nhấn mạnh tầm quan trọng của kinh nghiệm con người và cách các nhà cung cấp dịch vụ quản lý an ninh mạng (MSSP) có thể thúc đẩy việc áp dụng trong doanh nghiệp.