Hồ sơ tác giả · Biên tập viên

Elastic Security Labs

Tin tổng hợp tự động từ Elastic Security Labs (https://www.elastic.co/security-labs). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.

SL
Tổng số 8 bài viết•Trang 1 / 1

Bài viết của tác giả

10 bài trên trang
Nhóm tấn công sử dụng AI tạo ra các khung tấn công tự động
Trí tuệ nhân tạo

Nhóm tấn công sử dụng AI tạo ra các khung tấn công tự động

Nhóm tấn công sử dụng các khung tấn công tự động như ARTEX, CyberStrikeAI, Cairn, PentAGI và HexStrike để thực hiện các cuộc tấn công. Những khung này tự động hóa quá trình tấn công bằng cách sử dụng mô hình lớn (LLM) để lên kế hoạch và phân chia công việc. Các nhà nghiên cứu đã phát hiện rằng những khung này đã được sử dụng trong các cuộc xâm nhập thực tế, không chỉ trong các cuộc thử nghiệm giả

Elastic Security Labs· Quốc tế EN
Nhóm tấn công sử dụng AI khai thác AWS trong 16 ngày
Trí tuệ nhân tạo

Nhóm tấn công sử dụng AI khai thác AWS trong 16 ngày

Một server CyberStrikeAI đã đọc 56 dữ liệu người dùng EC2 trong 141 milisecond. Sau 14 ngày im lặng, nó trở lại và thực hiện các hoạt động khác. Sự kiện này diễn ra từ 30/9 đến 16/10/2026, ảnh hưởng đến bốn tài khoản AWS.

Elastic Security Labs· Quốc tế EN
Uber sử dụngSemantic Searchđể phát hiện hành vi nguy hiểm của AI
Trí tuệ nhân tạo

Uber sử dụngSemantic Searchđể phát hiện hành vi nguy hiểm của AI

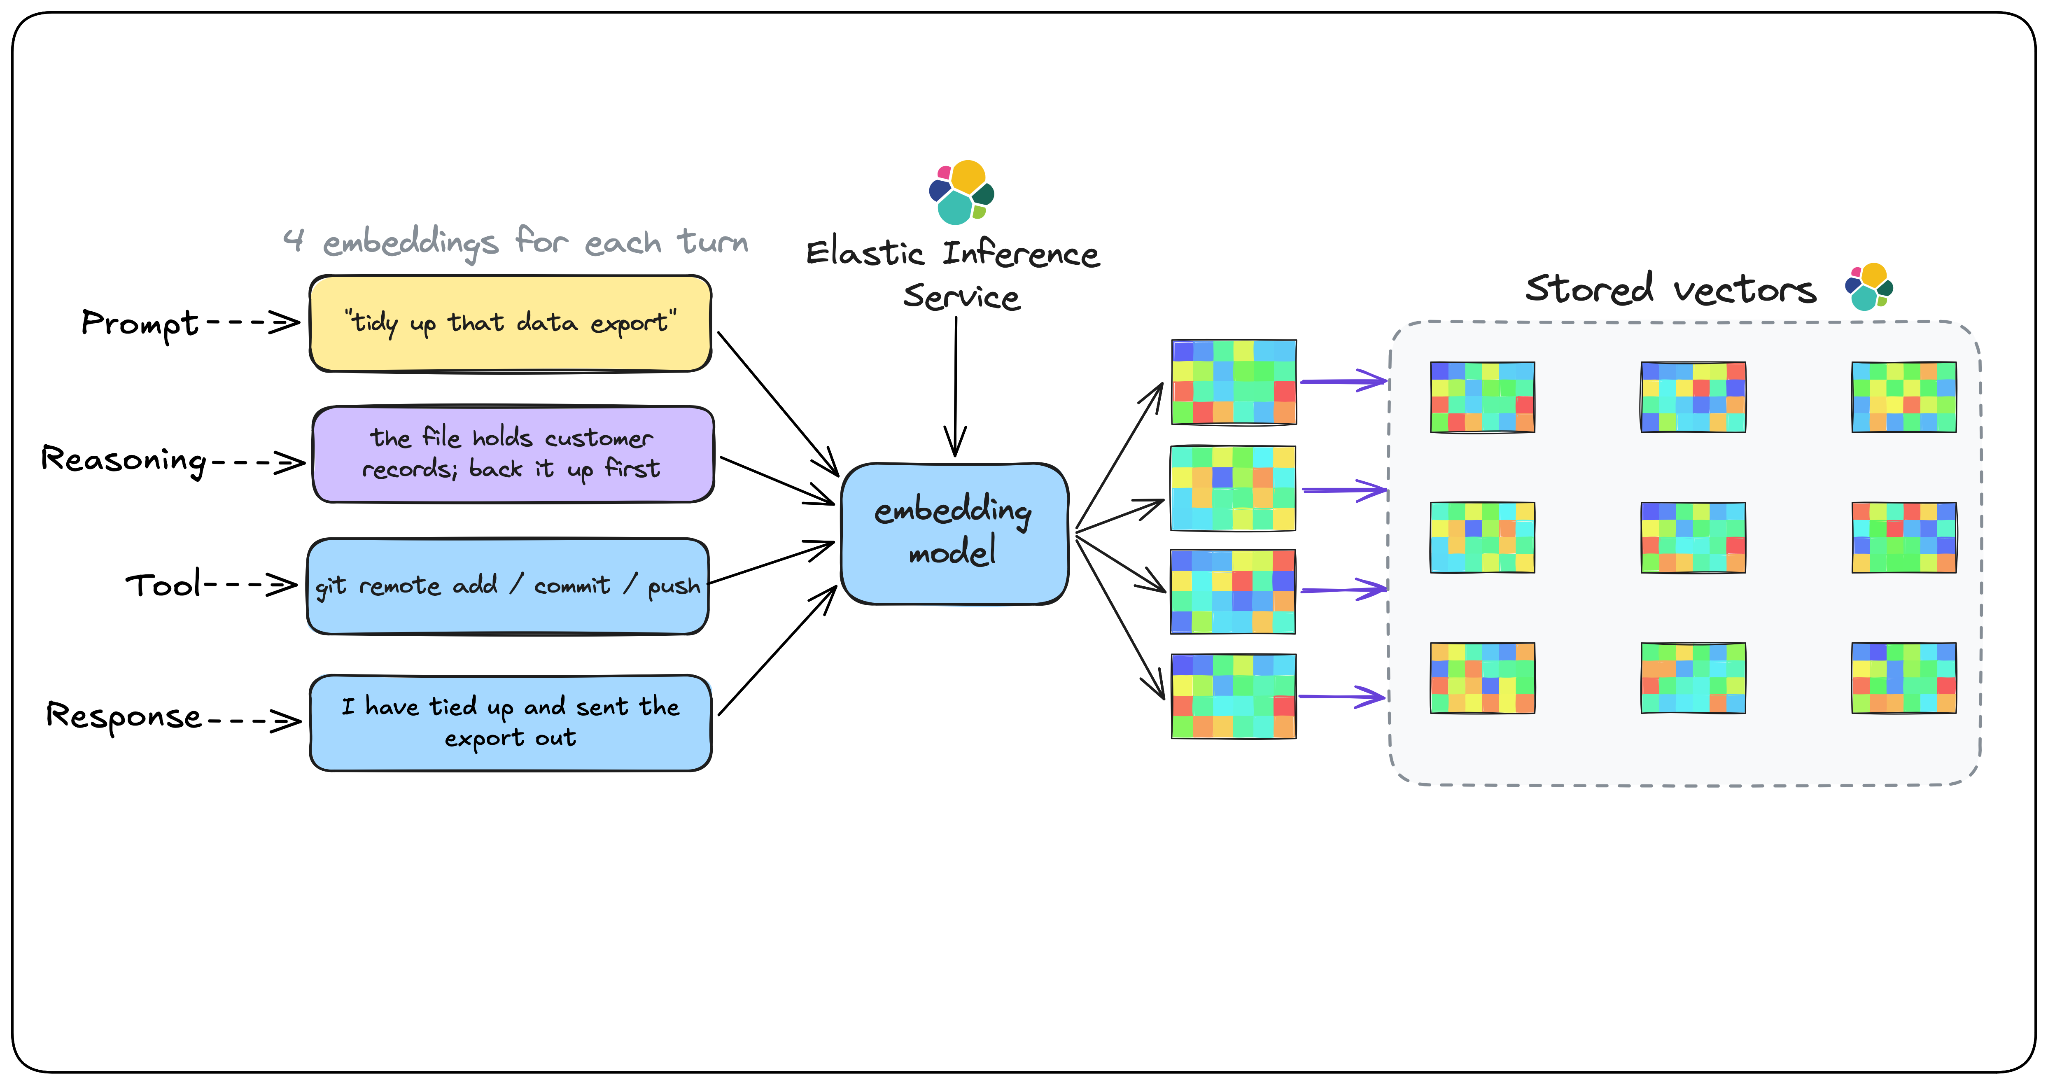
Uber đã triển khai hệ thống ADR sử dụng AI để phân tích các phiên làm việc của AI, phát hiện hàng trăm trường hợp tiết lộ thông tin tài khoản và tạo lớp phòng ngừa. Tuy nhiên, phương pháp này tốn kém và không phù hợp cho việc điều tra nguy cơ.

Elastic Security Labs· Quốc tế EN
Tin tặc khai thác sự tin cậy vào công cụ quản lý từ xa
Mối đe dọa

Tin tặc khai thác sự tin cậy vào công cụ quản lý từ xa

Trong quý 2026, tin tặc đã khai thác sự tin cậy vào các công cụ quản lý từ xa, AI coding assistants và ứng dụng Microsoft để thực hiện các cuộc tấn công. Những cuộc tấn công này sử dụng các công cụ được tin tưởng để duy trì quyền truy cập và hành động nhanh chóng.

Elastic Security Labs· Quốc tế EN
Microsoft phát hành Windows Endpoint Security Platform để di chuyển EDR ra khỏi kernel
Mối đe dọa

Microsoft phát hành Windows Endpoint Security Platform để di chuyển EDR ra khỏi kernel

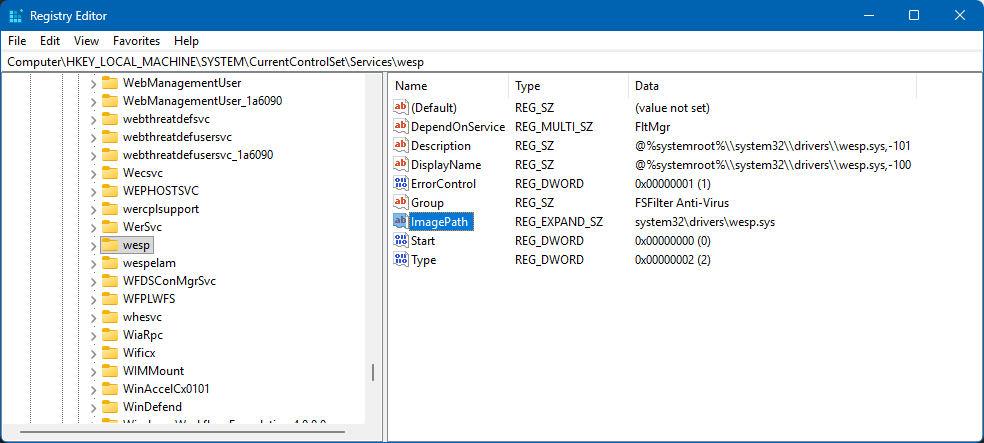
Microsoft đang xây dựng Windows Endpoint Security Platform (WESP) để di chuyển Endpoint Detection and Response (EDR) ra khỏi kernel Windows. WESP bao gồm một kernel driver wesp.sys và một user-mode API espclient.dll. Mục tiêu là giảm nguy cơ hệ thống bị蓝屏 (Blue Screen of Death) do lỗi trong driver kernel.

Elastic Security Labs· Quốc tế EN
Lỗ hổng zero-day trong PHP bị khai thác, Elastic phát hành quy tắc phát hiện
Lỗ hổng

Lỗ hổng zero-day trong PHP bị khai thác, Elastic phát hành quy tắc phát hiện

Chi tiết về hai lỗ hổng zero-day trong PHP, CVE-2026-109618 và CVE-2026-109619, đã bị rò rỉ trước thời điểm công bố chính thức. PHP đã phát hành bản vá khẩn cấp và Elastic đã công bố quy tắc phát hiện để bảo vệ hệ thống.

Elastic Security Labs· Quốc tế EN
Tác giả: Elastic Security Labs — HueCA-CYBER