




Nhóm tấn công sử dụng AI tạo ra các khung tấn công tự động
Nhóm tấn công sử dụng các khung tấn công tự động như ARTEX, CyberStrikeAI, Cairn, PentAGI và HexStrike để thực hiện các cuộc tấn công. Những khung này tự động hóa quá trình tấn công bằng cách sử dụng mô hình lớn (LLM) để lên kế hoạch và phân chia công việc. Các nhà nghiên cứu đã phát hiện rằng những khung này đã được sử dụng trong các cuộc xâm nhập thực tế, không chỉ trong các cuộc thử nghiệm giả
Nhóm tấn công sử dụng các khung tấn công tự động như ARTEX, CyberStrikeAI, Cairn, PentAGI và HexStrike để thực hiện các cuộc tấn công. Những khung này tự động hóa quá trình tấn công bằng cách sử dụng mô hình lớn (LLM) để lên kế hoạch và phân chia công việc. Các nhà nghiên cứu đã phát hiện rằng những khung này đã được sử dụng trong các cuộc xâm nhập thực tế, không chỉ trong các cuộc thử nghiệm giả định.
Nội dung chính
- ARTEX, CyberStrikeAI, Cairn, PentAGI và HexStrike là năm khung tấn công tự động được sử dụng rộng rãi.
- Những khung này tự động hóa quá trình tấn công bằng cách sử dụng mô hình lớn (LLM) để lên kế hoạch và phân chia công việc.
- Các nhà nghiên cứu đã phát hiện rằng những khung này đã được sử dụng trong các cuộc xâm nhập thực tế, không chỉ trong các cuộc thử nghiệm giả định.
- Các khung tấn công tự động không yêu cầu sự đồng ý trong mã, và mỗi hành động vẫn phải được ghi vào telemetry.
- Các khung tấn công tự động hoạt động nhanh chóng, trong các đợt ngắn, do đó các phát hiện tin cậy để bắt đầu việc kiểm soát phải được chọn trước khi sự cố xảy ra.
Chi tiết sự việc
PentAGI sử dụng một đại diện gọi là reflector để duy trì sự di chuyển của các đại diện. Khi một đại diện do dự hoặc trả lời bằng văn bản thay vì hành động, reflector sẽ trả lời bằng giọng của người dùng và cuộc trao đổi được ghi lại dưới dạng tin nhắn từ người dùng.
HexStrike không có mô hình riêng của mình. Thay vào đó, nó phô bày khoảng 150 hàm công cụ thông qua giao thức Mô hình bối cảnh (MCP) cho bất kỳ trợ lý AI nào mà người điều khiển đã sử dụng.
Các framework cung cấp khác nhau. CyberStrikeAI xây dựng các implant riêng của mình, và ba trong số năm cung cấp công cụ đám mây, điều này đặt các tài khoản đám mây trong tầm tay như dễ dàng như các máy chủ.
Các thay đổi của các framework tấn công agentic trong việc phát hiện và phản ứng
Các cuộc tấn công agentic tạo ra hiệu ứng trong vài giây
Trong một đợt tấn công, một vòng lặp agentic phát hành các bước cách nhau vài giây, và mỗi bước có hiệu ứng ngay khi được gửi. Với tốc độ đó, các quyết định quan trọng được đưa ra trước khi sự cố xảy ra, bắt đầu với việc tin tưởng vào các phát hiện để bắt đầu việc cách ly tự động.
Các framework tấn công agentic có kiểm tra sự ủy quyền?
Như các công cụ tấn công truyền thống, năm framework này không thực hiện kiểm tra sự ủy quyền bằng mã ngay từ đầu. Ba trong số chúng đi xa hơn và cho mô hình biết rằng nó đã được ủy quyền. CyberStrikeAI cho mô hình của nó biết rằng sự ủy quyền đã được giải quyết trước đó và nó không nên nghi ngờ nó hoặc chờ đợi sự phê duyệt, PentAGI mở bảy trong mười lăm yêu cầu vai trò của nó với một đoạn mã xác nhận trước, và ARTEX mô tả mỗi đại diện là một phần của hệ thống kiểm tra xâm nhập được ủy quyền. Cairn chỉ thị cho công nhân của nó không từ chối một công việc, và khi một mô hình từ chối, bộ điều phối của nó sideline công nhân đó trong năm giây và chuyển công việc đến công nhân khác đã cấu hình sẵn, hoặc thử lại cùng một công việc nếu đó là công nhân duy nhất.
Những hạn chế mục tiêu mặc định duy nhất hoạt động là danh sách chặn cho các trang web chính phủ trong ARTEX và CyberStrikeAI, và cho các trang web giáo dục trong ARTEX. Ngoài những danh sách chặn đó, các biện pháp bảo vệ được cung cấp rất hẹp:
ARTEX chặn các lệnh phá hủy như rm -rf và mkfs, và có thể kiểm tra tài sản của công việc so với danh sách cho phép mà người điều khiển viết, mặc định là trống. Một lệnh shell vẫn có thể đạt đến bất kỳ máy chủ nào.
ARTEX đã loại bỏ cơ chế quy tắc tham gia, và các nguồn gốc và tài sản mà công nhân của nó ghi lại tự động được thêm vào phạm vi của công việc.
HexStrike chấp nhận một danh sách phạm vi ngoài và không bao giờ tham khảo nó.
Khuyến nghị
- Các tổ chức nên tăng cường giám sát và phát hiện các hoạt động bất thường trong môi trường IT của mình.
- Cần cập nhật và áp dụng các bản vá bảo mật cho các hệ thống và ứng dụng.
- Các nhà quản lý nên cẩn thận với các công cụ và mô hình AI được sử dụng trong các hoạt động tấn công.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Elastic Security Labs. Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (1)
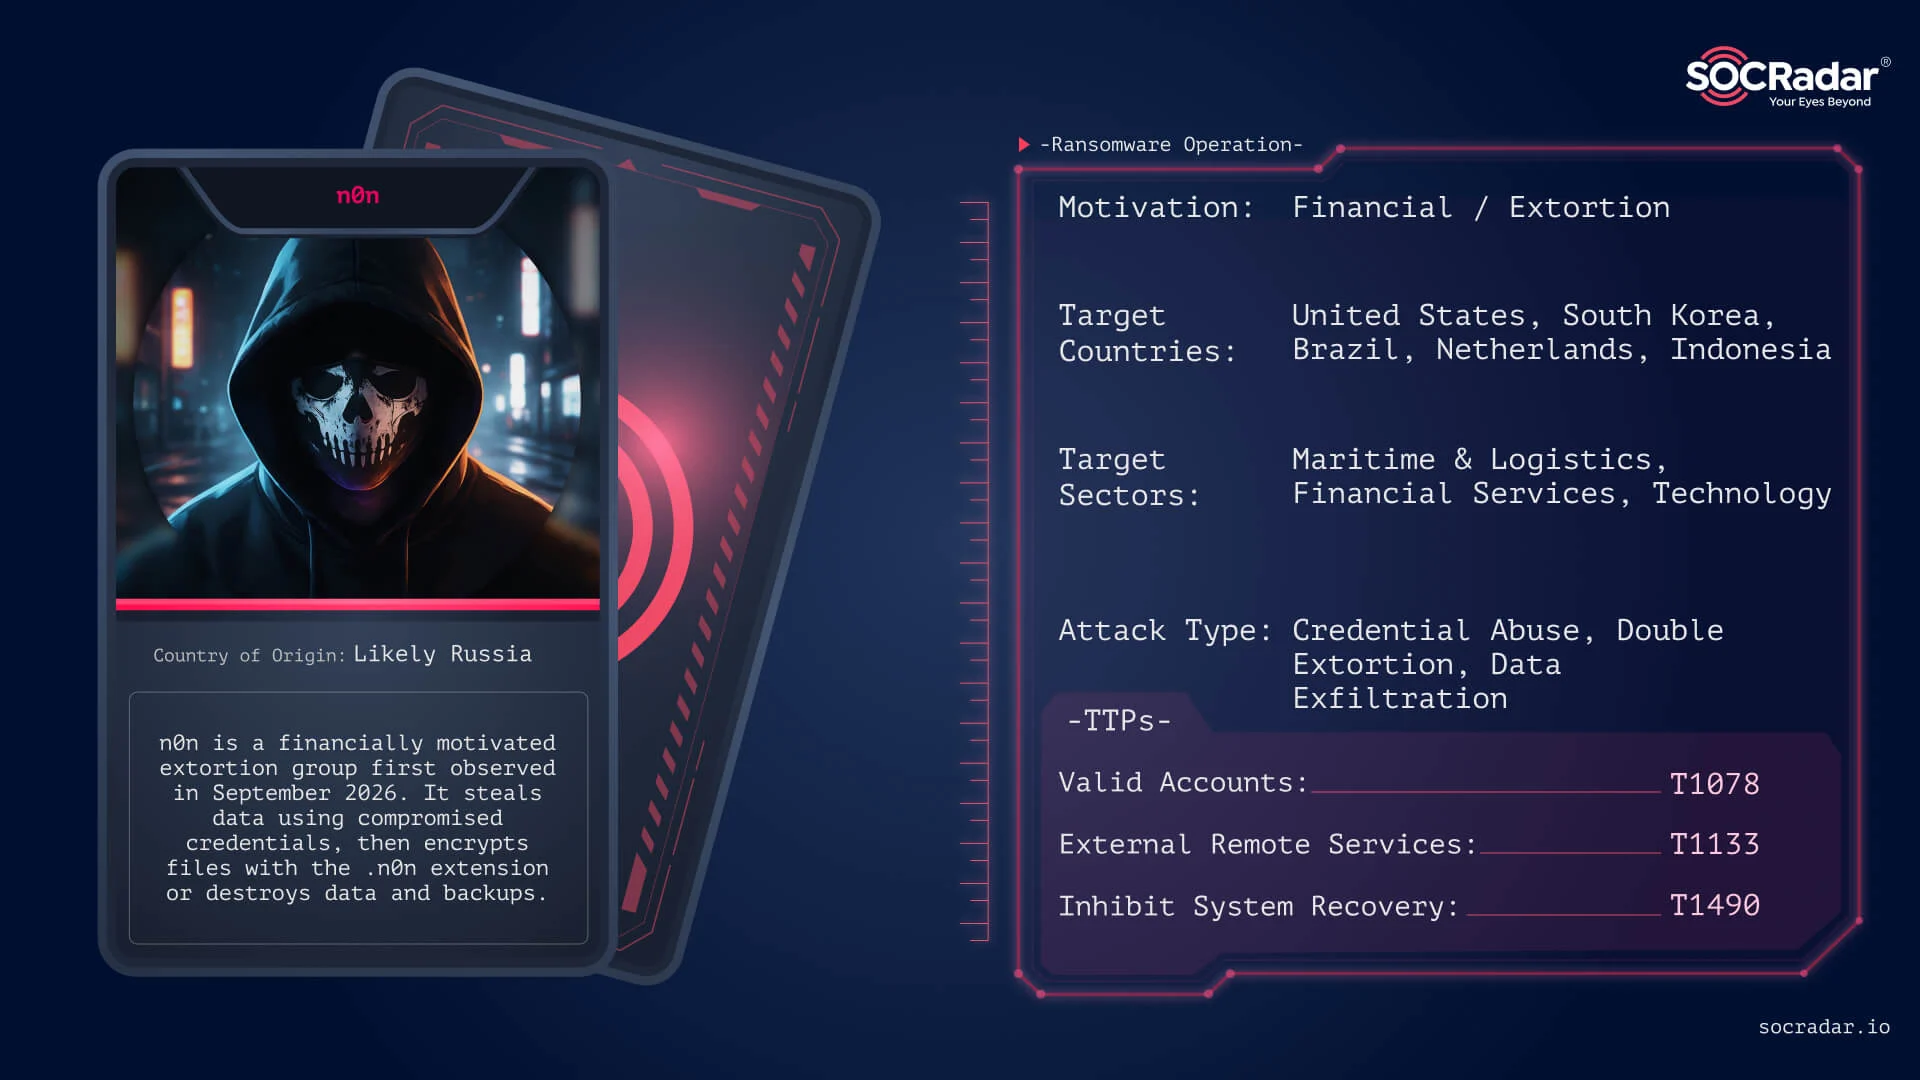 Nhóm n0n tấn công 93 tổ chức, sử dụng AI trong hoạt động lừa đảoNguồn: SOCRadar · 12/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ Elastic Security Labs (https://www.elastic.co/security-labs). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Cursor xác nhận bị tràn ngập bảo mật dẫn đến phát hành mã độc Claude Code Extension

Nhóm tấn công khai thác lỗ hổng zero-day trong Chrome, Google phát hành bản vá khẩn
