Lỗ hổng zero-day trong Zimbra được khai thác, tạo mã độc từ log
Vulnerability CVE-2026-73570 trong Zimbra cho phép mã độc được thực thi từ log file, tạo ra rủi ro lớn cho hệ thống email và hợp tác doanh nghiệp.
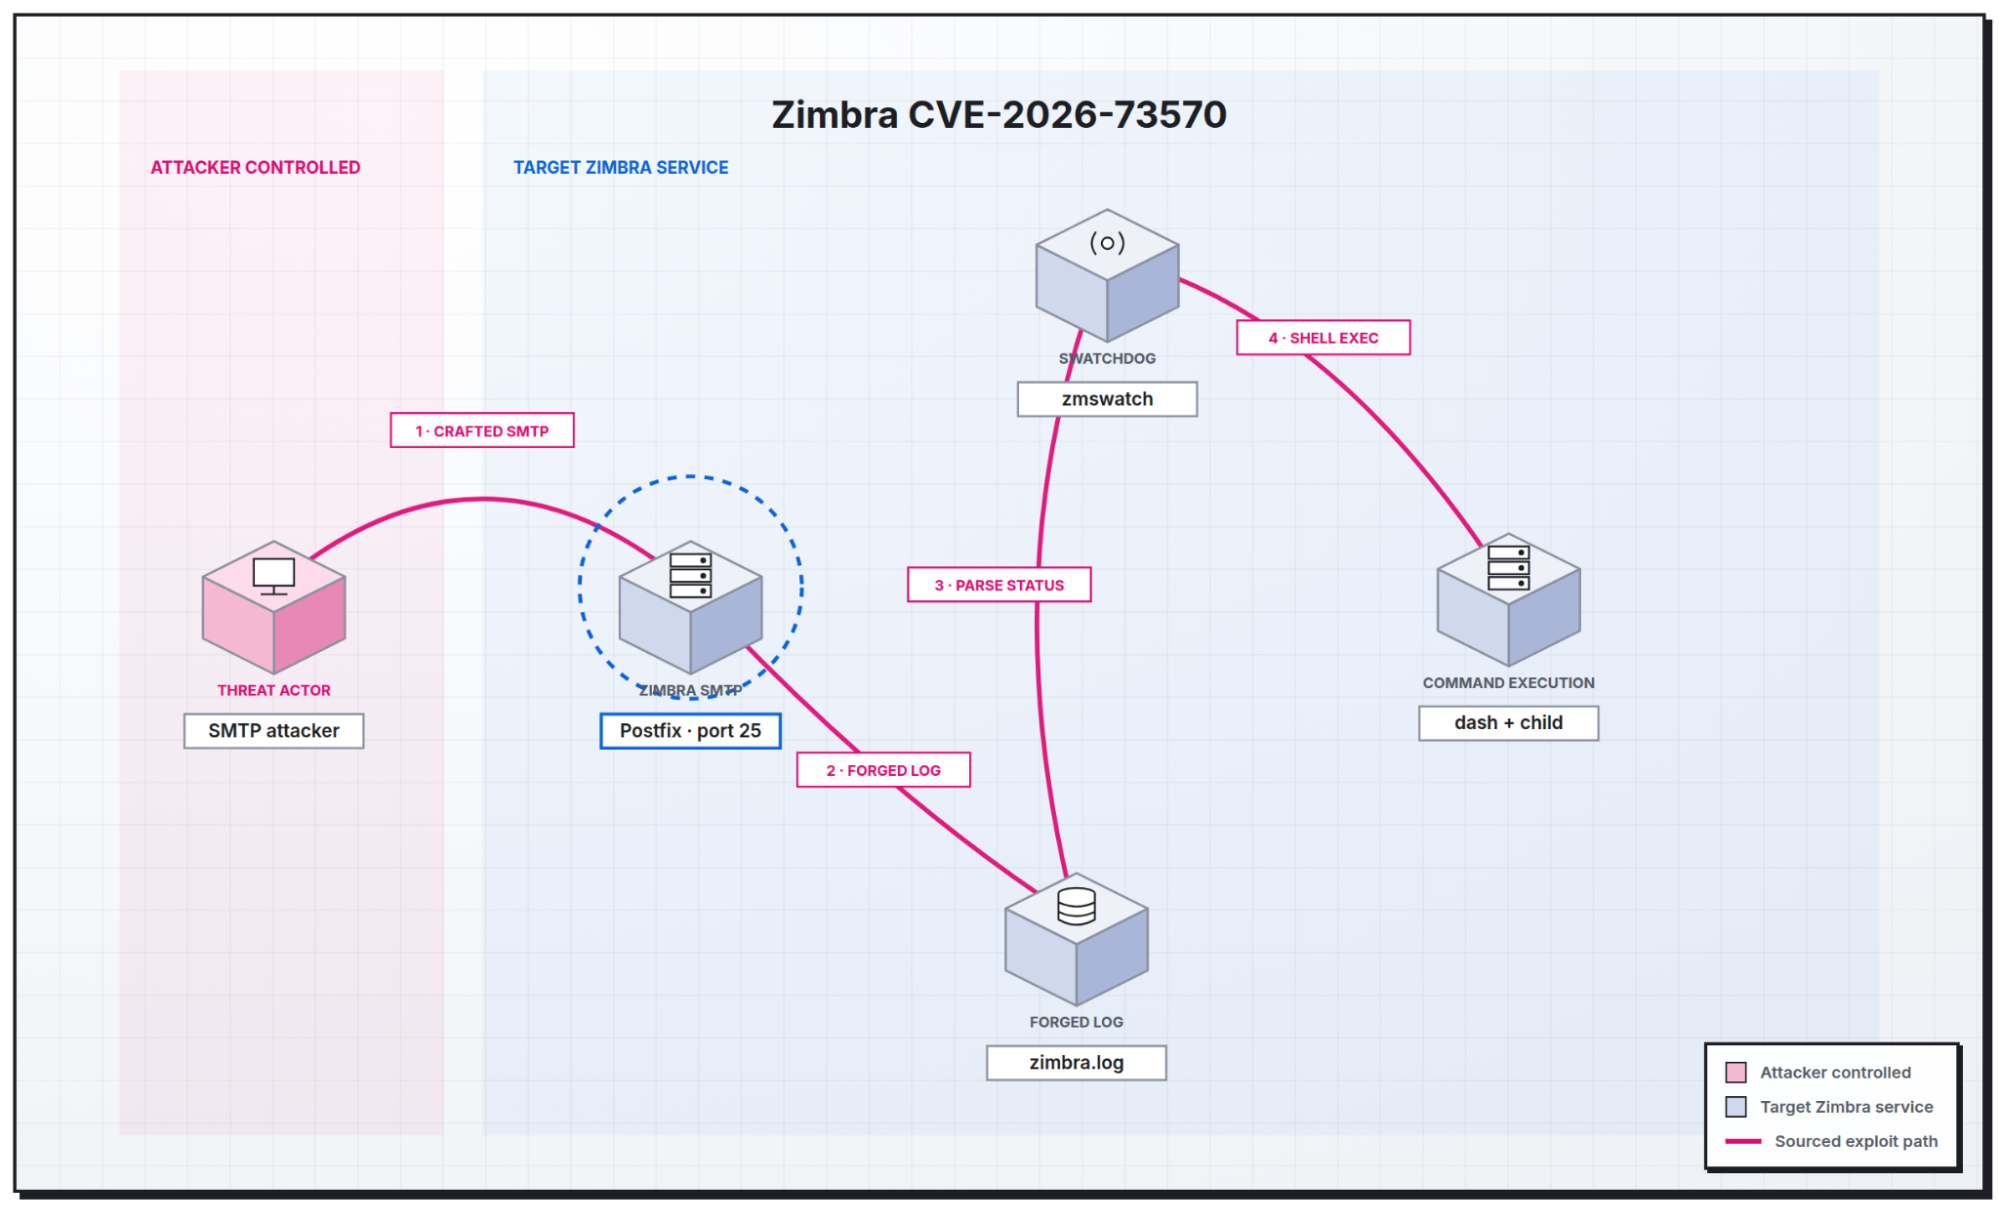
Vulnerability CVE-2026-73570 trong Zimbra cho phép mã độc được thực thi từ log file, tạo ra rủi ro lớn cho hệ thống email và hợp tác doanh nghiệp.
Điểm chính
- Lỗ hổng zero-day cho phép mã độc được thực thi từ log file /var/log/zimbra.log.
- Zimbra là phần mềm email và hợp tác doanh nghiệp được sử dụng rộng rãi, có thể bị tấn công để lấy cắp thông tin.
- Swatchdog, một daemon giám sát, xử lý log file và chuyển đổi nó thành mã độc.
- Để phòng ngừa, người dùng nên cập nhật Zimbra lên phiên bản 10.1.20+.
Khuyến nghị
- Cập nhật Zimbra lên phiên bản mới nhất để tránh lỗ hổng.
- Theo dõi và kiểm tra log file thường xuyên để phát hiện sớm các hoạt động bất thường.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Elastic Security Labs. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (1)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AISynacor Zimbra Collaboration Suite (ZCS) — Lỗ hổng Thực thi Mã Từ xa Zimbra Collaboration Suite (ZCS). Đưa vào KEV ngày 2026-08-21, hạn khắc phục với cơ quan liên bang Mỹ: 2026-08-24. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA về BOD 26-04 Tối ưu hóa Cập nhật An ninh dựa trên Rủi ro (xem URL trong Ghi chú) và hướng dẫn về Yêu cầu Chẩn đoán Pháp y của CISA (xem URL trong Ghi chú). Theo hướng dẫn BOD 26-04 cho các dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu các biện pháp khắc phục không khả dụng. Các bên liên quan có trách nhiệm đánh giá mỗi tài sản về sự phơi bày trên Internet và đảm bảo tuân thủ hướng dẫn về cập nhật vá của BOD 26-04.
Một lỗ hổng thực thi mã từ xa tồn tại trong Zimbra Collaboration (ZCS) trước 10.1.20 khi gói tùy chọn zimbra-snmp được cài đặt và thông báo SNMP được kích hoạt. Do việc xử lý không đúng của đầu vào không tin cậy trong quá trình xử lý thông báo SNMP, một kẻ tấn công không xác thực có thể gửi yêu cầu SMTP được tạo đặc biệt mà có thể dẫn đến thực thi các lệnh hệ điều hành tùy ý dưới dạng người dùng Zimbra.
📰 Tin liên quan cùng sự kiện (6)
 Hai lỗ hổng zero-day trong PHP bị khai thácNguồn: Recorded Future · 21/10/2026 · Cùng sự kiện
- Hai lỗ hổng PHP nghiêm trọng được khai thácNguồn: ESET WeLiveSecurity · 26/10/2026 · Cùng sự kiện
 Lỗ hổng zero-day trong BeyondTrust Remote Support bị khai thácNguồn: Rapid7 · 19/10/2026 · Cùng sự kiện
 Hai lỗ hổng RCE nghiêm trọng trong PHP core bị khai thácNguồn: Cisco Talos · 21/10/2026 · Cùng sự kiện
 Lỗ hổng RCE trong Open eClass 3.15 được khai thácNguồn: Exploit-DB · 21/10/2026 · Cùng sự kiện
 Lỗ hổng zero-day trong Brotli decoder bị khai thác, Google phát hành bản váNguồn: Tenable Blog · 27/10/2026 · Cùng sự kiện
Tin tổng hợp tự động từ Elastic Security Labs (https://www.elastic.co/security-labs). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu

Lỗ hổng ngày zero trong Linux ngày càng nhiều – khó khăn trong việc sửa chữa

Citrix công bố 8 lỗ hổng nghiêm trọng trong NetScaler ADC và Gateway