




Lỗ hổngCao
Lỗ hổng RCE trong Open eClass 3.15 được khai thác
Một lỗ hổng mã hóa cho phép thực thi mã remoted code (RCE) đã được phát hiện trong phiên bản 3.15 của Open eClass. Hacker có thể lợi dụng lỗ hổng này để kiểm soát hoàn toàn hệ thống.
EExploit-DBBiên tập & Phân tích
0 lượt xem
Một lỗ hổng mã hóa cho phép thực thi mã remoted code (RCE) đã được phát hiện trong phiên bản 3.15 của Open eClass. Hacker có thể lợi dụng lỗ hổng này để kiểm soát hoàn toàn hệ thống.
Điểm chính
- Lỗ hổng RCE trong Open eClass 3.15
- Phiên bản 3.15 bị ảnh hưởng
- Hacker có thể kiểm soát hệ thống
Khuyến nghị
- Cập nhật lên phiên bản mới nhất của Open eClass
- Kiểm tra và cập nhật mã nguồn nếu cần
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Exploit-DB. Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (3)
 Hai lỗ hổng zero-day trong PHP bị khai thácNguồn: Recorded Future · 21/10/2026 · Cùng sự kiện
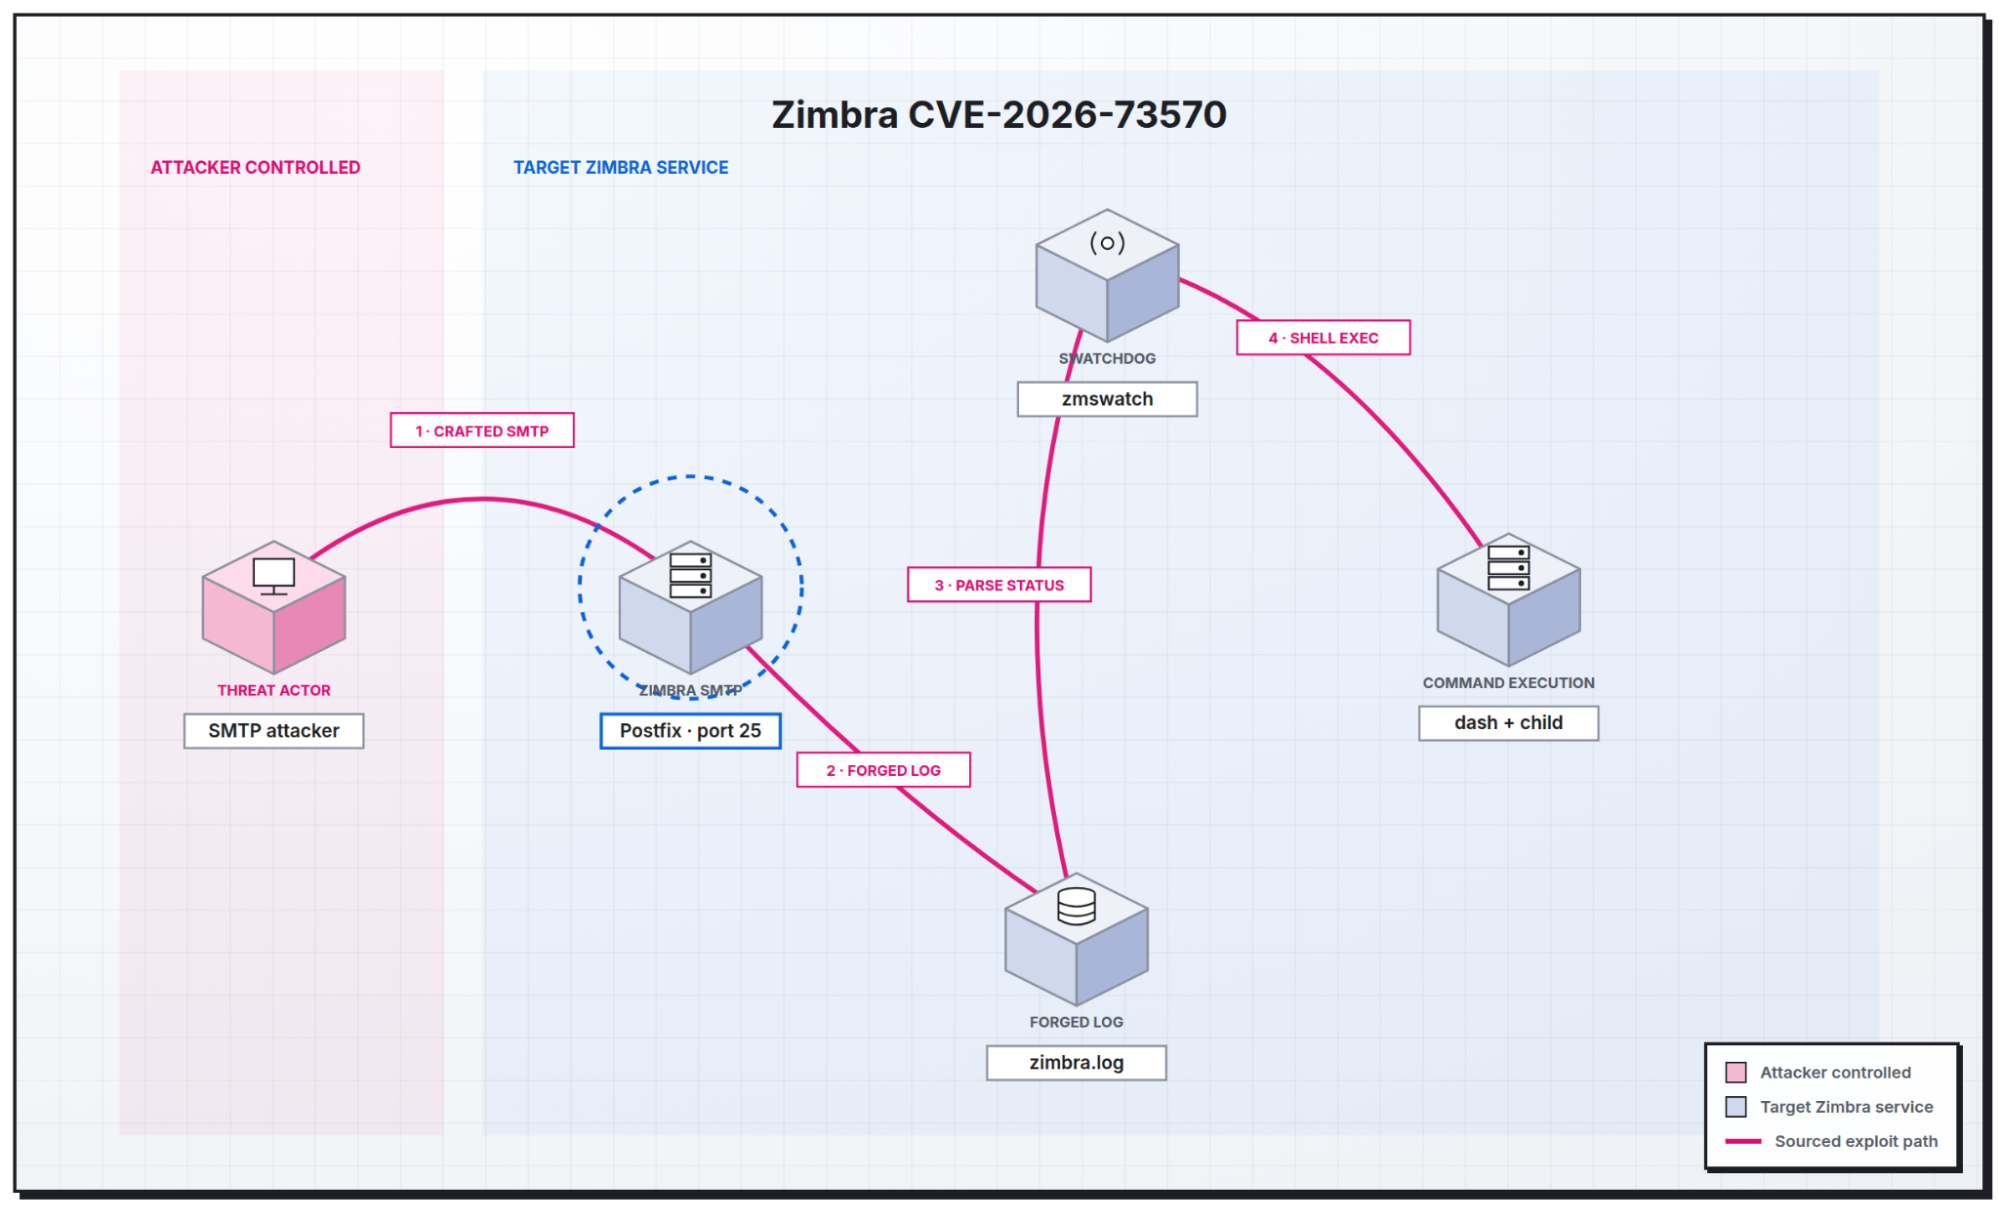 Lỗ hổng zero-day trong Zimbra được khai thác, tạo mã độc từ logNguồn: Elastic Security Labs · 23/10/2026 · Cùng sự kiện
 Hai lỗ hổng RCE nghiêm trọng trong PHP core bị khai thácNguồn: Cisco Talos · 21/10/2026 · Cùng sự kiện
Nguồn: Exploit-DB ↗
Từ khoá:#rce
E
Exploit-DBXem tất cả bài viết →
Tin tổng hợp tự động từ Exploit-DB (https://www.exploit-db.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu
14/11/2026CSO Online· Quốc tế EN

Citrix công bố 8 lỗ hổng nghiêm trọng trong NetScaler ADC và Gateway
14/11/2026CERT-EU Security Advisories· Quốc tế EN
PostgreSQL vá 52 lỗ hổng, bao gồm lỗ hổng 22 năm tuổi
13/11/2026The Hacker News· Quốc tế EN

Microsoft phát hành 1,252 lỗ hổng trong tháng 11, đội ngũ cần ưu tiên vá
13/11/2026Qualys Blog· Quốc tế EN