




Lỗ hổng zero-day trong BeyondTrust Remote Support bị khai thác
BeyondTrust đã công bố một lỗ hổng nghiêm trọng cho phép kẻ tấn công không xác thực thực hiện các thao tác trên thiết bị, đã có bằng chứng cho thấy lỗ hổng này đã bị khai thác. BeyondTrust đã phát hành bản vá khẩn cấp.
BeyondTrust đã công bố một lỗ hổng nghiêm trọng cho phép kẻ tấn công không xác thực thực hiện các thao tác trên thiết bị, đã có bằng chứng cho thấy lỗ hổng này đã bị khai thác. BeyondTrust đã phát hành bản vá khẩn cấp.
Điểm chính
- Lỗ hổng zero-day cho phép kẻ tấn công không xác thực thực hiện các thao tác trên thiết bị.
- BeyondTrust đã công bố lỗ hổng này vào ngày 15 tháng 10 năm 2026.
- Có bằng chứng cho thấy lỗ hổng đã bị khai thác trước khi công bố.
Khuyến nghị
- Áp dụng bản vá khẩn cấp cho các thiết bị bị ảnh hưởng.
- Kiểm tra các thiết bị Remote Support để xác định có bị tấn công trước đó hay không.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Rapid7. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (2)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AIBeyondTrust Remote Support — Lỗ hổng BeyondTrust Remote Support Bypass Authentication by Spoofing. Đưa vào KEV ngày 2026-10-16, hạn khắc phục với cơ quan liên bang Mỹ: 2026-10-19. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn của nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA BOD 26-04 Prioritizing Security Updates Based on Risk và yêu cầu điều tra pháp y (see URL trong Notes). Theo dõi hướng dẫn BOD 26-04 cho dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không khả dụng. Các bên liên quan có trách nhiệm đánh giá sự phơi bày của mỗi tài sản trên internet và đảm bảo tuân thủ hướng dẫn khắc phục lỗi BOD 26-04.
Kiểm tra nguồn gốc không đúng trong các thành phần tin nhắn nội bộ của BeyondTrust Remote Support
Lỗ hổng tồn tại trong các thành phần nội bộ của sản phẩm Remote Support của BeyondTrust. Các thành phần này không kiểm tra đầy đủ nguồn gốc của các tin nhắn nhận được. Trong điều kiện phù hợp, điều này có thể cho phép kẻ tấn công thực hiện các thao tác trên file trên thiết bị.
BeyondTrust Remote Support (RS) and Privileged Remote Access (PRA) — Lỗ hổng thực thi lệnh máy chủ hệ thống trong BeyondTrust Remote Support (RS) và Privileged Remote Access (PRA). Đưa vào KEV ngày 2026-02-13, hạn khắc phục với cơ quan liên bang Mỹ: 2026-02-16. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn nhà sản xuất, tuân theo hướng dẫn BOD 22-01 cho dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu các biện pháp khắc phục không có sẵn.
Lỗ hổng thực thi mã từ xa trong BeyondTrust Remote Support (RS) và Privileged Remote Access (PRA)
BeyondTrust Remote Support (RS) và các phiên bản cũ hơn nhất định của Privileged Remote Access (PRA) chứa một lỗ hổng thực thi mã máy chủ có thể thực hiện trước khi xác thực. Bằng cách gửi yêu cầu được tạo đặc biệt, một kẻ tấn công từ xa chưa xác thực có thể thực hiện các lệnh máy chủ hệ thống trong ngữ cảnh của người dùng trang web.
📰 Tin liên quan cùng sự kiện (3)
 Hai lỗ hổng zero-day trong PHP bị khai thácNguồn: Recorded Future · 21/10/2026 · Cùng sự kiện
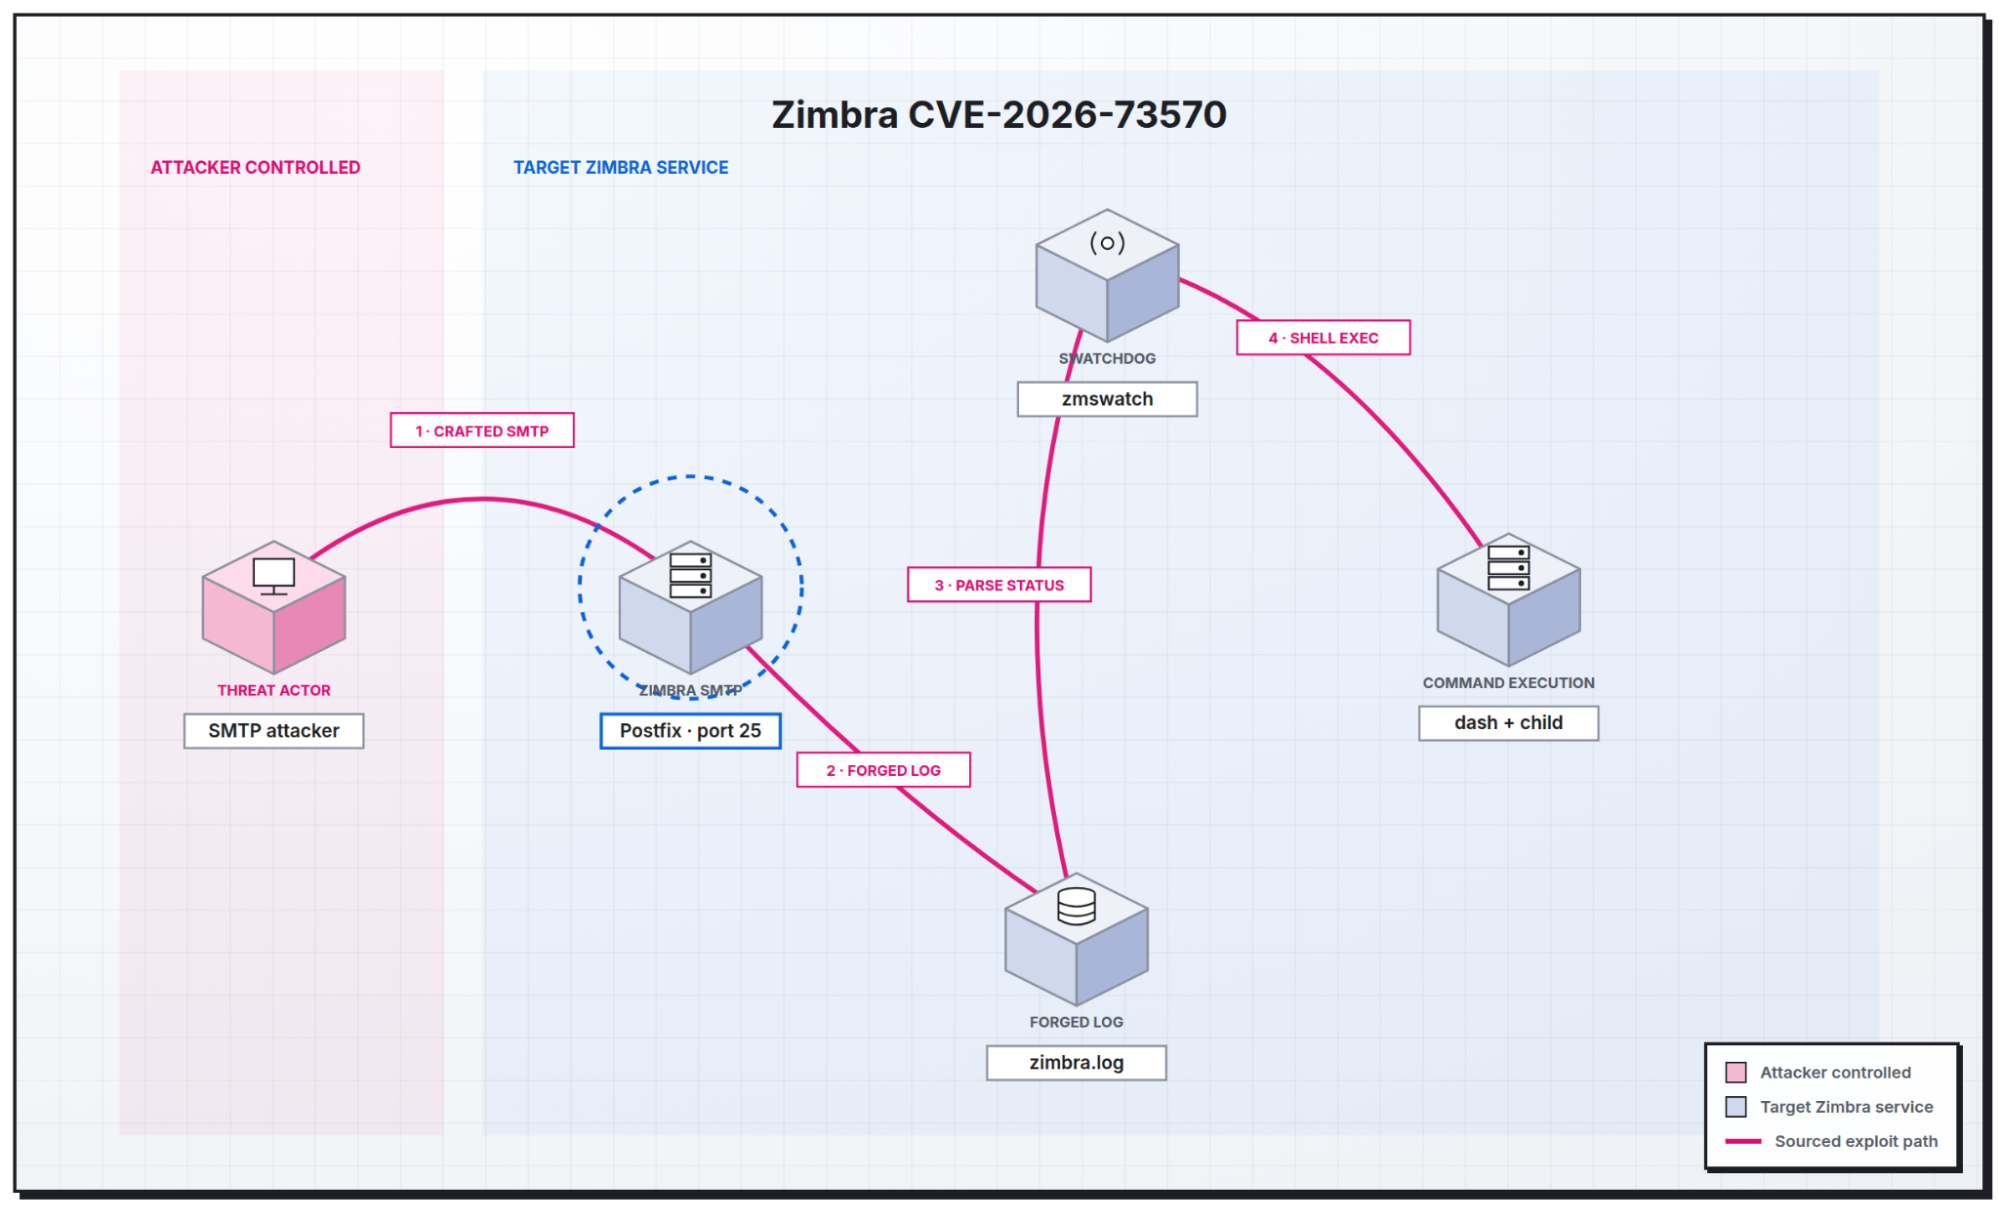 Lỗ hổng zero-day trong Zimbra được khai thác, tạo mã độc từ logNguồn: Elastic Security Labs · 23/10/2026 · Cùng sự kiện
- Lỗ hổng trong BeyondTrust Remote Support cho phép tải lên tệp bất kỳNguồn: CIS Advisories · 20/10/2026 · Cùng sự kiện
Tin tổng hợp tự động từ Rapid7 (https://www.rapid7.com/blog/). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
BeyondTrust Remote Support bị khai thác thông qua lỗ hổng unauthenticated file upload

Nhóm tấn công khai thác lỗ hổng trong UnrealIRCd, CISA cảnh báo

Bê bối tình ái của Jensen Huang phơi bày điểm yếu trong đời tư giới tỷ phú công nghệ
