




Mối đe dọaCao
SANSAR ẩn cryptomining trên Linux sử dụng kernel rootkit và NVML
Threat actor sử dụng SANSAR, một toolkit Rust, để khai thác CPU và GPU miner trên Linux. SANSAR sử dụng Tor cho kênh C2 và che giấu quá trình, tệp và socket thông qua kernel rootkit. NVML wrapper falsify GPU readings.
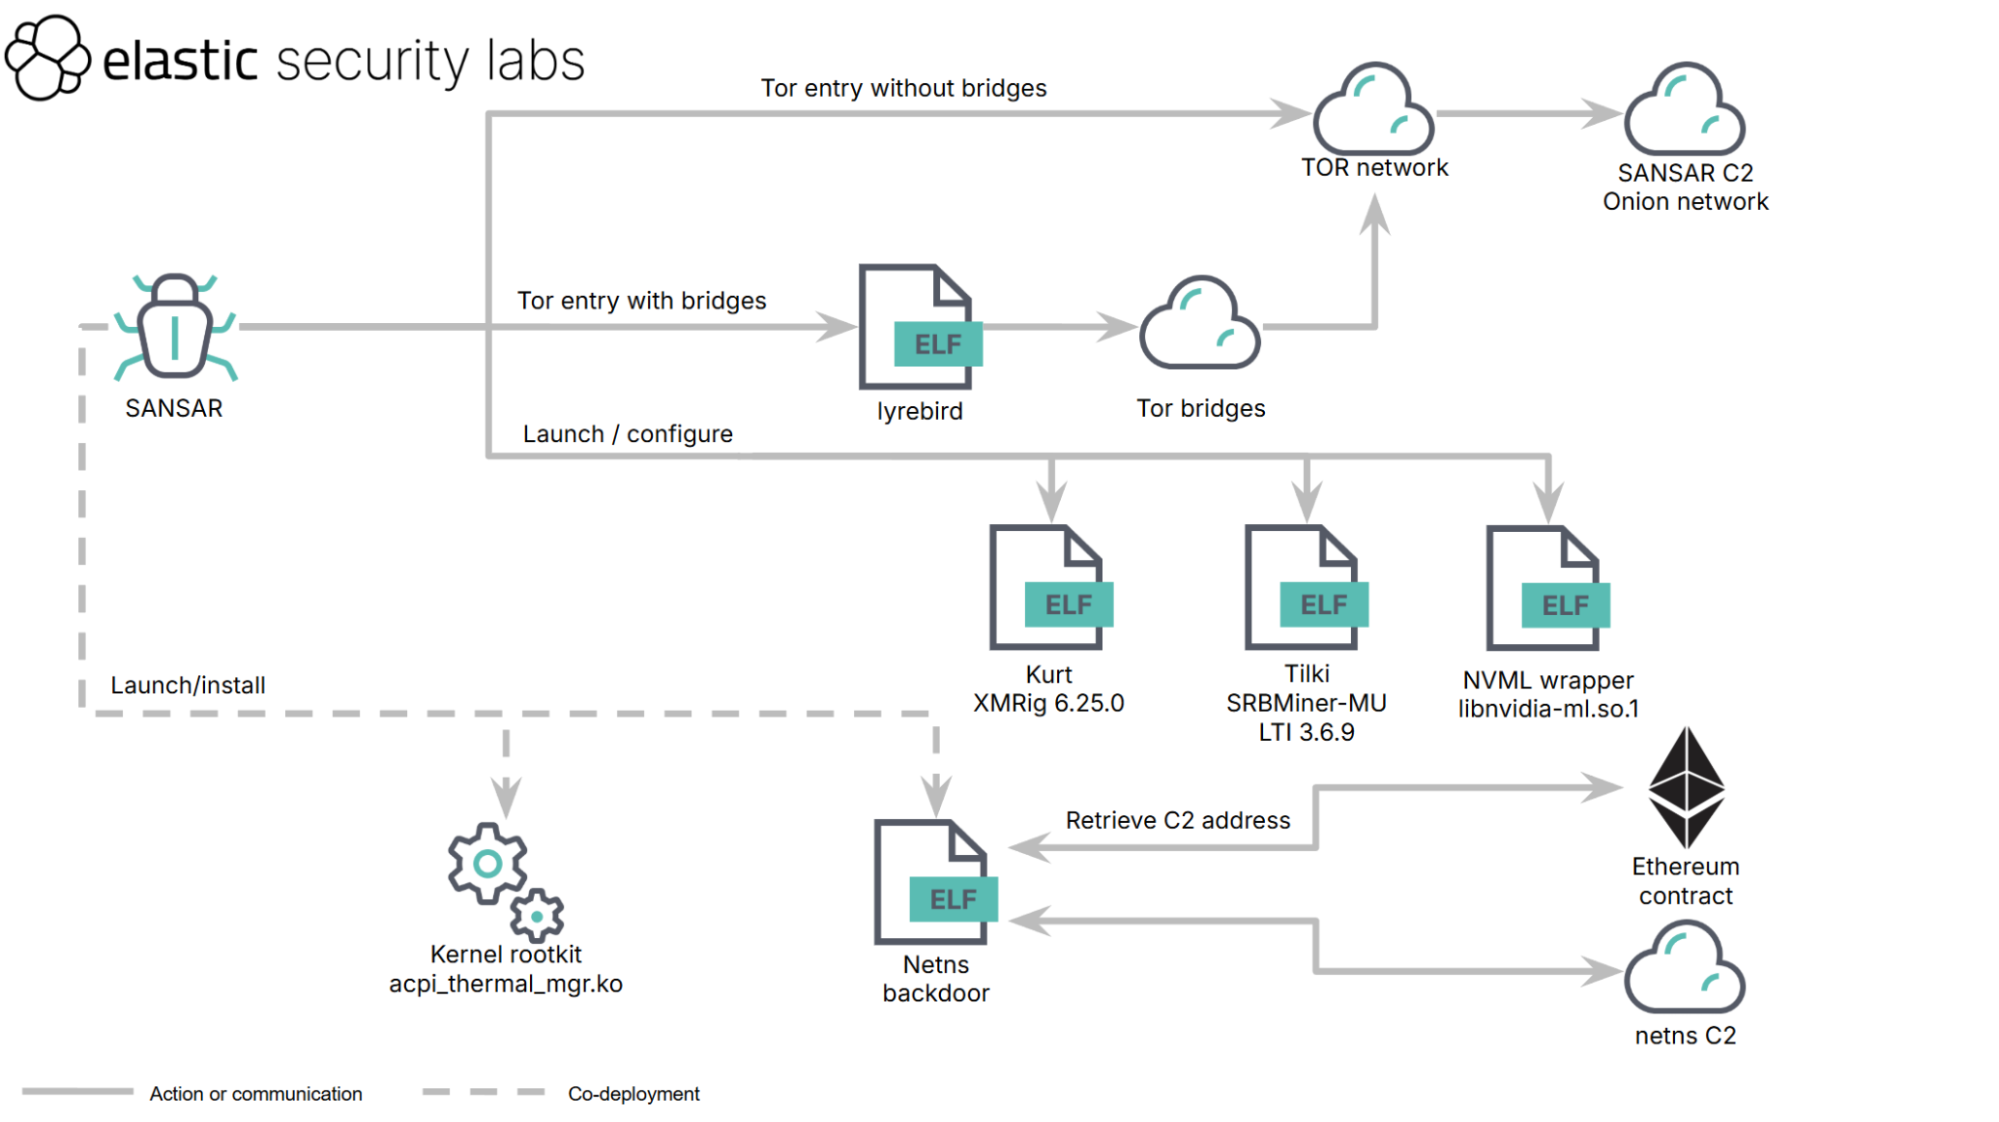
Threat actor sử dụng SANSAR, một toolkit Rust, để khai thác CPU và GPU miner trên Linux. SANSAR sử dụng Tor cho kênh C2 và che giấu quá trình, tệp và socket thông qua kernel rootkit. NVML wrapper falsify GPU readings.
Điểm chính
- Threat actor sử dụng SANSAR để khai thác miner trên Linux.
- SANSAR sử dụng Tor cho kênh C2 và kernel rootkit để che giấu quá trình, tệp và socket.
- NVML wrapper falsify GPU readings để giấu hoạt động miner.
Khuyến nghị
- Cải thiện quản lý truy cập và bảo mật cho Ray job agent.
- Cập nhật NVML library và kernel rootkit để修补程序以防止类似攻击。
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Elastic Security Labs. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Nguồn: Elastic Security Labs ↗
Cùng đưa tin: ADSec Việt Nam
SL
Elastic Security LabsXem tất cả bài viết →
Tin tổng hợp tự động từ Elastic Security Labs (https://www.elastic.co/security-labs). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Nhóm tấn công khai thác lỗ hổng GitHub, truy xuất thông tin mật
14/11/2026CSO Online· Quốc tế EN

Check Point gateways bị tấn công thông qua PHP2Shell để xóa dữ liệu VMware ESXi
13/11/2026BleepingComputer· Quốc tế EN
Gootloader đã gây ra 44 vụ tấn công ransomware, mất 29 triệu đô từ 2018
13/11/2026The Record· Quốc tế EN
GTA 6 giả mạo lấy cắp thông tin Steam và ví tiền cryptocurrency
13/11/2026Help Net Security· Quốc tế EN