




SOCRadar MCP Server cung cấp 126 công cụ cho các nhóm an ninh mạng
SOCRadar MCP Server cung cấp 126 công cụ trong 16 gia đình để hỗ trợ các nhóm an ninh mạng. Mỗi công cụ yêu cầu xác nhận trước khi thay đổi và có thể hoạt động với 13 khách hàng AI. Server này giúp kết nối an ninh mạng với thông tin nguy cơ an ninh một cách an toàn và quy mô.
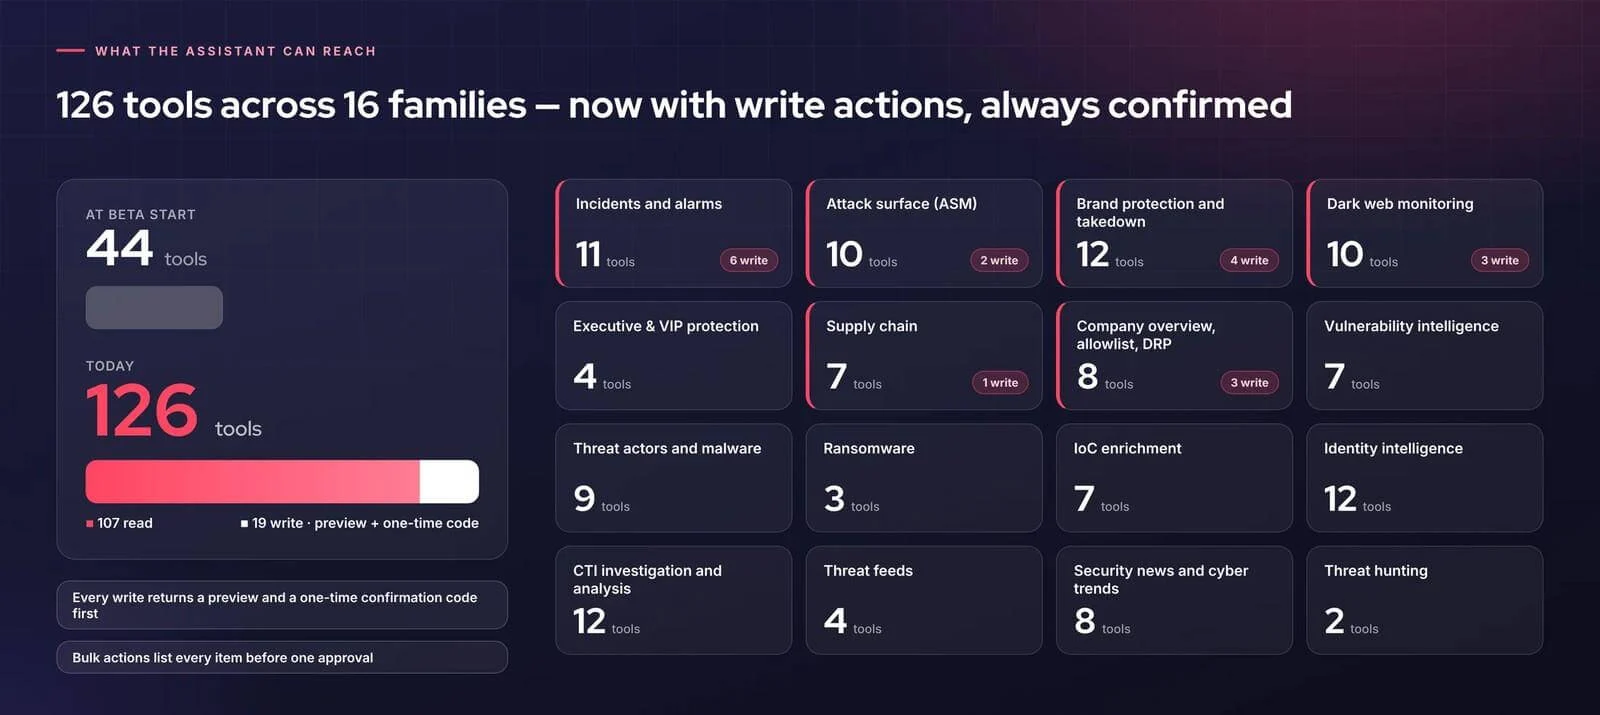
SOCRadar MCP Server cung cấp 126 công cụ trong 16 gia đình để hỗ trợ các nhóm an ninh mạng. Mỗi công cụ yêu cầu xác nhận trước khi thay đổi và có thể hoạt động với 13 khách hàng AI. Server này giúp kết nối an ninh mạng với thông tin nguy cơ an ninh một cách an toàn và quy mô.
Điểm chính
- SOCRadar MCP Server cung cấp 126 công cụ trong 16 gia đình.
- Mỗi công cụ yêu cầu xác nhận trước khi thay đổi.
- Có 13 khách hàng AI được hỗ trợ.
- Server này giúp kết nối an ninh mạng với thông tin nguy cơ an ninh một cách an toàn và quy mô.
Khuyến nghị
- Các nhóm an ninh mạng nên sử dụng SOCRadar MCP Server để kết nối an ninh mạng với thông tin nguy cơ an ninh một cách an toàn và quy mô.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn SOCRadar. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (1)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AIPalo Alto Networks PAN-OS — Lỗ Hổng Thử Thách Thực Thi Lệnh Hệ Điều Hành của Palo Alto Networks PAN-OS. Đưa vào KEV ngày 2024-04-12, hạn khắc phục với cơ quan liên bang Mỹ: 2024-04-19. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn nhà sản xuất khi chúng trở nên sẵn có. Trong trường hợp khác, người dùng với phiên bản bị ảnh hưởng của thiết bị nên kích hoạt ID Phá Thách từ nhà sản xuất. Xem báo cáo của nhà sản xuất để biết thêm chi tiết và lịch trình phát hành sửa chữa.
PAN-OS: Sự cố Tạo Tệp Tùy Ý Lãnh Đạo đến Lỗ Hổng Thử Thách Thực Thi Lệnh Hệ Điều Hành trong GlobalProtect
Do sự cố tạo tệp tùy ý dẫn đến việc thực thi lệnh hệ điều hành, phiên bản cụ thể của phần mềm PAN-OS của Palo Alto Networks và cấu hình chức năng GlobalProtect có thể cho phép kẻ tấn công không xác thực thực thi mã tùy ý với quyền của người dùng root trên tường lửa.
📰 Tin liên quan cùng sự kiện (1)
- PAN-OS GlobalProtect CVE-2024-3400: command injection bị khai thác trong thực tếNguồn: NVD — CVE-2024-3400 · 12/11/2026 · Cùng CVE-2024-3400
Tin tổng hợp tự động từ SOCRadar (https://socradar.io). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Bê bối tình ái của Jensen Huang phơi bày điểm yếu trong đời tư giới tỷ phú công nghệ

CISA thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thác

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu
