Lỗ hổng nghiêm trọng trong Entra Device Registration bị khai thác
Microsoft đã công bố CVE-2026-109469, một lỗ hổng nâng quyền truy cập độc hại trong dịch vụ Entra Device Registration. Lỗ hổng này có điểm CVSS 10, cho phép kẻ tấn công không xác thực khai thác qua mạng mà không cần tương tác của người dùng. Microsoft đã khắc phục hoàn toàn vấn đề này trong dịch vụ và không có hành động nào cho khách hàng.
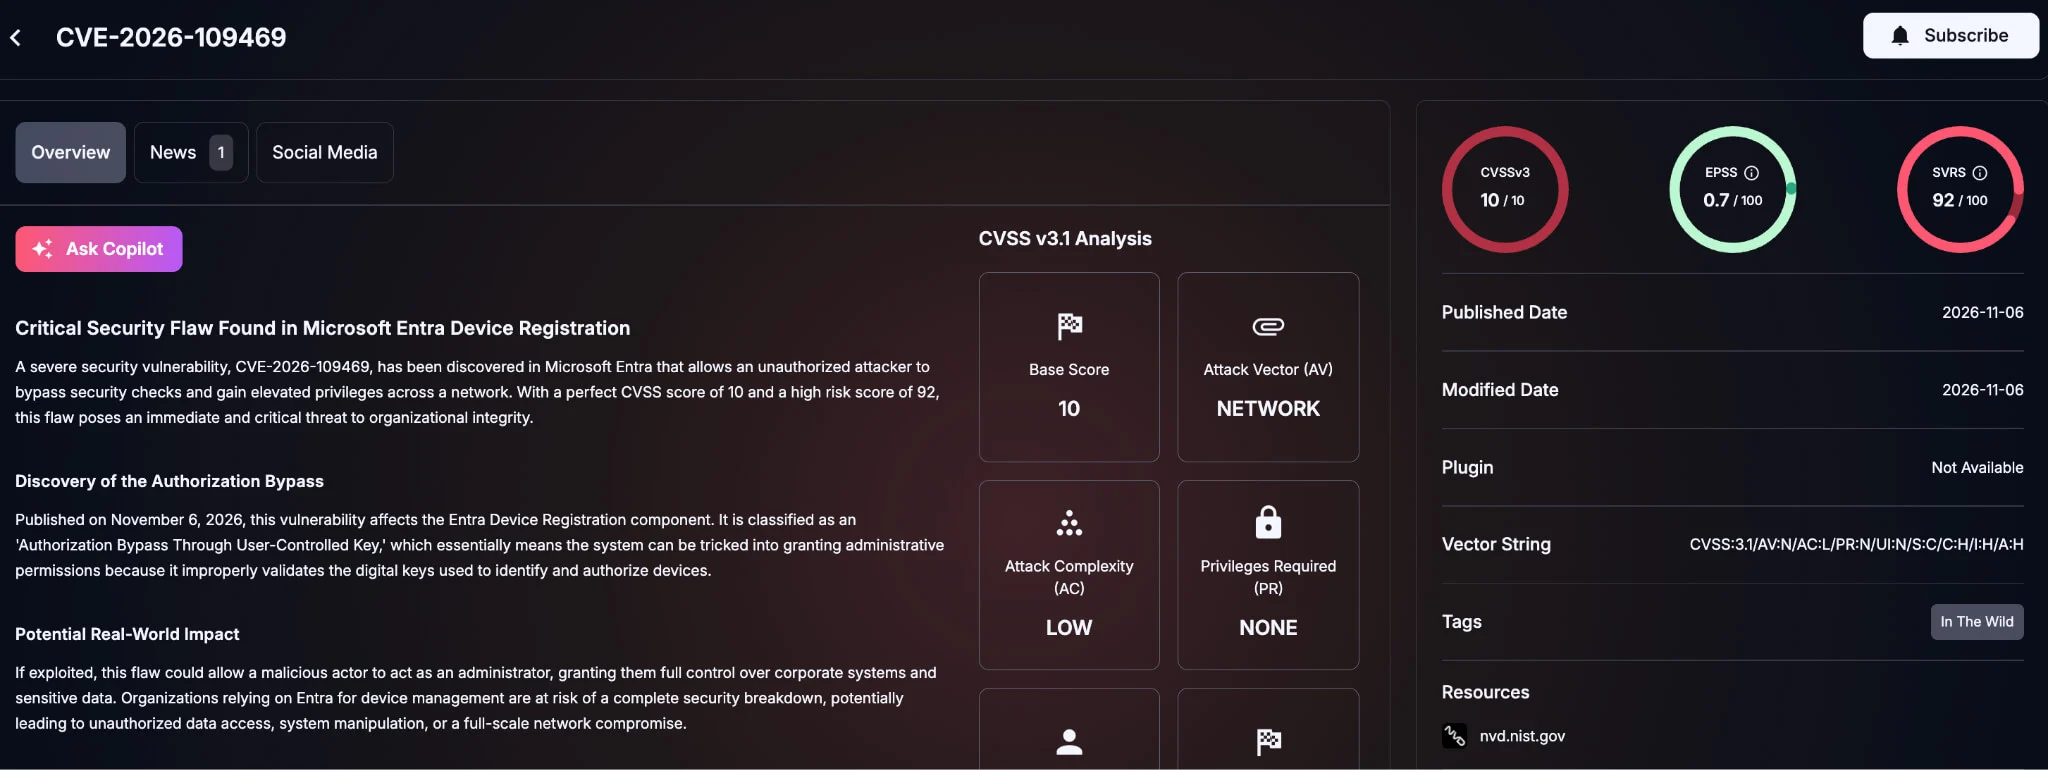
Microsoft đã công bố CVE-2026-109469, một lỗ hổng nâng quyền truy cập độc hại trong dịch vụ Entra Device Registration. Lỗ hổng này có điểm CVSS 10, cho phép kẻ tấn công không xác thực khai thác qua mạng mà không cần tương tác của người dùng. Microsoft đã khắc phục hoàn toàn vấn đề này trong dịch vụ và không có hành động nào cho khách hàng.
Điểm chính
- Lỗ hổng CVE-2026-109469 có điểm CVSS 10, cho phép kẻ tấn công không xác thực khai thác qua mạng.
- Microsoft đã khắc phục hoàn toàn vấn đề này trong dịch vụ và không có hành động nào cho khách hàng.
- Dịch vụ Entra Device Registration quan trọng vì xác định danh tính thiết bị trong Entra ID.
Khuyến nghị
- Kiểm tra hoạt động đăng ký thiết bị để phát hiện bất thường.
- Xác nhận ai có quyền đăng ký và tạo thiết bị.
- Yêu cầu xác thực hai yếu tố cho quá trình đăng ký.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn SOCRadar. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (1)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AILỗ hổng nâng cấp quyền trong Entra Device Registration
Bypass xác thực thông qua khóa do người dùng kiểm soát trong Entra Device Registration cho phép kẻ tấn công không được ủy quyền nâng cấp quyền kiểm soát trên mạng.
📰 Tin liên quan cùng sự kiện (2)
 Lỗ hổng nghiêm trọng trong sản phẩm Ivanti được khai thácNguồn: INCIBE-CERT (Tây Ban Nha) · 11/11/2026 · Cùng sự kiện
 Lỗ hổng RCE nghiêm trọng trong Apache HTTP Server được khai thácNguồn: Wiz Research · 12/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ SOCRadar (https://socradar.io). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Báo cáo bảo mật Kubernetes Non-Core phiên bản 1.2 công bố

Nhóm tấn công khai thác lỗ hổng ScreenConnect, cài đặt SCKit trên thiết bị kỹ thuật

Số lượng lỗ hổng bảo mật vượt 100,000, AI là nguyên nhân chính