




Lỗ hổng nghiêm trọng trong sản phẩm Ivanti được khai thác
Công ty Ivanti đã phát hành cảnh báo về 3 lỗ hổng, trong đó 2 lỗ hổng nghiêm trọng có thể cho phép kẻ tấn công thực thi mã trên máy chủ. Các sản phẩm bị ảnh hưởng bao gồm Ivanti Endpoint Manager (EPM) phiên bản 2024 SU7 và trước đó, cũng như Ivanti Cloud Services Appliance (CSA) phiên bản 5.0.8.

Công ty Ivanti đã phát hành cảnh báo về 3 lỗ hổng, trong đó 2 lỗ hổng nghiêm trọng có thể cho phép kẻ tấn công thực thi mã trên máy chủ. Các sản phẩm bị ảnh hưởng bao gồm Ivanti Endpoint Manager (EPM) phiên bản 2024 SU7 và trước đó, cũng như Ivanti Cloud Services Appliance (CSA) phiên bản 5.0.8.
Nội dung chính
- Ivanti Endpoint Manager (EPM) phiên bản 2024 SU7 và trước đó có 2 lỗ hổng nghiêm trọng.
- Ivanti Cloud Services Appliance (CSA) phiên bản 5.0.8.1 có 1 lỗ hổng nghiêm trọng.
- Mã CVE cho các lỗ hổng là CVE-2026-121653 và CVE-2026-121683.
- Ivanti khuyến nghị cập nhật EPM lên phiên bản 2024 SU8 và CSA lên phiên bản 5.0.8.1.
Chi tiết sự việc
Công ty Ivanti đã phát hành cảnh báo về 3 lỗ hổng an ninh trong các sản phẩm của họ. Các lỗ hổng này có thể cho phép kẻ tấn công thực thi mã trên máy chủ hoặc thay đổi thông tin quan trọng.
Cụ thể, Ivanti Endpoint Manager (EPM) phiên bản 2024 SU7 và trước đó có 2 lỗ hổng nghiêm trọng. Lỗ hổng đầu tiên (CVE-2026-121653) cho phép thực thi mã remoto không cần xác thực. Lỗ hổng thứ hai (CVE-2026-121683) cho phép thay đổi thông tin về chứng chỉ tin cậy.
Ivanti Cloud Services Appliance (CSA) phiên bản 5.0.8.1 cũng có 1 lỗ hổng nghiêm trọng (CVE-2026-121683). Lỗ hổng này cho phép thêm hoặc xóa thông tin về chứng chỉ tin cậy.
Ivanti đã khuyến nghị người dùng cập nhật EPM lên phiên bản 2024 SU8 thông qua trang tải xuống ILS. Họ cũng khuyên người dùng cập nhật CSA lên phiên bản 5.0.8.1.
Nếu người dùng không thể cập nhật CSA ngay, Ivanti đề xuất sử dụng cấu hình mạng kép theo hướng dẫn của họ để hạn chế truy cập vào chức năng bị ảnh hưởng.
Khuyến nghị
- Cập nhật Ivanti Endpoint Manager (EPM) lên phiên bản 2024 SU8.
- Cập nhật Ivanti Cloud Services Appliance (CSA) lên phiên bản 5.0.8.1.
- Nếu không thể cập nhật CSA ngay, sử dụng cấu hình mạng kép theo hướng dẫn của Ivanti.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn INCIBE-CERT (Tây Ban Nha). Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (2)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AIkhông có xác minh trong phiên bản Ivanti Cloud Services Application 5.0.8 cho ứng dụng truy cập không cần xác minh cho phép một kẻ tấn công truy cập không xác minh để thêm và xóa các mục trusted EPM Core certificate arbitrary
trình quản lý endpoint Ivanti Core trước phiên bản 2024 SU8 có thể bị SQL injection remote không xác thực, cho phép kẻ tấn công từ xa không xác thực thực thi mã độc.
📰 Tin liên quan cùng sự kiện (3)
 Fortinet bị khai thác lỗ hổng zero-day trong nhiều sản phẩmNguồn: Trung tâm An ninh mạng Canada (CCCS) · 12/11/2026 · Cùng sự kiện
 Lỗ hổng RCE nghiêm trọng trong Apache HTTP Server được khai thácNguồn: Wiz Research · 12/11/2026 · Cùng sự kiện
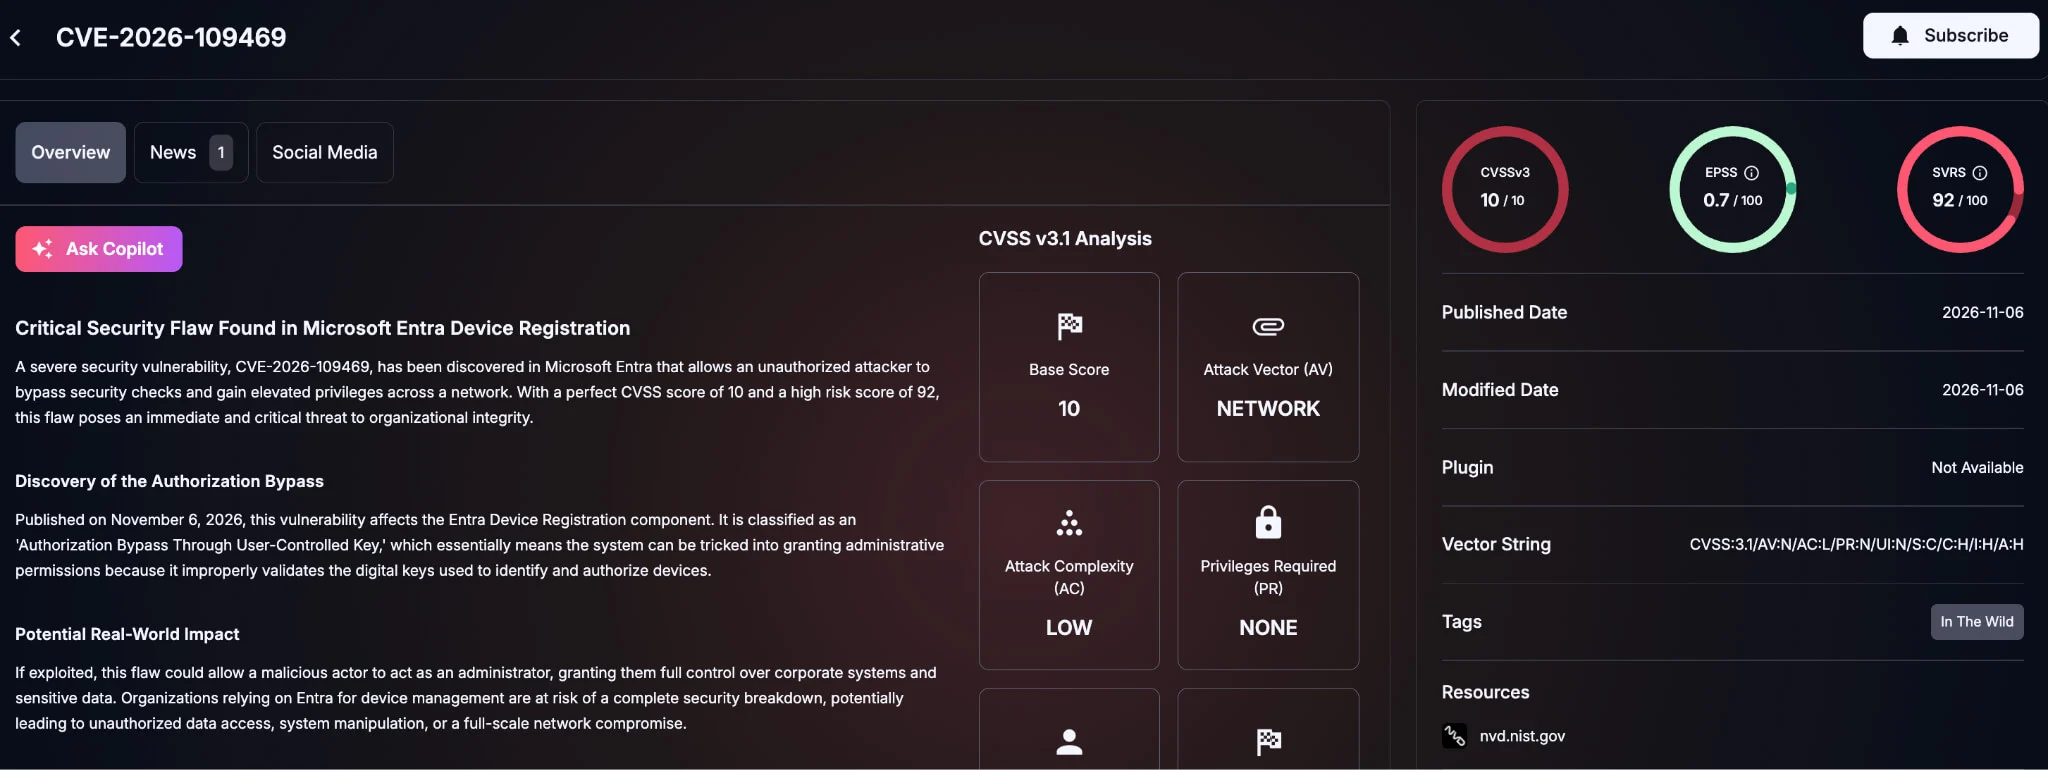 Lỗ hổng nghiêm trọng trong Entra Device Registration bị khai thácNguồn: SOCRadar · 10/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ INCIBE-CERT (Tây Ban Nha) (https://www.incibe.es/incibe-cert). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Báo cáo bảo mật Kubernetes Non-Core phiên bản 1.2 công bố

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu

Nhóm tấn công khai thác lỗ hổng ScreenConnect, cài đặt SCKit trên thiết bị kỹ thuật
