Fortinet bị khai thác lỗ hổng zero-day trong nhiều sản phẩm
Fortinet bị khai thác lỗ hổng zero-day trong nhiều sản phẩm trước phiên bản 8.0.3 và 7.6.8. Trung tâm An ninh mạng Canada khuyến nghị cập nhật ngay.

Fortinet bị khai thác lỗ hổng zero-day trong nhiều sản phẩm trước phiên bản 8.0.3 và 7.6.8. Trung tâm An ninh mạng Canada khuyến nghị cập nhật ngay.
Nội dung chính
- FortiAnalyzer các phiên bản trước 8.0.3, 7.6.8
- FortiAnalyzer Cloud các phiên bản trước 8.0.2, 7.6.8
- FortiAuthenticator các phiên bản trước 8.0.4, 6.6.11
- FortiClientEMS các phiên bản trước 7.4.8
- FortiClientMac và FortiClientWindows các phiên bản trước 7.4.8
- FortiClientWindowsPAM các phiên bản trước 7.4.8, 7.2.15
- FortiMail các phiên bản trước 8.0.3, 7.6.7, 7.4.9, 7.2.13, 7.0.7
Chi tiết sự việc
Ngày 11/11/2026, Trung tâm An ninh mạng Canada thông báo Fortinet bị khai thác lỗ hổng zero-day trong nhiều sản phẩm.
FortiAnalyzer, FortiAnalyzer Cloud, FortiAuthenticator, FortiClientEMS, FortiClientMac, FortiClientWindows, FortiClientWindowsPAM, FortiMail, FortiManager, FortiManager Cloud, FortiOS, FortiPAM Chrome Extension, FortiSandbox, FortiSASE, FortiSIEM đều có lỗ hổng.
Cyber Centre khuyến nghị người dùng và quản trị viên cập nhật ngay khi có bản vá.
Fortinet đã phát hành bản vá khẩn cấp cho các sản phẩm bị ảnh hưởng.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Trung tâm An ninh mạng Canada (CCCS). Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (6)
- Lỗ hổng zero-day trong Arista EOS bị khai thácNguồn: INCIBE-CERT (Tây Ban Nha) · 12/11/2026 · Cùng sự kiện
 Nhóm hacker khai thác lỗ hổng zero-day trong N-centralNguồn: SecurityWeek · 12/11/2026 · Cùng sự kiện
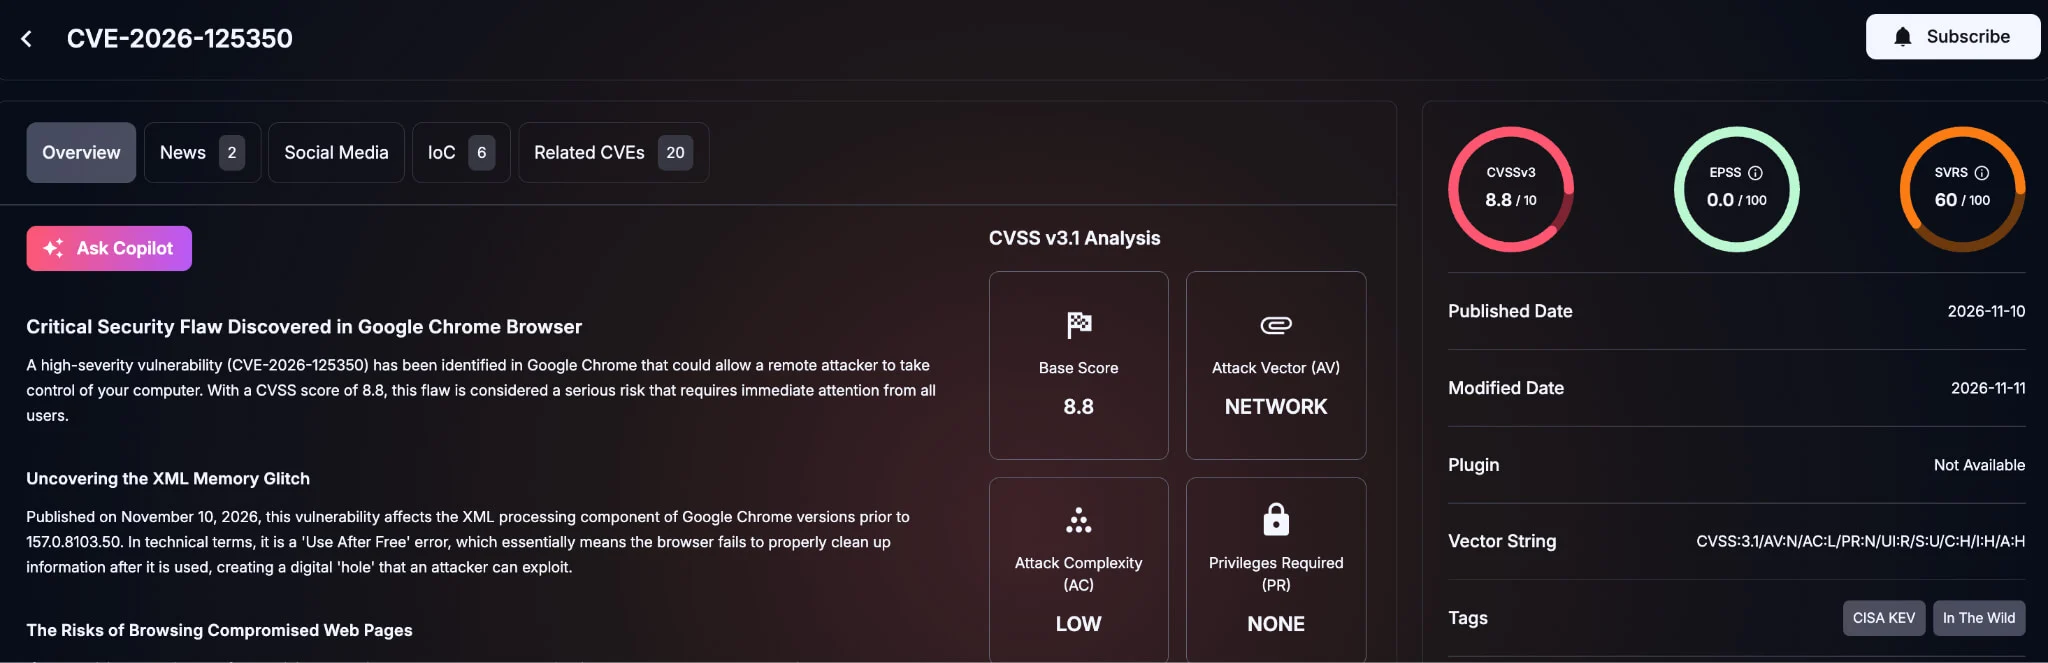 Google sửa lỗ hổng zero-day trong Chrome, đã bị khai thácNguồn: SOCRadar · 11/11/2026 · Cùng sự kiện
 N-able N-central bị khai thác 33 lỗ hổng zero-dayNguồn: Tenable Blog · 11/11/2026 · Cùng sự kiện
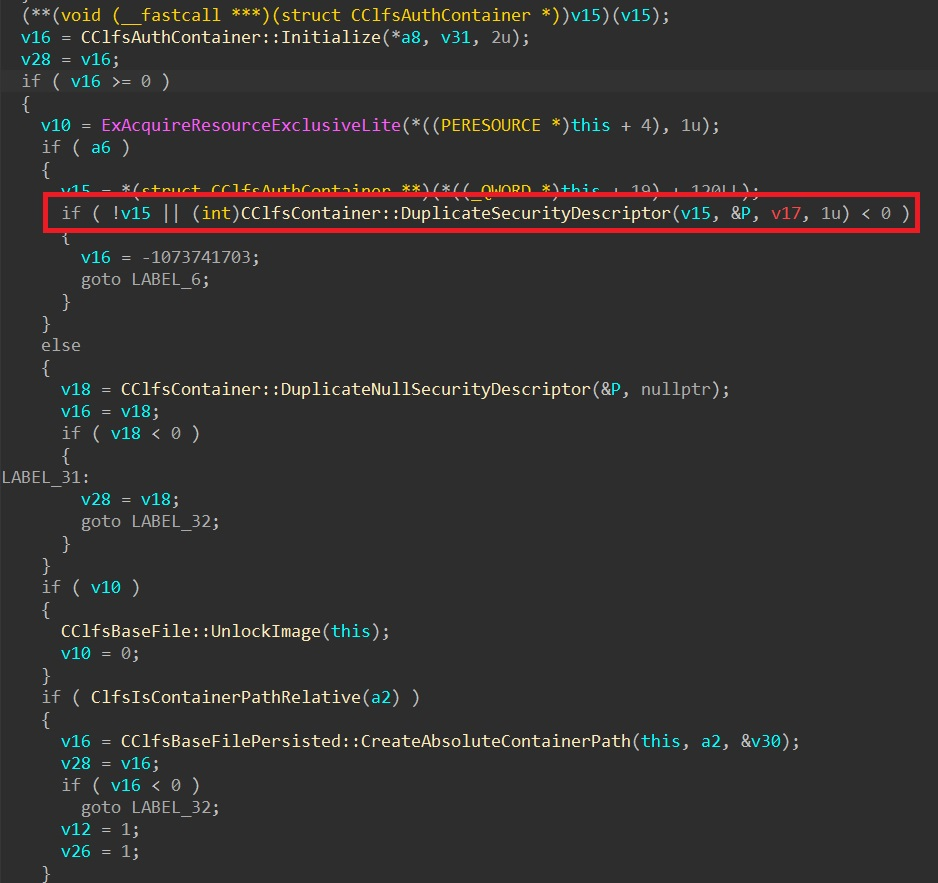 Nhóm tấn công khai thác lỗ hổng zero-day trong WindowsNguồn: Security Affairs · 13/11/2026 · Cùng sự kiện
 SignDrop: Lỗ hổng zero-day khai thác bảo vệ CLFS của WindowsNguồn: IT-Connect · Cybersécurité (Pháp) · 13/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ Trung tâm An ninh mạng Canada (CCCS) (https://www.cyber.gc.ca). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Báo cáo bảo mật Kubernetes Non-Core phiên bản 1.2 công bố

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu

Nhóm tấn công khai thác lỗ hổng ScreenConnect, cài đặt SCKit trên thiết bị kỹ thuật