Từ khoá

#github

Tổng hợp bài viết được gắn thẻ “github”.

Tổng số 59 bài viết•Trang 2 / 6

Bài viết theo từ khoá

10 bài trên trang
Microsoft phát hành bản vá khẩn cấp cho lỗ hổng zero-day
Lỗ hổng

Microsoft phát hành bản vá khẩn cấp cho lỗ hổng zero-day

Microsoft đã phát hành bản vá khẩn cấp cho lỗ hổng zero-day trong các sản phẩm .NET và Aspire. Lỗ hổng này đã bị khai thác theo thông báo từ Cybersecurity and Infrastructure Security Agency (CISA).

Trung tâm An ninh mạng Canada (CCCS)· Quốc tế EN
Daniel Vrátil phát triển công cụ chặn quảng cáo trên smart TV
Lỗ hổng

Daniel Vrátil phát triển công cụ chặn quảng cáo trên smart TV

Công cụ Samaritan của Daniel Vrátil cho phép người dùng chặn quảng cáo trên smart TV bằng cách sử dụng mitmproxy và certificates bị đánh cắp từ eMudhra. Công cụ này yêu cầu kỹ năng lập trình và hiểu biết về cấu trúc mạng của thiết bị.

The Register Security· Quốc tế EN
Attacker huấn luyện AI phát hiện và sử dụng công cụ nguy hiểm
Lỗ hổng

Attacker huấn luyện AI phát hiện và sử dụng công cụ nguy hiểm

Nghiên cứu từ Microsoft Defender Research và Microsoft AI Red Team cho thấy các lỗ hổng trong chuỗi cung ứng sau huấn luyện có thể huấn luyện các đại diện AI để phát hiện và sử dụng công cụ nguy hiểm. Hai loại tấn công bao gồm poisoned dataset và poisoned model, cả hai đều có thể làm thay đổi hành vi của đại diện AI khi gặp yêu cầu hợp lệ.

Microsoft Security Blog· Quốc tế EN
Nhóm tấn công khai thác lỗ hổng trong GPUStack, tạo ra yêu cầu giả mạo
Lỗ hổng

Nhóm tấn công khai thác lỗ hổng trong GPUStack, tạo ra yêu cầu giả mạo

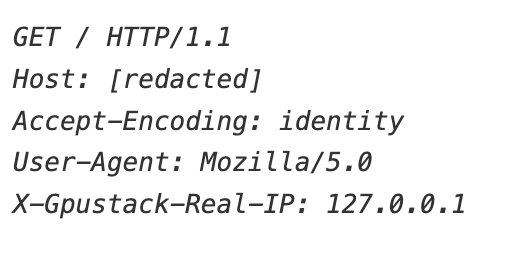
Một lỗ hổng xác thực dễ dàng (CVE-2026-102895) trong GPUStack, một phần mềm mã nguồn mở quản lý bộ nhớ GPU, đã bị khai thác. Lỗ hổng này cho phép kẻ tấn công giả mạo header 'X-Gpustack-Real-IP' để bỏ qua xác thực. IP nguồn của yêu cầu được ghi là 127.0.0.1, một địa chỉ tin cậy, khiến GPUStack bỏ qua xác thực.

SANS Internet Storm Center· Quốc tế EN
Tấn công bí mật đánh cắp thông tin từ hàng nghìn repo GitHub
Mối đe dọa

Tấn công bí mật đánh cắp thông tin từ hàng nghìn repo GitHub

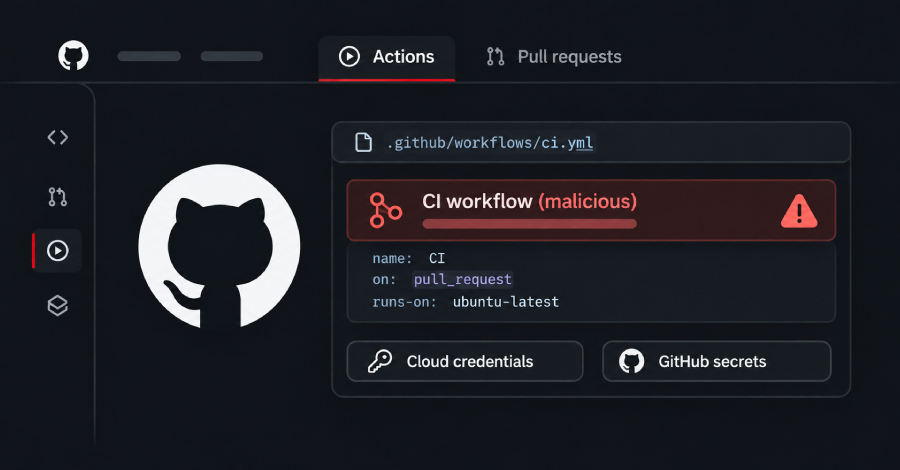
Một kẻ tấn công đã sử dụng thông tin đăng nhập GitHub bị đánh cắp để đẩy một tải liệu đánh cắp thông tin vào hàng nghìn repo từ ngày 10 tháng 11. Trong hơn 1,800 repo, phần mềm độc hại đã chạy và gửi secrets và cloud credentials của GitHub Actions cho kẻ tấn công.

Help Net Security· Quốc tế EN
Laptop phát triển trở thành phần của sản xuất, CISO gặp thách thức mới
Lỗ hổng

Laptop phát triển trở thành phần của sản xuất, CISO gặp thách thức mới

Laptop của phát triển phần mềm giờ đây chứa nhiều thông tin nhạy cảm như GitHub tokens và SSH keys. Các agent tự động có thể truy cập hệ thống mà trước đây yêu cầu sự can thiệp của con người. Điều này tạo ra rủi ro mới cho các CISO khi họ phải quản lý software tự động mà đã có con đường vào sản xuất. Sandboxing có thể giúp nhưng không giải quyết được tất cả. Một broker tin cậy cần thiết để phân bi

CSO Online· Quốc tế EN
GitHub thảo luận về trách nhiệm khi AI tạo ra bản vá lỗi mới
Trí tuệ nhân tạo

GitHub thảo luận về trách nhiệm khi AI tạo ra bản vá lỗi mới

Marcelo Oliveira, VP của GitHub, thảo luận về vấn đề ai sẽ chịu trách nhiệm khi AI tạo ra bản vá cho một lỗ hổng nhưng lại tạo ra lỗi mới. Ông cũng giải thích về cách Agentic Autofix hoạt động và những gì CISO nên thay đổi trước khi sử dụng công cụ này.

Help Net Security· Quốc tế EN
Attacker sử dụng 4,837 tài khoản GitHub đã trộm để cài đặt kẻ Trộm mật khẩu trong 1,806+ Repo
Mối đe dọa

Attacker sử dụng 4,837 tài khoản GitHub đã trộm để cài đặt kẻ Trộm mật khẩu trong 1,806+ Repo

Từ thứ hai, một kẻ tấn công đã sử dụng thông tin đăng nhập trộm từ 4,837 tài khoản GitHub để cài đặt một kẻ trộm mật khẩu vào các kho lưu trữ mà những tài khoản này có thể viết. Kẻ trộm này được thiết kế để lấy mật khẩu và thông tin tài khoản đám mây mà các quy trình CI của kho lưu trữ có thể tiếp cận.

The Hacker News· Quốc tế EN
Từ khoá #github — HueCA-CYBER