Từ khoá

#github

Tổng hợp bài viết được gắn thẻ “github”.

Tổng số 59 bài viết•Trang 3 / 6

Bài viết theo từ khoá

10 bài trên trang
Threat actors truy lùng AI credentials để kiếm tiền, gây thiệt hại 740.000 USD
Trí tuệ nhân tạo

Threat actors truy lùng AI credentials để kiếm tiền, gây thiệt hại 740.000 USD

Threat actors đã truy lùng AI credentials từ Cloud hosting provider Railway để kiếm lợi bất chính. Trong gần 26 giờ, họ đã tạo ra 740.000 USD trong chi phí giả mạo và có thể tiếp cận tới 100.000 workspace credentials. Railway đã phải nỗ lực hết mình để chống lại cuộc tấn công.

CSO Online· Quốc tế EN
Threat actors sử dụng GSocket để duy trì truy cập sau khi vá lỗ hổng
Lỗ hổng

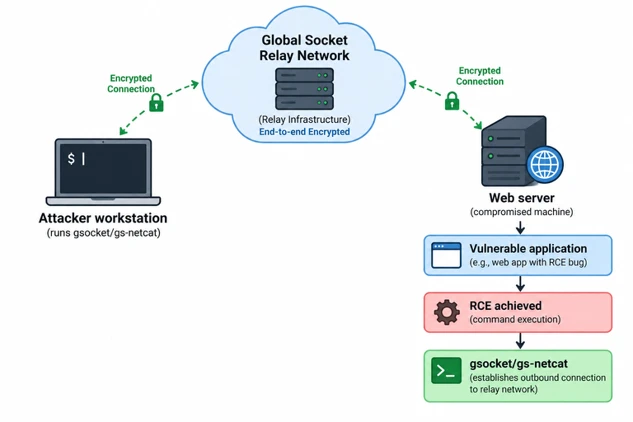
Threat actors sử dụng GSocket để duy trì truy cập sau khi vá lỗ hổng

Threat actors đã khai thác lỗ hổng RCE trong web application để truy cập vào hệ thống Linux và sử dụng GSocket để duy trì truy cập sau khi vá lỗ hổng. GSocket hoạt động qua một mạng relay công khai mà không có địa chỉ IP hoặc domain của threat actors, giúp họ tránh được các biện pháp ngăn chặn.

Microsoft Security Blog· Quốc tế EN
Claude Code tiết lộ hàng nghìn API key và thông tin cơ sở dữ liệu
Trí tuệ nhân tạo

Claude Code tiết lộ hàng nghìn API key và thông tin cơ sở dữ liệu

Anthropic's Claude Code tiết lộ hàng nghìn API key, thông tin cơ sở dữ liệu và các thông tin bí mật khác thông qua file .claude/settings.local.json. Công ty phát hiện 31,088 thông tin bí mật trong 23,276 repository GitHub công khai, trong đó 5343 thông tin vẫn còn hiệu lực. GitGuardian cho biết 67% thông tin bí mật trong file settings.local.json là thông tin hoạt động.

CSO Online· Quốc tế EN
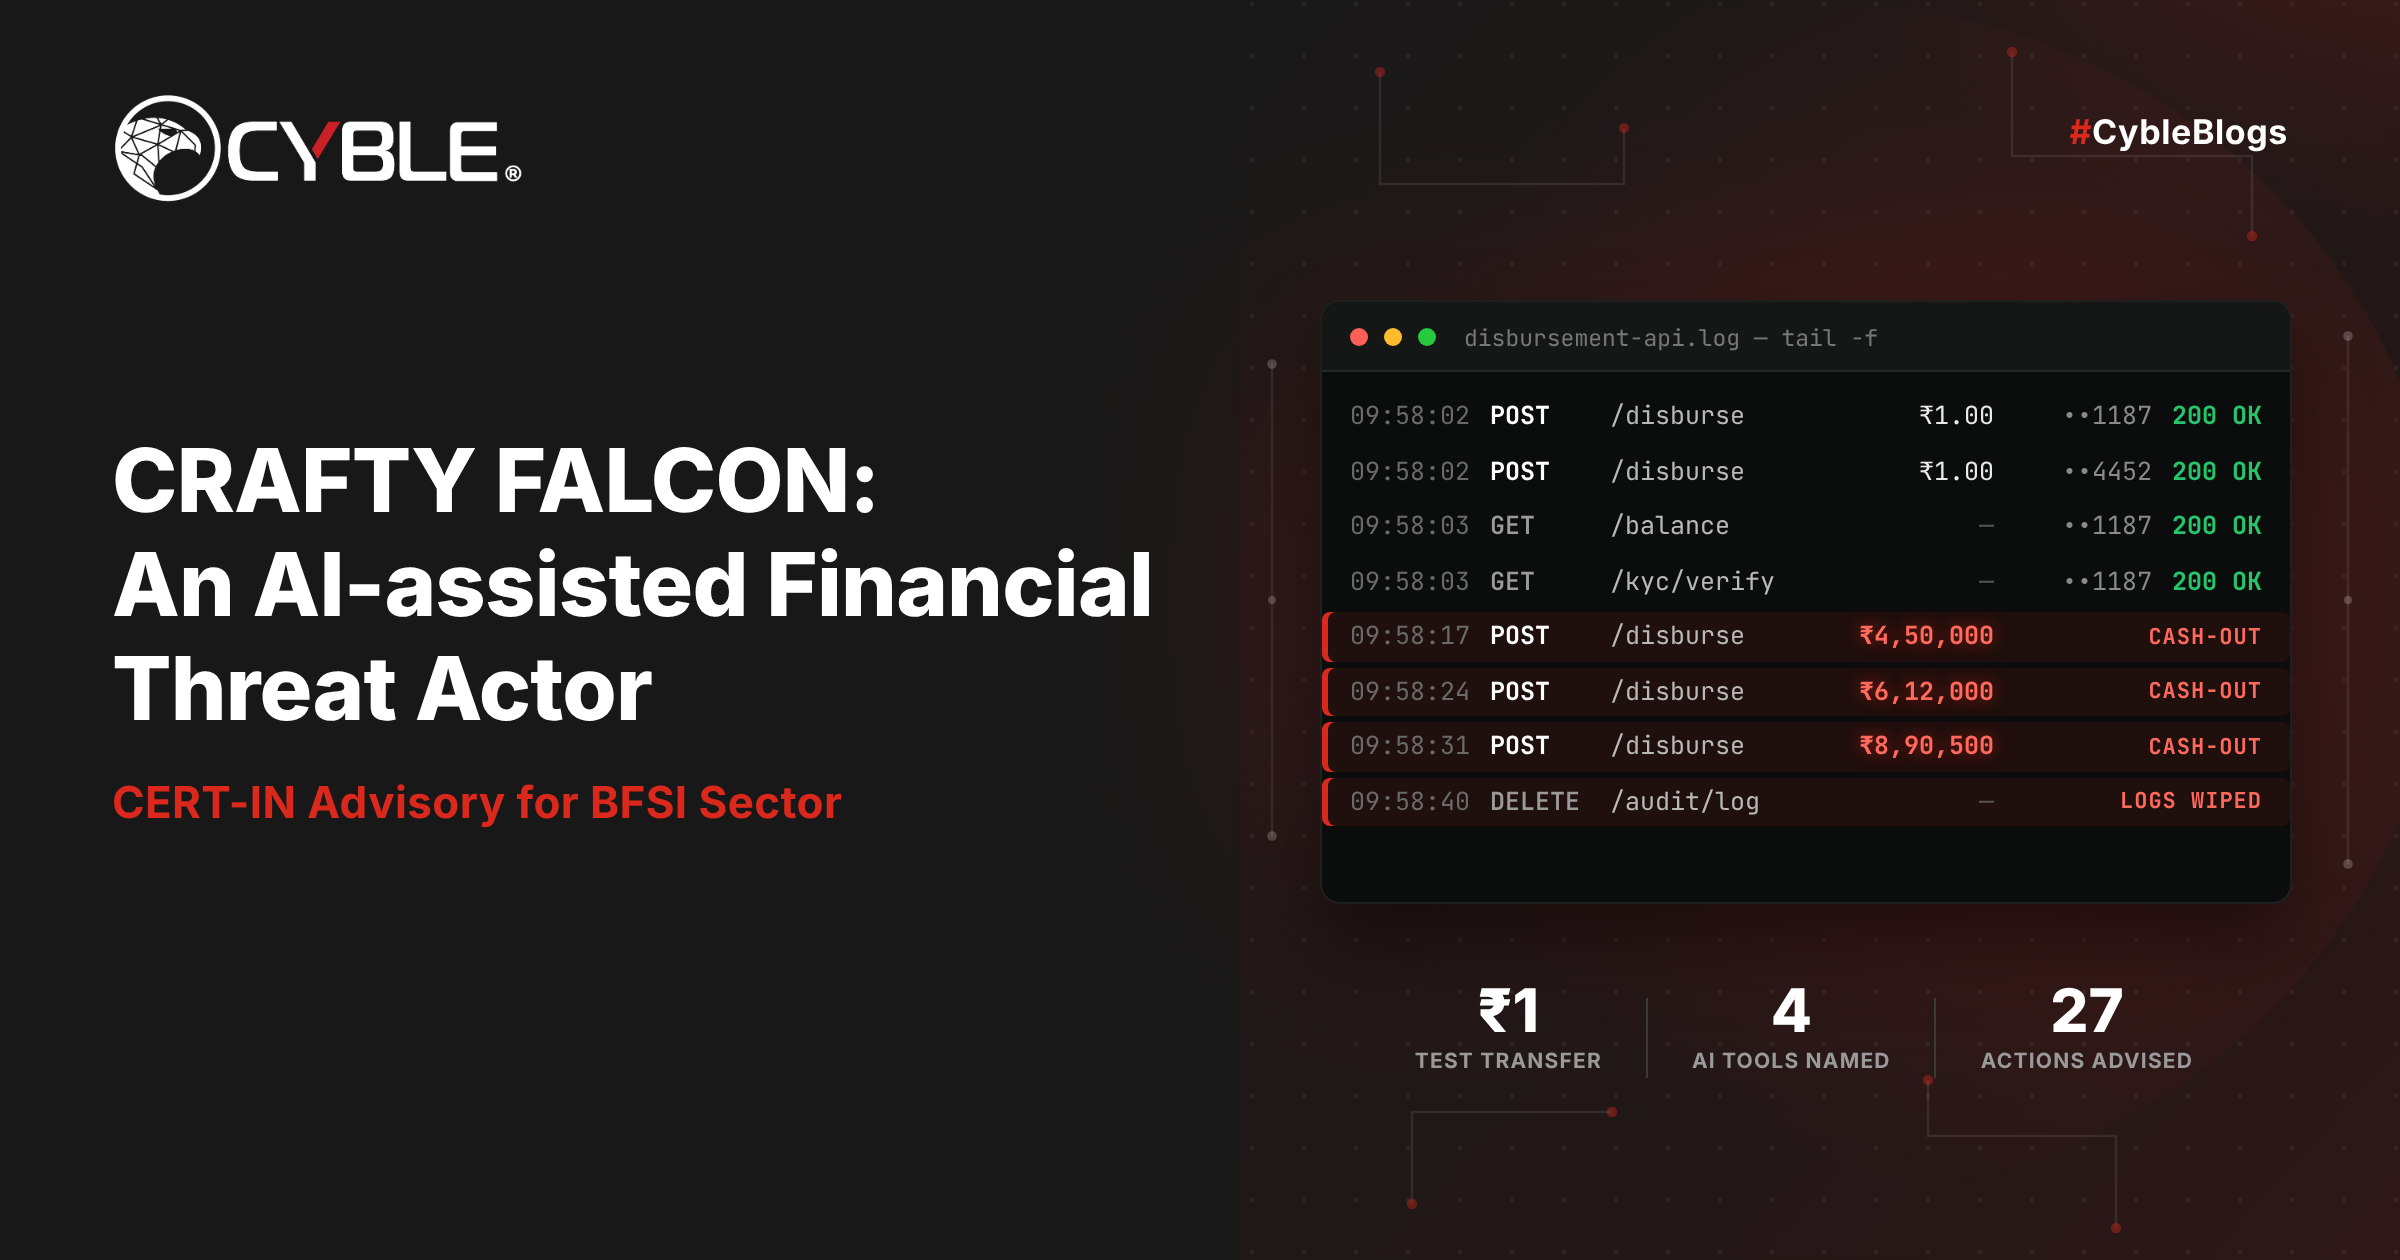
AI tăng tốc tấn công, API thanh toán là mục tiêu
Lỗ hổng

AI tăng tốc tấn công, API thanh toán là mục tiêu

CERT-In cảnh báo về hành động tài chính được hỗ trợ bởi AI, gọi API thanh toán của nạn nhân để chuyển tiền. Tấn công sử dụng mã API được cài sẵn, chia sẻ thông tin tài khoản giữa môi trường thử nghiệm và sản xuất, và IP được tin tưởng. CERT-In xác nhận đã có 4 công cụ AI công khai và đã tấn công nhiều tổ chức tài chính.

Cyble Research· Quốc tế EN
N-able N-central bị khai thác, công ty phát hành bản vá khẩn
Lỗ hổng

N-able N-central bị khai thác, công ty phát hành bản vá khẩn

N-able đã phát hành bản vá khẩn cấp cho nền tảng N-central sau khi một nghiên cứu an ninh công bố 33 lỗ hổng zero-day, trong đó có các chuỗi tấn công cho phép kẻ tấn công không xác thực chiếm quyền kiểm soát máy chủ. N-central được sử dụng rộng rãi trong các tổ chức IT để quản lý và hỗ trợ thiết bị, do đó, một máy chủ bị chiếm có thể ảnh hưởng đến tất cả các máy tính dưới sự quản lý của nó.

CSO Online· Quốc tế EN
Git phát hành bản vá khẩn cấp cho sáu lỗ hổng an ninh
Lỗ hổng

Git phát hành bản vá khẩn cấp cho sáu lỗ hổng an ninh

Git đã phát hành bản cập nhật mới để khắc phục sáu lỗ hổng an ninh, bao gồm việc thực thi mã ngẫu nhiên khi lặp lại việc sao chép một kho lưu trữ độc hại và ghi vào các tệp không mong muốn. Các bản vá này đã được tích hợp vào Git 2.56.1 và được backport vào các phiên bản trước đó.

GitHub Security Blog· Quốc tế EN
FORGE Lab phát hiện lỗi an ninh trong thư viện chuẩn Rust
Trí tuệ nhân tạo

FORGE Lab phát hiện lỗi an ninh trong thư viện chuẩn Rust

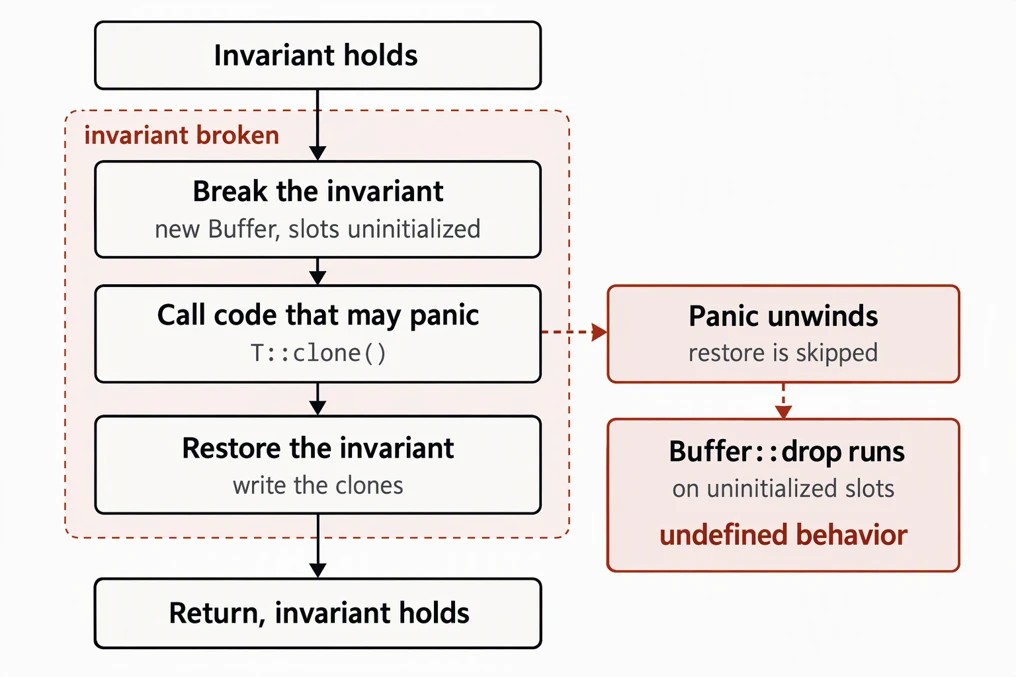
Microsoft FORGE Lab sử dụng công cụ AI Hyenas để phát hiện lỗi an ninh trong thư viện chuẩn Rust. Nghiên cứu chỉ ra ba mẫu lặp lại của sự tin tưởng sai lầm trong mã không an toàn, bao gồm tin tưởng mã không gây panicking, tin tưởng vào triển khai do người dùng cung cấp và tin tưởng vào hệ thống cơ bản.

Microsoft Security Blog· Quốc tế EN
Từ khoá #github — HueCA-CYBER