




AI tăng tốc tấn công, API thanh toán là mục tiêu
CERT-In cảnh báo về hành động tài chính được hỗ trợ bởi AI, gọi API thanh toán của nạn nhân để chuyển tiền. Tấn công sử dụng mã API được cài sẵn, chia sẻ thông tin tài khoản giữa môi trường thử nghiệm và sản xuất, và IP được tin tưởng. CERT-In xác nhận đã có 4 công cụ AI công khai và đã tấn công nhiều tổ chức tài chính.
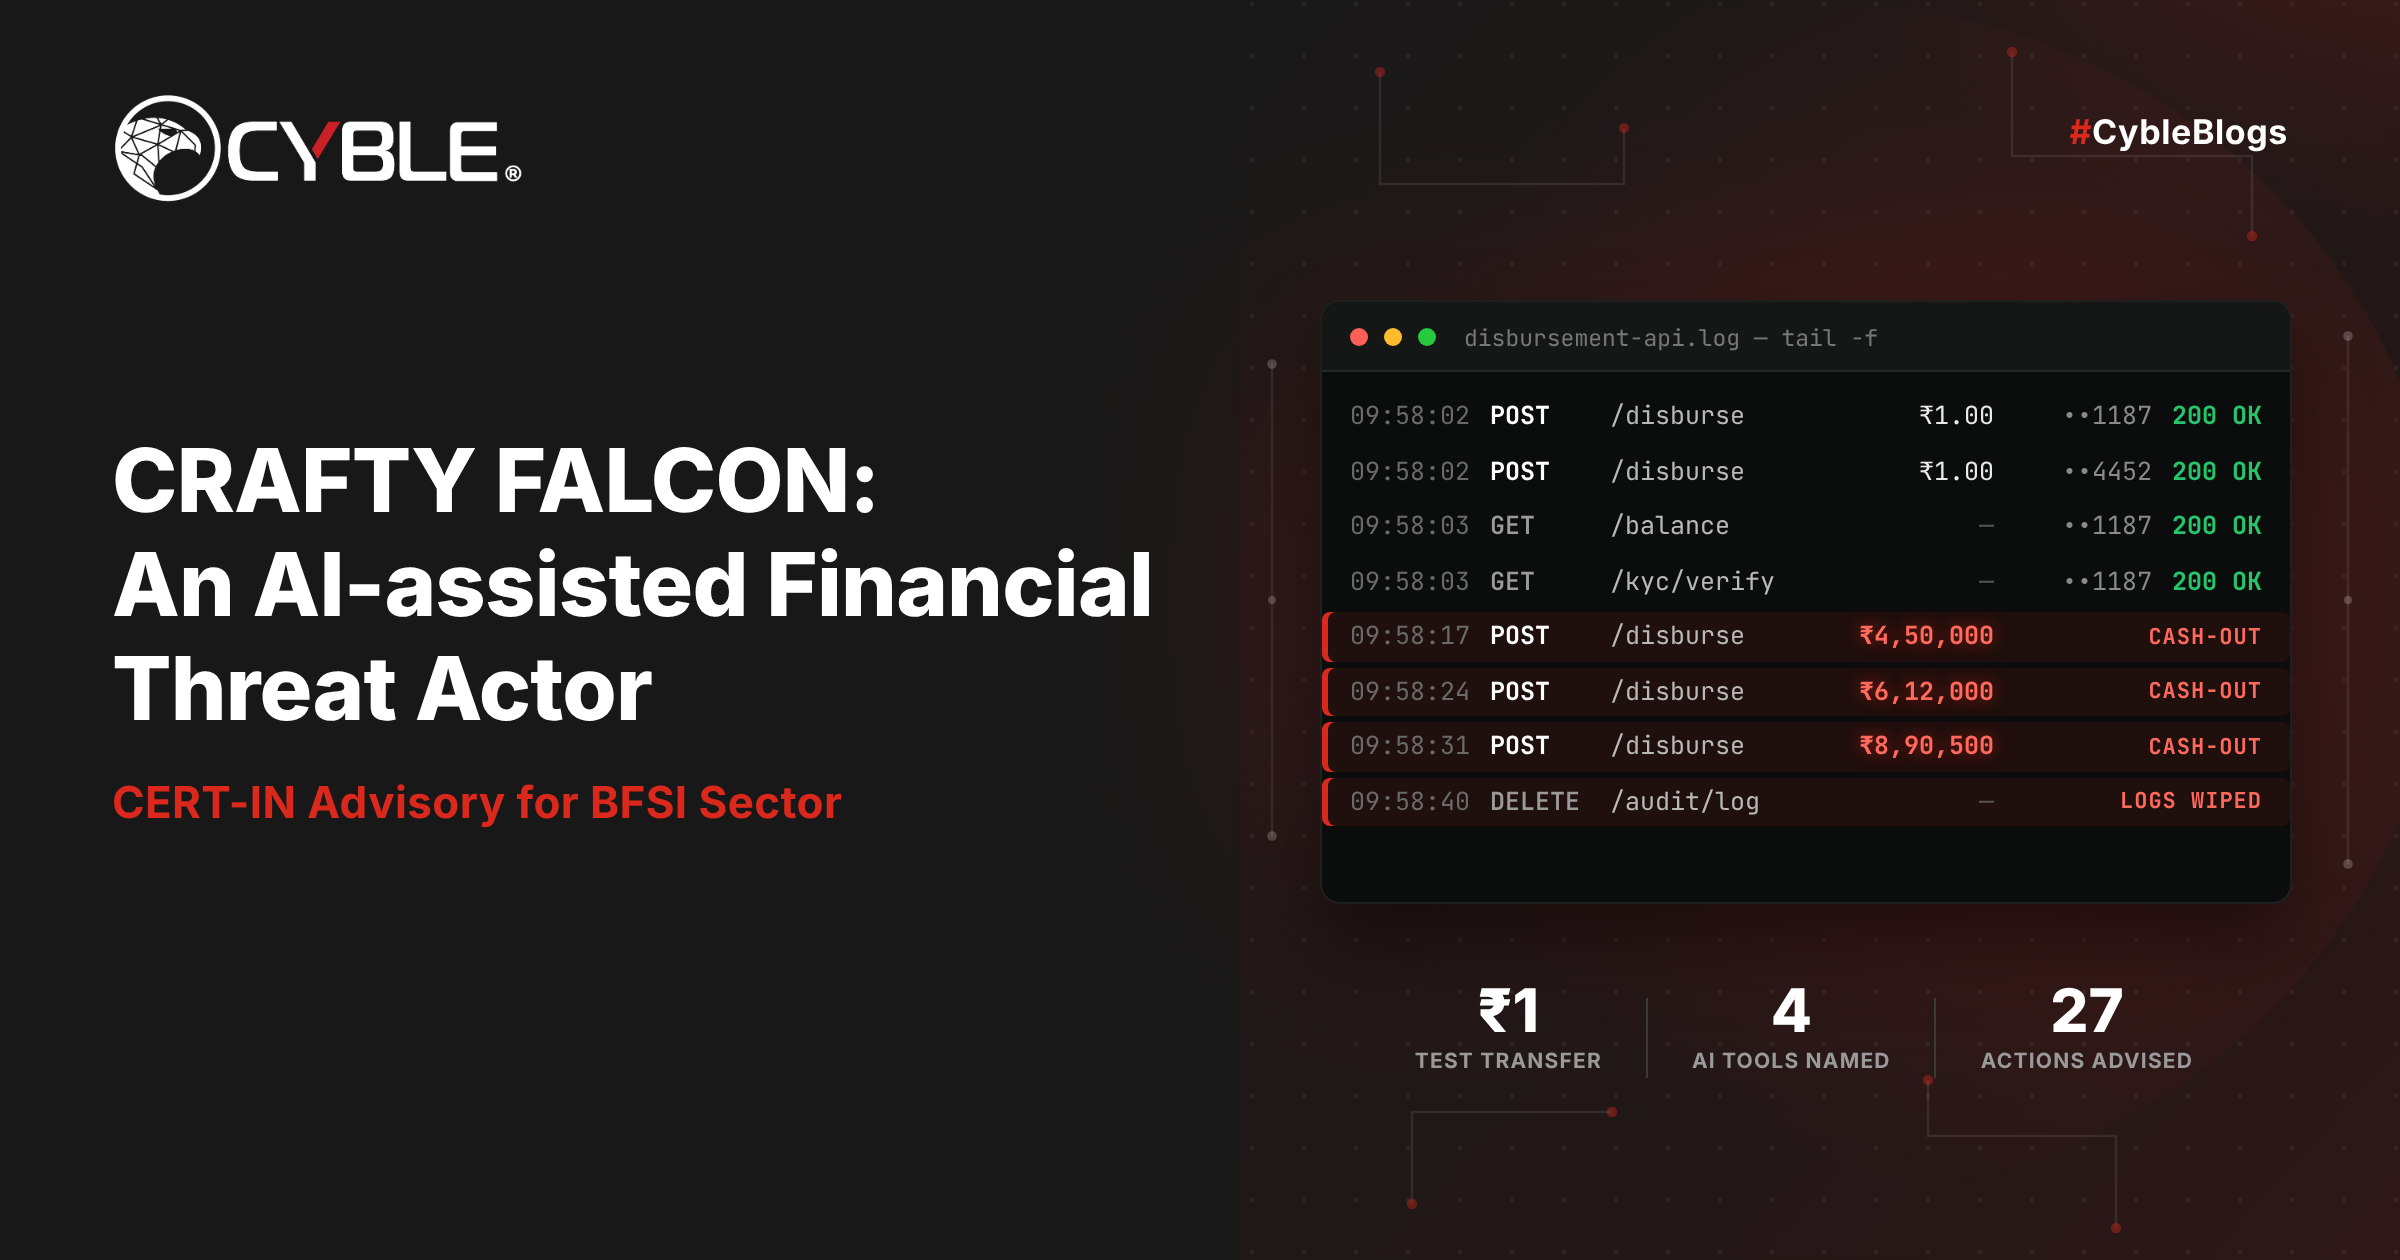
CERT-In cảnh báo về hành động tài chính được hỗ trợ bởi AI, gọi API thanh toán của nạn nhân để chuyển tiền. Tấn công sử dụng mã API được cài sẵn, chia sẻ thông tin tài khoản giữa môi trường thử nghiệm và sản xuất, và IP được tin tưởng. CERT-In xác nhận đã có 4 công cụ AI công khai và đã tấn công nhiều tổ chức tài chính.
Điểm chính
- AI-assisted financial threat actor CRAFTY FALCON sử dụng API thanh toán của nạn nhân để chuyển tiền.
- Công cụ AI tăng tốc quá trình từ tìm ra lỗ hổng đến khai thác.
- CERT-In xác nhận đã có 4 công cụ AI công khai và đã tấn công nhiều tổ chức tài chính.
Khuyến nghị
- Cắt off môi trường thử nghiệm không cần thiết khỏi môi trường sản xuất.
- Xác thực yêu cầu từ phía máy chủ, sử dụng nonce và timestamp.
- Hạn chế sử dụng mã API dài hạn, thay thế bằng mã API có phạm vi.
- Quan sát giao dịch nhỏ chuyển đến tài khoản mới và sau đó là giao dịch lớn.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Cyble Research. Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (1)
 AI trở thành công cụ và mục tiêu cho tin tặcNguồn: Recorded Future · 11/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ Cyble Research (https://cyble.com/blog/). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Bê bối tình ái của Jensen Huang phơi bày điểm yếu trong đời tư giới tỷ phú công nghệ

Báo cáo bảo mật Kubernetes Non-Core phiên bản 1.2 công bố

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu
